Rss

Entradas de blog etiquetadas con ' #malware '

ScreenConnect bajo alerta: el riesgo está en la transferencia de archivos

  • EL CAMINO DE LA CIBERSEGURIDAD

    ScreenConnect:

    Por qué conviene revisar hoy los permisos de tus técnicos

    www.cobranetworks.com

ConnectWise ha emitido un aviso de seguridad sobre un problema de transferencia de archivos no revelado que afecta a las implementaciones de ScreenConnect tanto en la nube como en instalaciones locales. La compañía recomienda tomar medidas temporales inmediatas mientras desarrolla una solución definitiva y espera la asignación de un identificador CVE.

¿Cuál es la amenaza?

Este problema afecta al comportamiento de transferencia de archivos en las sesiones de Soporte y Acceso Remoto de ScreenConnect y podría exponer a las organizaciones a riesgos a través de la funcionalidad de transferencia de archivos para técnicos de la plataforma. Si bien ConnectWise no ha revelado detalles técnicos sobre la causa raíz, ha proporcionado recomendaciones provisionales para reducir la exposición. En concreto, las organizaciones deben eliminar los permisos de transferencia de archivos de los roles de técnico hasta que se publique una solución definitiva.

¿Por qué es digno de mención?

Las plataformas de administración remota, como ScreenConnect, suelen tener acceso privilegiado a múltiples puntos finales y entornos de clientes. En consecuencia, las vulnerabilidades relacionadas con el movimiento de archivos pueden generar importantes riesgos de seguridad.

ConnectWise también señala que los ciberdelincuentes ya habían atacado vulnerabilidades de ScreenConnect, incluyendo campañas vinculadas a operadores de ransomware y grupos patrocinados por estados. Además, Shadowserver rastrea cerca de 6000 instancias de ScreenConnect expuestas a internet, lo que aumenta el potencial de explotación oportunista si los permisos de transferencia de archivos permanecen habilitados.

¿Cuál es la exposición o el riesgo?

Las organizaciones se exponen a riesgos cuando los roles de técnico de ScreenConnect conservan permisos de transferencia de archivos para las sesiones de Soporte y Acceso. Los ciberdelincuentes podrían aprovechar estos permisos para transferir archivos maliciosos o confidenciales durante las sesiones remotas.

Hasta que ConnectWise publique una solución definitiva, las organizaciones se enfrentan a un mayor riesgo de movimiento no autorizado de archivos y posteriores ataques informáticos en entornos gestionados. El riesgo es especialmente alto en entornos donde las cuentas de técnico tienen amplios privilegios.

¿Cuál son las recomendaciones?

Las siguientes recomendaciones son realizadas para reducir el riesgo:

  • Implemente de inmediato la solución provisional de ConnectWise: Elimine el permiso TransferFiles, o TransferFilesInSession para roles heredados, de los grupos de sesión pertinentes en Administración > Seguridad > Roles. Aplique los cambios a todos los roles aplicables.
  • Revise todas las implementaciones de ScreenConnect: verifique tanto las instancias alojadas en la nube como las locales. Identifique y corrija los roles de técnico que conservan permisos de transferencia de archivos.
  • Supervise la actividad sospechosa de transferencia de archivos: revise las acciones administrativas de ScreenConnect e investigue las transferencias de archivos recientes de las sesiones de Soporte y Acceso para detectar comportamientos inusuales, especialmente en entornos con altos privilegios.
  • Prepárese para implementar la solución permanente: consulte el aviso de ConnectWise para obtener información actualizada, detalles sobre las vulnerabilidades CVE y versiones parcheadas a medida que estén disponibles.

  • Minimice las interrupciones operativas: Identifique los flujos de trabajo de los técnicos que dependen de la transferencia de herramientas, scripts, registros o paquetes. Establezca alternativas aprobadas hasta que ConnectWise publique y valide una solución definitiva.

Conoce más en el siguiente video

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

Una página falsa sin servidor: así está cambiando el phishing

  • EL CAMINO DE LA CIBERSEGURIDAD

    Phishing sin página web:

    El navegador se convierte en la nueva superficie de ataque

La mayoría de las campañas de phishing se basan en una página web alojada que las herramientas de seguridad pueden recuperar, analizar, categorizar y, finalmente, bloquear. En lugar de enviar una página de phishing desde un servidor web, el contenido malicioso se ensambla dentro del navegador de la víctima utilizando una URL de blob, una URL temporal generada por el navegador que apunta a contenido almacenado localmente en la memoria en lugar de en un sitio web.

Para cuando aparece la página de phishing, la víctima ya ha sido redirigida a través de servicios legítimos de Microsoft, incluidos Microsoft OAuth y Microsoft Teams, con pocas indicaciones visibles de que se esté produciendo algo malicioso.

¿Qué hace que este ataque sea diferente?

A diferencia de las campañas de phishing convencionales que se basan en un sitio web similar alojado en un servidor, este ataque utiliza una arquitectura residente en el navegador diseñada para reducir su visibilidad tanto para los usuarios como para las herramientas de seguridad.

  • No hay ninguna página de phishing que bloquear. El contenido de phishing nunca se muestra como una página web convencional. En cambio, se genera a partir de una URL virtual dentro del navegador de la víctima. Dado que la página solo existe durante esa sesión del navegador, no hay una URL de phishing persistente que las herramientas de seguridad puedan recuperar, analizar o bloquear con antelación.
  • Servicios de Microsoft de confianza a lo largo de toda la cadena de ataque. En lugar de dirigir a las víctimas a un sitio web obviamente sospechoso, el ataque las redirige a través de la infraestructura legítima de Microsoft, incluyendo login.microsoftonline.com y Microsoft Teams. Dado que la navegación visible se mantiene dentro de los servicios de Microsoft de confianza, es menos probable que los usuarios y los escáneres automatizados identifiquen la actividad como maliciosa.
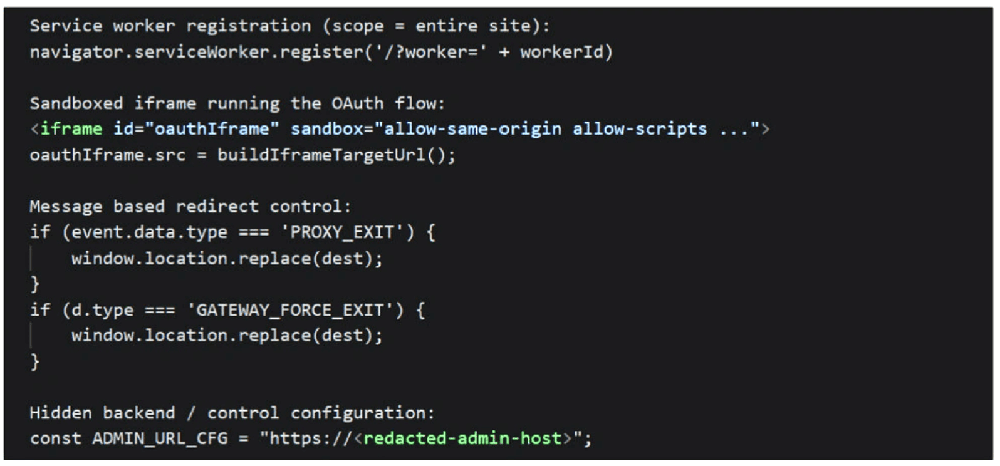
  • Ejecución de phishing basada en el navegador. Una vez que se carga la página de phishing basada en blobs, se registra un service worker y se ejecuta parte del flujo de trabajo dentro de un iframe aislado. En conjunto, estos componentes ayudan a gestionar las solicitudes, controlar la navegación y coordinar la experiencia de phishing desde la propia sesión del navegador.
  • Control dinámico del atacante. La página de phishing recibe instrucciones de la infraestructura de backend mediante mecanismos de mensajería del navegador. Dado que el flujo de trabajo se controla dinámicamente en lugar de mediante redirecciones predefinidas, los operadores pueden modificar los destinos y el comportamiento en tiempo real.
  • Mayor legitimidad. El correo electrónico incluye un archivo de invitación de calendario como archivo adjunto inofensivo. Si bien no forma parte del contenido malicioso, contribuye a que el mensaje parezca una comunicación empresarial rutinaria y puede aumentar la confianza del destinatario.

Flujo de ataque

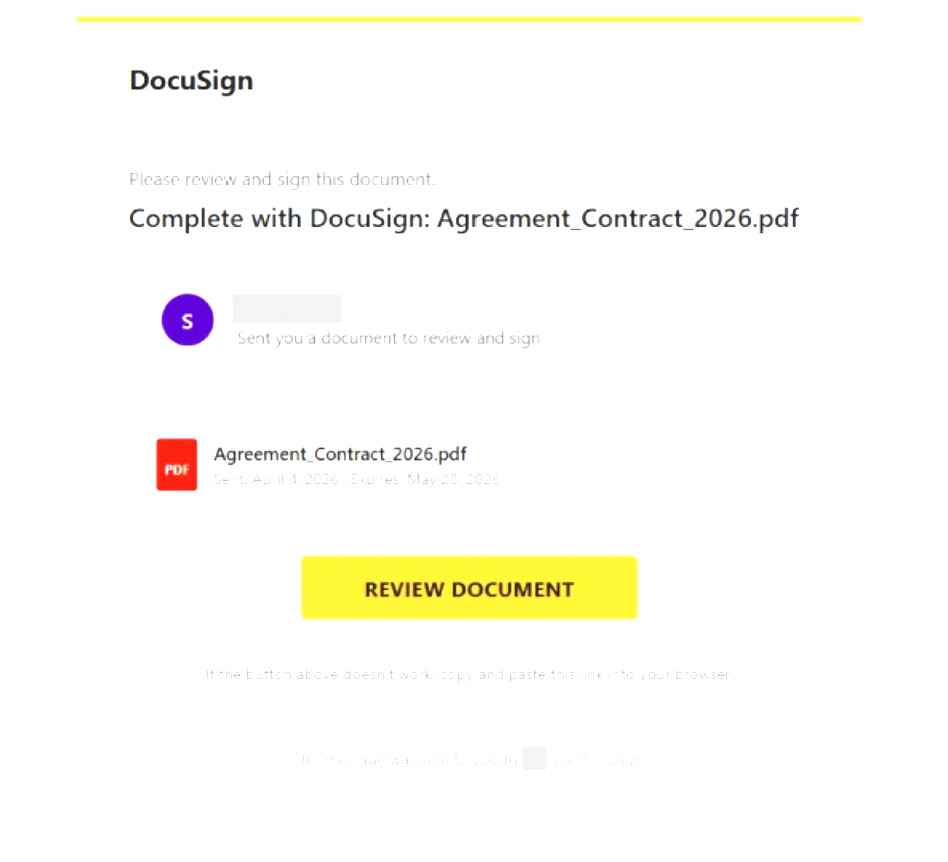
1. La víctima recibe un correo electrónico con el tema de DocuSign.


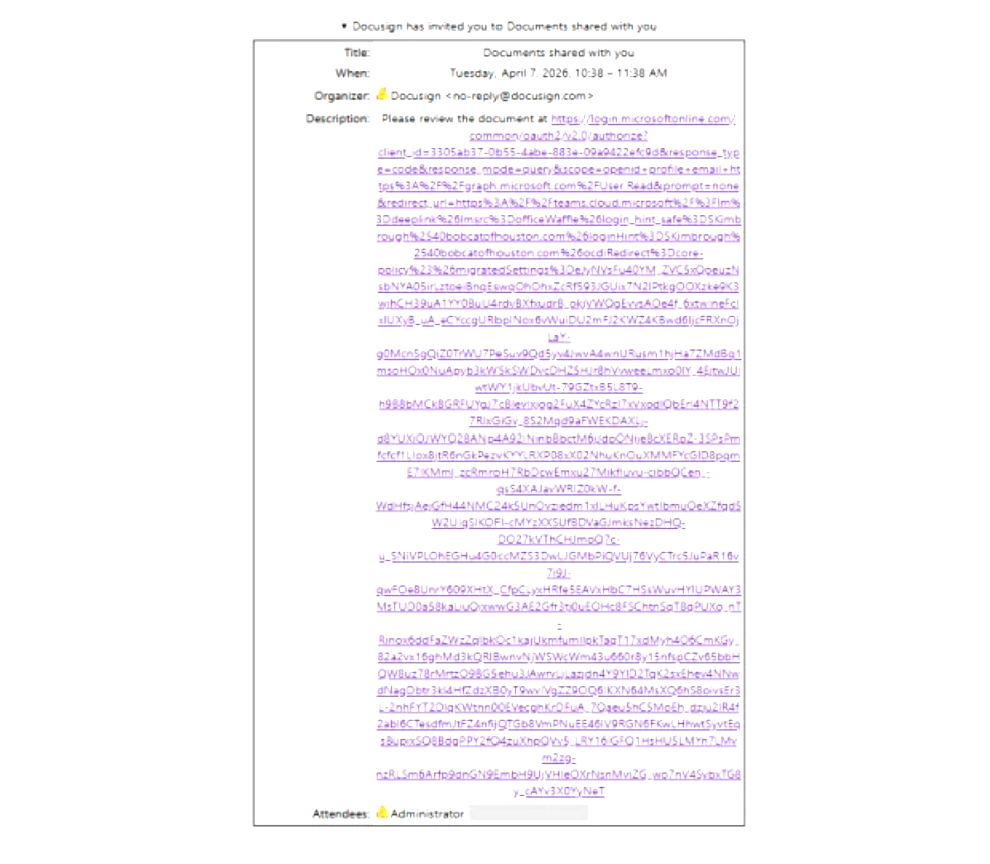
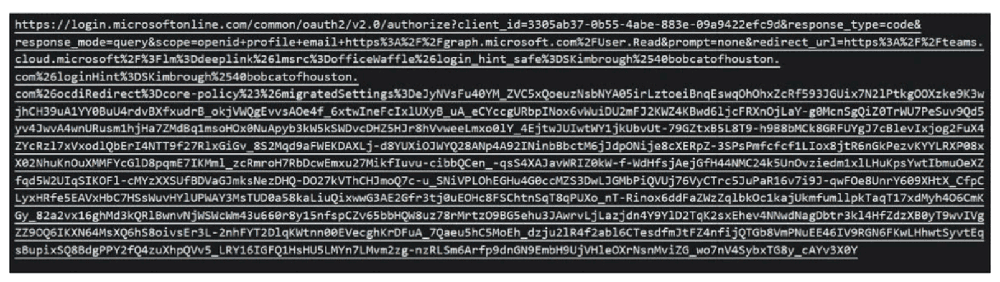
2. Se adjunta un archivo de invitación de calendario al correo electrónico. No parece malicioso, ya que apunta a un punto final OAuth legítimo de Microsoft. Se incluye para que el correo electrónico parezca una invitación normal a una reunión de negocios o a un calendario.


3. Un parámetro de redireccionamiento diseñado dirige al usuario a Microsoft Teams.


4. Microsoft Teams carga un recurso externo alojado en cdn.bloom[.]io.

5. El navegador convierte ese contenido en una URL de tipo blob.

6. La URL del blob renderiza la página de phishing localmente dentro del navegador.


7. Los service workers, los iframes y los controles de backend gestionan el flujo de trabajo de phishing y la navegación del usuario.

8. La configuración oculta de comando y control demuestra que no se trata de una página independiente, sino que forma parte de una plataforma de phishing gestionada que puede ser operada, actualizada y dirigida de forma centralizada a muchas víctimas a la vez.

Conoce más en el siguiente video
En conjunto, estos mecanismos proporcionan al atacante un control en tiempo real sobre el flujo de trabajo de phishing dentro de la sesión del navegador de la víctima, lo que permite un nivel de flexibilidad y evasión que no suele verse en las páginas de phishing estáticas.

Detección y defensa

Esta campaña demuestra cómo el phishing está evolucionando más allá de los sitios web falsos y los dominios sospechosos, y cómo está reduciendo muchos de los indicadores en los que los equipos de seguridad se han basado tradicionalmente para la detección.

Las organizaciones deben centrarse en identificar comportamientos maliciosos y controles de identidad en lugar de simplemente bloquear URL de phishing conocidas. Las principales medidas defensivas incluyen:

  • Supervisar los flujos de autorización de OAuth y las cadenas de redireccionamiento para detectar destinos inusuales o inesperados.
  • Inspeccionar la actividad del navegador relacionada con URL de tipo blob, especialmente cuando se utilizan para renderizar páginas de inicio de sesión o flujos de trabajo de autenticación.
  • Detección de registros sospechosos de trabajadores de servicios asociados con contenido de origen externo.
  • Aplicar métodos de autenticación multifactor resistentes al phishing, como las claves de seguridad FIDO2 y las contraseñas.
  • Utilizar controles de seguridad de correo electrónico que analicen la ruta completa de clics en lugar de basarse únicamente en la URL inicial.
  • Capacitar a los usuarios para que tengan cuidado con las solicitudes inesperadas de firma de documentos, incluso cuando los enlaces parezcan utilizar la infraestructura de confianza de Microsoft.

A medida que los atacantes trasladan cada vez más sus métodos de phishing al propio navegador, los defensores deberán prestar mayor atención a la protección de la identidad , la seguridad del navegador y la detección de comportamientos maliciosos. El desafío ya no reside simplemente en identificar un sitio web malicioso. En campañas como esta, la página de phishing puede no existir en ningún otro lugar que no sea el navegador de la víctima.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

BlackSanta, Malware que se disfraza de candidato para Hackear tu empresa

Alertas en ciberseguridad

BlackSanta

Nuevo Malware que se Disfraza de Candidato para Hackear tu Empresa por Recursos Humanos


Cuidado con quién contratas (y qué descargas)

Imagina esto: tu equipo de Recursos Humanos o Reclutamiento recibe un correo electrónico. Parece un candidato ideal para esa vacante que llevas semanas intentando cubrir. El tono es profesional, adjunta su CV y portafolio en un archivo ZIP, e incluso menciona la posición específica. Parece legítimo, ¿verdad?

Pero detrás de ese perfil perfecto se esconde BlackSanta, una nueva y sofisticada campaña de malware que está atacando activamente los flujos de trabajo de RRHH. No es un simple virus; es un ataque diseñado para burlar tus defensas desde dentro, utilizando el engaño y la ingeniería social como puerta de entrada.

¿Cómo funciona BlackSanta? 

BlackSanta no actúa de forma improvisada. Su ataque es multifásico y meticulosamente planeado:

1. Engaño inicial: Los atacantes se hacen pasar por solicitantes de empleo o reclutadores, incluso referenciando puestos vacantes reales para ganar credibilidad. Los correos suelen contener archivos maliciosos como ZIPs, imágenes ISO o documentos presentados como currículos o portafolios.

2. Infiltración sigilosa

Al abrir estos archivos, BlackSanta no despliega su carga útil de inmediato. En su lugar, utiliza accesos directos, scripts o cargadores integrados que abusan de componentes de confianza de Windows (como "mshta.exe, wscript.exe" o "rundll32.exe") para mimetizarse con la actividad normal del sistema y pasar desapercibido por los escaneos iniciales.

3. Escalada de privilegios y supresión de defensas

Una vez ejecutado, el malware comprueba el entorno, identifica el software antivirus o EDR instalado y determina los privilegios del usuario. Si no tiene acceso de administrador, intenta escalarlo mediante técnicas como la suplantación de identidad por token, la elusión del UAC (User Account Control) o la explotación de servicios mal configurados.

Aquí llega su fase más crítica: la eliminación de EDR (Endpoint Detection and Response). BlackSanta utiliza una técnica avanzada conocida como "traiga su propio controlador vulnerable" (BYOVD) o controladores firmados manipulados para obtener acceso a nivel de kernel. Con este poder, finaliza procesos protegidos, deshabilita la monitorización y bloquea la telemetría, dejando tu sistema de seguridad ciego.

4. Persistencia y Cargas Útiles Adicionales

Con las defensas debilitadas, BlackSanta se asegura de permanecer en el sistema creando tareas programadas, claves de ejecución del registro o entradas de servicio que imitan componentes legítimos. El host comprometido se convierte entonces en un punto de partida para instalar payloads adicionales, como programas para robar credenciales, herramientas de acceso remoto (RATs) o marcos de movimiento lateral, permitiendo a los atacantes moverse por la red y exfiltrar datos con un riesgo mínimo de detección.

¿Por qué BlackSanta es Especialmente Peligroso? Esta campaña destaca por su enfoque deliberado en deshabilitar las soluciones EDR al inicio de la cadena de ataque. Este comportamiento, más común en ciberdelincuentes avanzados y con amplios recursos, aumenta significativamente el tiempo de permanencia del atacante en tu red y amplifica el impacto potencial, ya que los sistemas comprometidos pueden permanecer sin ser detectados durante largos períodos.

Recomendaciones Clave para Proteger tu Empresa:


  • Restringir Ejecución: Limita la ejecución de archivos, imágenes ISO y scripts recibidos por correo electrónico, especialmente para los equipos de RRHH.
  • Aislamiento Avanzado: Implementa sistemas avanzados de aislamiento de archivos adjuntos y bloquea tipos de archivos poco comunes utilizados en los señuelos de solicitudes de empleo.
  • Salvaguardias Administrativas: Asegúrate de que las medidas de protección estén activas y controladas mediante sólidas salvaguardias administrativas.
  • Monitoreo de Controladores: Mantente alerta a las cargas de controladores sospechosas o vulnerables y aplica listas de bloqueo siempre que sea posible.
  • Formación Específica: Proporciona formación específica al personal de RRHH sobre phishing basado en currículos e ingeniería social.
  • Búsqueda de Indicadores: Busca indicadores de terminación de EDR, servicios deshabilitados o escalada de privilegios anormal.
  • Limitar Acceso de Administrador Local: Reduce la capacidad del malware de deshabilitar las herramientas de seguridad limitando el acceso de administrador local.
Cobra Networs

Malware PromptSpy ataca a Gemini

Bot-PC

Según informó SecurityWeek el 20 de febrero de 2026, PromptSpy es una familia de malware para Android recientemente identificada y desarrollada por cibercriminales. Su principal función es usar Google Gemini en tiempo de ejecución para analizar el contenido en pantalla y ayudar al malware a permanecer instalado y activo en los dispositivos infectados.

¿Cuál es la amenaza?

PromptSpy es una cepa de malware para Android que se distribuye a través de aplicaciones maliciosas (APK). Su comportamiento característico es usar Google Gemini en tiempo real para interpretar los elementos en pantalla. Esto le permite decidir cómo reaccionar cuando los usuarios abren la configuración de seguridad, las páginas de administración de aplicaciones o los diálogos de eliminación, lo que dificulta considerablemente su desinstalación.

El malware observa la interfaz de usuario, llama a Gemini para interpretarla y modifica su comportamiento para mantener los permisos y servicios en funcionamiento. Esta toma de decisiones basada en IA le otorga a PromptSpy una ventaja sobre el malware que depende de suposiciones fijas de la interfaz de usuario.

¿Por qué es digno de mención?

Primer ejemplo de malware móvil asistido por IA

PromptSpy es una de las primeras familias de malware para Android observadas públicamente que integra un sistema de IA generativa durante la ejecución, no solo durante el desarrollo. Esto demuestra cómo los atacantes están evolucionando, pasando de usar IA para escribir código a usarla como componente activo del comportamiento del malware.

Persistencia adaptativa a través de la comprensión de la interfaz de usuario

Al delegar la interpretación de la interfaz de usuario a Gemini, PromptSpy evita las reglas frágiles vinculadas a la ubicación de botones, versiones o idiomas específicos. Esto le proporciona una mayor persistencia en compilaciones de Android, máscaras OEM e interfaces localizadas, y le permite responder con mayor flexibilidad cuando los usuarios intentan acceder a las pantallas de información de la aplicación, seguridad o desinstalación.

Más difícil de detectar utilizando heurísticas tradicionales

Los comportamientos guiados por IA pueden variar según el contexto. Esto dificulta su detección por parte de las herramientas de seguridad que se basan en firmas estáticas o patrones de comportamiento predecibles. Los sistemas diseñados para identificar flujos de trabajo fijos pueden pasar por alto acciones generadas dinámicamente e impulsadas por IA.

Una señal de las futuras tendencias del malware

PromptSpy demuestra que los adversarios pueden integrar plataformas comerciales de IA directamente en el malware. Las futuras familias podrían ampliar este enfoque para eludir los diálogos de seguridad, identificar datos valiosos para la exfiltración o crear avisos de ingeniería social en tiempo real.

¿Cuál es la exposición o riesgo?

Una vez instalado, PromptSpy presenta varios riesgos:

  • Acceso no autorizado a largo plazo: la persistencia impulsada por IA dificulta la eliminación, lo que permite un control sostenido por parte de los atacantes.
  • Privacidad y exposición de datos: Puede acceder a mensajes, correos electrónicos y contenido de aplicaciones, creando oportunidades para el robo de datos y la exposición de información sensible.
  • Interacción remota del dispositivo: admite control remoto interactivo, brindando visibilidad en tiempo real de la interfaz del dispositivo.
  • Abuso secundario: los dispositivos comprometidos pueden utilizarse para fraudes adicionales, botnets o eludir la MFA.

Para las empresas que gestionan dispositivos Android corporativos o BYOD, PromptSpy puede provocar fugas de datos, acceso oculto a flujos de trabajo internos y un tiempo de permanencia prolongado, especialmente cuando la visibilidad de MDM/EDR es limitada.

Recomendaciones

  1. Limite las instalaciones a Google Play o tiendas empresariales de confianza y bloquee la instalación local cuando sea posible.
  2. Audite periódicamente aplicaciones con Servicios de Accesibilidad, superposición o grabación de pantalla.
  3. Utilice soluciones antivirus/EDR móviles confiables e integre alertas en el SOC.
  4. Mantenga Android y aplicaciones actualizadas y no desactive Google Play Protect.
  5. Capacite a los usuarios sobre riesgos de tiendas de terceros y establezca protocolos claros ante incidentes.
  6. Incorpore modelos de amenazas basados en IA y supervise tráfico sospechoso hacia plataformas de IA.
Cobra Networks

Ola de Botnets compromete los DDoS

Bot-PC

Ola de Bots impulsan el caos DDoS en el 2026

El ecosistema de botnets continúa evolucionando rápidamente, impulsado por una avalancha de hardware de consumo y pequeñas oficinas con poca seguridad. Todo, desde routers y cámaras web hasta dispositivos de streaming Android TV no autorizados, se ha convertido en parte de un sustrato global que impulsa operaciones DDoS persistentes.

Kimwolf: una botnet sigilosa que se infiltra en redes corporativas y gubernamentales

La botnet Kimwolf se ha infiltrado silenciosamente en entornos corporativos, gubernamentales y municipales. Como informó Krebs on Security, Kimwolf se esconde en equipos de oficina y routers domésticos de uso diario que nunca fueron reforzados para la exposición a nivel empresarial.

Informes adicionales muestran que Kimwolf utiliza canales de comunicación sigilosos que cambian dinámicamente para evadir la detección. Un vector importante en la propagación de Kimwolf son los dispositivos Android TV no autorizados o clonados, que a veces incluyen malware preinstalado o componentes de acceso remoto inseguros. Una vez conectados a una red doméstica o de una pequeña oficina, exponen shells remotos o interfaces de administración que los atacantes pueden usar fácilmente como arma.

Dentro de las redes empresariales, los dispositivos comprometidos actúan como puntos de apoyo duraderos, permitiendo el movimiento lateral y convirtiendo la infraestructura interna en participantes involuntarios en campañas DDoS a gran escala.

Seguridad IoT

Datos de suma importancia:

  • Tipo: Botnet, DDoS
  • Malware: Kimwolf
  • Propagación: Dispositivos IoT y streaming Android
  • Vector: Debilidades en cadena de suministro
  • Objetivo: Redes corporativas y gubernamentales
  • Activo: Desde el 2025

Aisuru: El predecesor que estableció récords globales de DDoS

Antes de Kimwolf, Aisuru demostró lo destructiva que puede ser la explotación automatizada del IoT. Según Cybersecurity Dive , Aisuru lideró múltiples ataques DDoS que batieron récords, incluyendo una campaña en la que el volumen de tráfico superó los picos globales anteriores por un margen significativo.

Aisuru compromete rápidamente modelos de dispositivos predecibles a menudo hardware IoT de gama baja con firmware obsoleto, infectando miles de dispositivos en cuestión de horas. Estos nodos comprometidos generan inundaciones volumétricas masivas, rotan los vectores de ataque dinámicamente y saturan los sistemas de mitigación globales.

Una campaña distintiva de Aisuru atacó a varios proveedores de servicios a la vez, desplazando la carga en tiempo real a medida que los defensores intentaban mitigar el ataque. El análisis de amenazas Q325 de Cloudflare explora esta escalada más amplia en cuanto a la escala y sofisticación de los ataques DDoS.

Seguridad IoT

Datos de suma importancia:

  • Tipo: Botnet, DDoS
  • Malware: Aisuru
  • Propagación: Escaneo y explotación automatizados de dispositivos IoT vulnerables
  • Vector: Autenticación débil, firmware obsoleto y valores predeterminados inseguros en la cadena de suministro
  • Objetivo: Redes de consumidores y empresas a nivel mundial
  • Activo: Desde el 2024

Mirai y la nueva generación de variantes de botnets IoT

Casi una década después de su debut, Mirai sigue siendo una de las familias de botnets más persistentes y ampliamente adaptadas de internet. Su perdurabilidad se debe a la oferta masiva y en constante renovación de dispositivos IoT inseguros: routers, DVR, cámaras inteligentes y dispositivos de bajo coste que se entregan con firmware obsoleto y credenciales indeseables. Las variantes modernas de Mirai se han expandido mucho más allá de la botnet original de código abierto. Entre las variantes emergentes como Katana, Satori y otras bifurcaciones se incluyen:

Grandes bibliotecas de exploits que atacan a docenas de vulnerabilidades de IoT a la vez. 

Motores de propagación más rápidos capaces de comprometer miles de dispositivos por hora.

Técnicas evasivas de comando y control, incluyendo flujo de dominio y canales de comando cifrados.

Módulos que se actualizan automáticamente, lo que permite a los atacantes lanzar rápidamente nuevos exploits a medida que aparecen.

Los investigadores señalan que muchos dispositivos infectados con Mirai sufren ciclos de vida de firmware descuidados, lo que significa que rara vez reciben parches, lo que da como resultado un grupo de nodos vulnerables de larga duración que impulsan una actividad DDoS sostenida.

Seguridad IoT

Datos de suma importancia:

  • Tipo: Botnet, DDoS
  • Malware: Mirai y variantes modernas (Satori, restos de Mozi, Katana)
  • Propagación: Explotación automatizada de dispositivos loT inseguros.
  • Vector: Credenciales predeterminadas, firmware sin parches, servicios expuestos (API Telnet/SSH/HTTP)
  • Objetivo: Redes de consumidores y empresas a nivel mundial
  • Activo: Desde el 2024

Conclusión

El crecimiento de botnets como Kimwolf, Aisuru y Mirai subraya una verdad fundamental: la cadena de suministro global de dispositivos domésticos y de IoT es ahora un campo de batalla central para las operaciones DDoS.

Los atacantes se benefician de un suministro infinito de hardware inseguro: Dispositivos IoT económicos con configuraciones predecibles. Equipos domésticos con interfaces de gestión expuestas. Dispositivos que rara vez reciben actualizaciones de firmware. Ecosistemas de proveedores con valores predeterminados débiles y pruebas inconsistentes.

Cobra Networks

Qilin presente en 2026

Qilin en 2026: Crecimiento acelerado, mayor agresividad y un riesgo que se vuelve insostenible

Introducción

El grupo de ransomware Qilin inicia 2026 con una actividad más intensa que nunca. Lejos de desacelerarse, el actor de amenazas ha incrementado su volumen de ataques, ampliado su alcance sectorial y elevado su nivel de riesgo operativo.
Sin embargo, este crecimiento acelerado no está exento de consecuencias: la historia demuestra que los grupos de ransomware que cruzan ciertos límites —especialmente en sectores críticos— suelen enfrentar colapsos repentinos.

Este análisis explora la evolución de Qilin, su desempeño reciente y por qué su propia estrategia podría convertirse en su principal amenaza.

Puntos clave

  • Qilin acelera su actividad en 2026, registrando 55 víctimas en las primeras semanas del año, superando el ritmo de 2025.
  • La falta de restricciones sectoriales (incluida la atención médica y servicios públicos) incrementa el riesgo de consecuencias catastróficas.
  • El crecimiento del grupo es frágil, ya que muchos de sus afiliados no son leales y han abandonado otras operaciones RaaS ante señales de inestabilidad.
  • La historia del ransomware es clara: ataques de alto impacto suelen atraer una presión regulatoria y policial que termina por desmantelar a los grupos.


De la incertidumbre al auge: la evolución de Qilin

Cuando Qilin fue perfilado a mediados de 2025, existían dudas legítimas sobre su supervivencia. Su rápido crecimiento se apoyó, en gran parte, en afiliados provenientes de operaciones de ransomware como servicio (RaaS) que ya habían colapsado, como RansomHub y LockBit.

Estos afiliados aportaron:

  • Experiencia operativa
  • Capacidad técnica
  • Ritmo acelerado de ataques

Pero también dejaron claro algo fundamental: no eran afiliados leales. Ya habían demostrado que abandonarían cualquier operación ante el menor signo de riesgo.

Aun así, contra todo pronóstico, Qilin no solo sobrevivió, sino que prosperó.

El impacto real de los ataques de alto perfil

En febrero de 2025, Qilin obtuvo acceso a un proveedor clave del sistema de salud de Londres. El impacto fue devastador:

  • Más de 170 casos de daño a pacientes
  • Dos casos de daño permanente o a largo plazo
  • Una muerte confirmada

Este tipo de disrupción no pasa desapercibida. Los ataques contra infraestructura crítica históricamente han marcado el principio del fin para múltiples grupos de ransomware.

Lecciones del pasado

Otros grupos han colapsado tras cruzar límites similares:

  • DarkSide desapareció tras el ataque al Oleoducto Colonial, luego de una presión directa de EE. UU.
  • ALPHV/BlackCat se disolvió tras el ataque a Change Healthcare, posiblemente debido al impacto en el acceso a medicamentos.
  • Black Basta cerró operaciones después del ataque a Ascension Health, cuando incluso sus propios miembros reconocieron el riesgo extremo de atraer al FBI y la CISA.

Estos precedentes refuerzan una conclusión clara: los ataques contra servicios esenciales generan una presión insostenible.

Qilin en cifras: 2025 y el arranque de 2026

Durante 2025, Qilin mostró cifras alarmantes:

  • Más de 1,000 víctimas publicadas en su sitio de filtraciones
  • Más de 40 víctimas mensuales en el segundo semestre
  • El sector manufacturero fue el más afectado (≈23 % de los ataques)
  • El grupo afirmó haber robado 31.2 petabytes de datos, principalmente de un solo fabricante (cifras no verificadas)


2026: un ritmo aún más agresivo

Apenas iniciado el año, Qilin ya ha publicado 55 víctimas adicionales en su sitio de filtraciones. Aunque estas afirmaciones aún no han sido verificadas, varias publicaciones incluyen muestras de datos presuntamente robados, lo que refuerza su credibilidad operativa.

Si esta tendencia continúa, Qilin superará fácilmente sus cifras récord de 2025.

Una amenaza consolidada… pero vulnerable

Qilin cuenta con:

  • Una plataforma de ransomware sofisticada
  • Capacidad de adaptación rápida a nuevas defensas
  • Una presencia consolidada en el ecosistema de amenazas

Todo indica que seguirá siendo un actor dominante durante el primer semestre de 2026. Sin embargo, ningún grupo de ransomware es invulnerable.

Factores que podrían provocar su colapso

  • Divisiones internas que deriven en filtraciones o cooperación con autoridades
  • Ataques de alto perfil que atraigan demasiada atención mediática y gubernamental
  • Interrupciones sostenidas de infraestructura, que provoquen la huida de afiliados

El mayor enemigo de Qilin: su propia estrategia

Qilin no impone límites claros a sus afiliados. No evita:

  • Proveedores de atención médica
  • Servicios municipales
  • Infraestructura crítica
  • Organizaciones que sostienen la salud y el bienestar público

Este enfoque sin restricciones maximiza ganancias a corto plazo, pero multiplica exponencialmente el riesgo. Basta un solo ataque mal calculado para paralizar servicios esenciales de toda una región y desencadenar una respuesta coordinada de fuerzas del orden a nivel internacional.

Al no marcar ningún sector como “fuera de alcance”, Qilin se posiciona como su propio peor enemigo.

Conclusión

Qilin entra en 2026 más fuerte, más activo y más agresivo que nunca. Sin embargo, la historia del ransomware demuestra que este tipo de crecimiento descontrolado suele ser insostenible.
La combinación de ataques indiscriminados, afiliados poco leales y un escrutinio creciente convierte su éxito actual en una amenaza latente para su propia supervivencia.

El tiempo dirá si Qilin logra adaptarse y moderar su estrategia… o si se suma a la larga lista de grupos de ransomware que crecieron demasiado rápido y cayeron con la misma velocidad.