Rss

Entradas de blog etiquetadas con ' #phishing '

El código generado por IA funciona. Pero, ¿qué vulnerabilidades podría estar dejando atrás?

  • EL CAMINO DE LA CIBERSEGURIDAD

    La adopción de IA en el desarrollo de software esta creando un nuevo desafío

    www.cobranetworks.com

Las plataformas de IA permiten programar rápidamente. Pero ¿es inseguro el “programación rápida”, como se le suele llamar, a cualquier velocidad? Muchos profesionales de la seguridad temen que la velocidad de generación de código supere la capacidad de cualquiera para detectar errores, lo que provocaría una explosión de vulnerabilidades. Entonces, ¿cómo se garantiza la seguridad de las aplicaciones programadas rápidamente?

¿Por qué la seguridad del código generado por IA supone un riesgo empresarial real?

A medida que la IA ha ido ganando terreno en el ámbito laboral, se han producido numerosas brechas de seguridad relacionadas con vulnerabilidades en el código generado por IA:

  • Moltbook, una red social con codificación Vibe para agentes de IA, nunca habilitó la seguridad a nivel de fila, exponiendo 1,5 millones de claves API.
  • Una farmacia que utilizaba un sitio web con código Vibe expuso los mensajes de los pacientes a través de un formulario de contacto configurado incorrectamente.
  • Una aplicación de codificación de ambientes conocida como "Orchids" contenía una vulnerabilidad que permitía a los investigadores de seguridad acceder de forma remota a los puntos finales de los usuarios.
  • Los datos de encuestas y ejemplos reales sugieren que muchos desarrolladores utilizan ahora herramientas de IA para escribir código. Mientras tanto, las vulnerabilidades de software pueden tardar años en descubrirse. Por ello, es probable que las vulnerabilidades que hemos visto hasta ahora representen solo la punta del iceberg.

¿Cómo produce vulnerabilidades el código generado por IA?

Los modelos de codificación generados por IA se entrenan con código escrito por humanos. Parte de los datos de entrenamiento contienen vulnerabilidades. Por lo tanto, los modelos de IA pueden replicar estas mismas vulnerabilidades en producción.

La respuesta más extensa es que las herramientas de codificación de IA desconocen sus propias limitaciones. Es posible que al modelo de codificación no se le haya mostrado un ejemplo de cómo debe ser un código seguro en un contexto específico. Cuando un desarrollador le indica al modelo que "codifique este módulo de forma segura", el modelo produce un código que parece plausiblemente seguro, pero que en realidad contiene vulnerabilidades.

Cuando decimos "aparentemente seguro", nos referimos a que el código hace referencia a bibliotecas y utiliza configuraciones de seguridad. Sin embargo, tras un análisis más detallado, se observa que la biblioteca es incorrecta y que las configuraciones de seguridad están mal configuradas. Esto se debe a que la IA genera resultados similares a sus datos de entrenamiento, en lugar de crear algo nuevo.

Es importante señalar que las vulnerabilidades que produce el código generado por IA no son novedosas. Errores como credenciales expuestas, entradas sin validar y autenticación faltante son comunes en el código generado por humanos, por lo que también lo son en el código generado por IA.

¿Es posible detectar vulnerabilidades en aplicaciones codificadas con Vibe?

La buena noticia es que las vulnerabilidades codificadas mediante Vibe son lo suficientemente comunes como para detectarlas con el mismo tipo de pruebas de software y prácticas de desarrollo seguro que se utilizan para identificar errores e inseguridades en el código tradicional. Sin embargo, la mala noticia es que las prácticas de desarrollo seguro podrían ser menos frecuentes de lo que cabría esperar.

Un informe de la Linux Foundation revela que casi un tercio de los desarrolladores desconoce las prácticas de desarrollo seguro. Si bien la mayoría recibe capacitación en seguridad, esto puede tardar hasta cinco años. Además, las investigaciones demuestran que la mayoría de los desarrolladores saben que el código generado por IA que distribuyen probablemente contenga vulnerabilidades . Aproximadamente un tercio de los desarrolladores distribuirá este código de todos modos.

El problema radica en la presión. La codificación Vibe acelera el desarrollo de aplicaciones. Esto significa que una empresa de software competitiva puede lanzar su producto al mercado antes que nadie. Los desarrolladores pueden preocuparse de que las medidas de seguridad ralenticen el desarrollo sin aportar un valor real a los compradores. Por lo tanto, existe un incentivo importante para minimizar las comprobaciones de seguridad antes de que una aplicación entre en producción.

¿Cómo pueden los compradores de software proteger las aplicaciones codificadas con Vibe?

Los compradores de software deben asumir que algunos componentes de las nuevas aplicaciones que utilicen en 2026 podrían haber sido codificados con Vibe. Esto no significa que contengan vulnerabilidades por defecto, sino que deben tomar medidas para limitar las consecuencias de cualquier aplicación que pueda contener un error de codificación explotable. En otras palabras, deben adoptar protocolos de seguridad de confianza cero.

La seguridad de confianza cero surgió antes de la IA, partiendo de la premisa de que cada usuario y aplicación era potencialmente vulnerable. En la era de la IA, podemos asumir que cada aplicación está potencialmente comprometida mediante código Vibe, y que cada aplicación con código Vibe posee vulnerabilidades explotables.

Puedes examinar rigurosamente cada aplicación de tu infraestructura para detectar estas vulnerabilidades, pero:

  • Esto requiere un tiempo del que no dispones.
  • Incluso la revisión más exhaustiva puede pasar por alto vulnerabilidades.
  • Sus usuarios están incorporando aplicaciones codificadas con Vibe sin la aprobación del departamento de TI porque la TI en la sombra nunca murió.
  • Al tratar cada aplicación como sospechosa, puede diseñar su infraestructura para limitar el impacto de una vulnerabilidad explotada.

¿Cómo reduce el modelo de confianza cero los riesgos de seguridad del código generado por IA?

La arquitectura de confianza cero está diseñada para aplicar una autenticación mejorada a cada intercambio de datos y ubicar a los usuarios y las aplicaciones dentro de segmentos de red estrictamente definidos mediante perímetros definidos por software.

En la práctica, esto significa que cada aplicación, ya sea codificada con Vibe o no, se ubica dentro de su propio perímetro. Este perímetro define las formas en que una aplicación puede interactuar con usuarios, datos y otras aplicaciones. Además, garantiza que los privilegios normales de la aplicación solo incluyan las dependencias específicas que necesita para funcionar.

Esto garantiza que, si una aplicación contiene una vulnerabilidad explotable que es el objetivo de un atacante, la superficie de ataque potencial es mínima. Además, el atacante no podrá moverse lateralmente a otras aplicaciones ni escalar privilegios. Si bien la aplicación codificada con Vibe puede contener más vulnerabilidades, el atacante se limita al acceso más básico.

Zero trust y su apoyo a las organizaciones

La seguridad de confianza cero puede ayudar a reducir el riesgo al limitar el acceso de cada aplicación, exigir la verificación de la identidad en cada intercambio y contener el impacto de una vulnerabilidad explotada con éxito.

Los compradores de software deben asumir que las nuevas aplicaciones pueden incluir componentes generados por IA y prever la posibilidad de errores de codificación que puedan ser explotados.

La programación basada en la dinámica del entorno puede acelerar el desarrollo, pero la presión por lanzar los productos rápidamente puede llevar a los equipos a minimizar las comprobaciones de seguridad antes de que las aplicaciones lleguen a producción.


Conoce más en el siguiente video

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

Trabajadores falsos: cuando la identidad se convierte en el nuevo vector de ataque

  • EL CAMINO DE LA CIBERSEGURIDAD

    El atacante ya no quiere entrar:

    Quiere ser contratado

Durante años, las organizaciones han construido sus estrategias de ciberseguridad pensando en una premisa bastante clara: el atacante está afuera y busca una forma de entrar. Phishing, malware, vulnerabilidades, ransomware, robo de credenciales y ataques contra la infraestructura forman parte de una batalla constante para impedir que una amenaza externa consiga acceso a los sistemas corporativos.

Pero ¿qué sucede cuando el atacante no necesita vulnerar una puerta porque la propia organización se la abre?

El fenómeno conocido como “fake worker” o trabajador falso está cambiando la manera en que las empresas deben entender las amenazas internas. En lugar de comprometer primero un sistema para después buscar privilegios, determinados grupos de atacantes están intentando convertirse en empleados legítimos de las organizaciones que quieren atacar. El objetivo no es únicamente obtener una contraseña: es conseguir una identidad, un puesto de trabajo y, con ellos, acceso legítimo a los recursos empresariales.

El ataque puede comenzar antes del primer día de trabajo

La estrategia comienza mucho antes de que aparezca una actividad sospechosa dentro de la red. Los atacantes construyen identidades profesionales falsas utilizando información robada, documentación falsificada, perfiles profesionales cuidadosamente preparados e incluso herramientas de inteligencia artificial capaces de ayudarles a generar contenido, fotografías, comunicaciones y respuestas convincentes durante los procesos de selección.

El resultado es especialmente peligroso porque la primera barrera que deben superar no es tecnológica. Es humana.

Un candidato aparentemente legítimo puede atravesar entrevistas, procesos de contratación y verificaciones hasta convertirse en un empleado más. Una vez contratado, la organización puede proporcionarle exactamente lo que necesita para trabajar: una cuenta corporativa, acceso al correo electrónico, aplicaciones empresariales, VPN, repositorios, herramientas de colaboración y diferentes niveles de privilegio.

En ese momento, la amenaza deja de parecer una intrusión, y el atacante forma parte de la empresa.

De una identidad falsa a un acceso real

Esta es precisamente la característica que hace tan difícil detectar este tipo de operación. Un trabajador falso no necesariamente necesita comportarse como un atacante tradicional. Puede iniciar sesión desde una ubicación autorizada, utilizar las herramientas corporativas habituales y comunicarse con otros empleados mediante canales legítimos.

Desde la perspectiva de muchos sistemas de seguridad, esas acciones pueden parecer normales.

El verdadero problema aparece cuando esa identidad comienza a utilizar el acceso que le fue concedido para realizar actividades que no corresponden con su función. Puede investigar repositorios, consultar documentación interna, explorar recursos en la nube, acceder a información sensible o buscar oportunidades para ampliar sus privilegios.

Y cuanto mayor sea el acceso concedido al empleado, mayor será también el impacto potencial de una identidad comprometida o directamente fraudulenta.

Por eso, el riesgo no termina con detectar que una persona utilizó una identidad falsa. Para cuando la organización descubre el engaño, el atacante puede haber tenido semanas o meses para conocer su entorno tecnológico, identificar información de valor y establecer mecanismos que le permitan continuar operando.

La inteligencia artificial está haciendo más convincente el engaño

La evolución de la inteligencia artificial añade una nueva dificultad a este escenario. Crear una identidad falsa convincente requiere cada vez menos esfuerzo cuando las herramientas disponibles pueden ayudar a generar fotografías, perfiles profesionales, documentos, mensajes e incluso respuestas adaptadas a diferentes situaciones.

Esto significa que los procesos tradicionales de validación pueden enfrentarse a candidatos que no solamente cuentan con documentación aparentemente legítima, sino que además son capaces de mantener una identidad digital coherente durante todo el proceso de contratación.

La amenaza, por tanto, no consiste simplemente en preguntarse si un perfil es falso. Las empresas necesitan considerar si la persona detrás de una identidad digital realmente corresponde con quien afirma ser y, posteriormente, si sus actividades dentro de la organización coinciden con las responsabilidades que le fueron asignadas.

El verdadero objetivo: la confianza que existe detrás de una cuenta

Aquí es donde el concepto de trabajador falso adquiere una dimensión mucho mayor. El atacante no está intentando únicamente superar una solución de seguridad; está intentando aprovechar la confianza que existe dentro de una organización.

Primero obtiene la confianza del proceso de contratación. Después recibe una identidad corporativa. Esa identidad le permite obtener confianza dentro de los sistemas. Y finalmente esa confianza puede convertirse en acceso a información, aplicaciones, infraestructura y datos de alto valor.

Es una cadena que conecta personas, procesos, identidades y tecnología.

Y cuando una de esas etapas falla, las siguientes pueden convertirse en una consecuencia directa.

La seguridad ya no puede depender únicamente de detectar al intruso

El fenómeno de los trabajadores falsos obliga a las organizaciones a ampliar su concepto de seguridad. No basta con proteger el perímetro, bloquear malware o detectar comportamientos sospechosos después de que un usuario haya iniciado sesión.

La seguridad debe comenzar mucho antes y continuar durante todo el ciclo de vida de una identidad corporativa.

Esto implica fortalecer los procesos de incorporación, verificar adecuadamente las identidades, aplicar el principio de mínimo privilegio y evitar que una cuenta tenga acceso innecesario a información o sistemas que no requiere para realizar su trabajo. También significa supervisar continuamente el comportamiento de las cuentas, porque una identidad legítima puede convertirse en una fuente de riesgo cuando sus acciones dejan de corresponder con su función.

El objetivo no es desconfiar de cada empleado. Es dejar de asumir que una identidad autenticada es automáticamente una identidad confiable.

La nueva frontera de la ciberseguridad

Los trabajadores falsos representan una evolución importante en las técnicas de intrusión porque aprovechan algo que ningún firewall puede bloquear por sí solo: la confianza organizacional.

Una empresa puede tener excelentes controles de seguridad y aun así enfrentarse a un escenario en el que el atacante ya posee credenciales válidas, conoce los procesos internos y tiene autorización para utilizar determinadas herramientas.

Por eso, la pregunta que las organizaciones deben hacerse está cambiando.

Ya no se trata únicamente de “¿cómo evitamos que alguien entre?”, sino también de “¿cómo sabemos que quien tiene acceso realmente debería tenerlo y qué está haciendo con ese acceso?”

La respuesta requiere combinar controles de identidad, acceso, correo, endpoints, aplicaciones y monitoreo continuo. Cada señal puede parecer insignificante por separado, pero al correlacionarse puede revelar un comportamiento que de otro modo pasaría desapercibido.

Porque cuando el atacante consigue un empleo, la amenaza ya no se presenta como una intrusión. Se presenta como una actividad cotidiana.

Y precisamente ahí está el verdadero desafío para la seguridad empresarial.

Conoce más en el siguiente video
En conjunto, estos mecanismos proporcionan al atacante un control en tiempo real sobre el flujo de trabajo de phishing dentro de la sesión del navegador de la víctima, lo que permite un nivel de flexibilidad y evasión que no suele verse en las páginas de phishing estáticas.

Detección y defensa

Esta campaña demuestra cómo el phishing está evolucionando más allá de los sitios web falsos y los dominios sospechosos, y cómo está reduciendo muchos de los indicadores en los que los equipos de seguridad se han basado tradicionalmente para la detección.

Las organizaciones deben centrarse en identificar comportamientos maliciosos y controles de identidad en lugar de simplemente bloquear URL de phishing conocidas. Las principales medidas defensivas incluyen:

  • Supervisar los flujos de autorización de OAuth y las cadenas de redireccionamiento para detectar destinos inusuales o inesperados.
  • Inspeccionar la actividad del navegador relacionada con URL de tipo blob, especialmente cuando se utilizan para renderizar páginas de inicio de sesión o flujos de trabajo de autenticación.
  • Detección de registros sospechosos de trabajadores de servicios asociados con contenido de origen externo.
  • Aplicar métodos de autenticación multifactor resistentes al phishing, como las claves de seguridad FIDO2 y las contraseñas.
  • Utilizar controles de seguridad de correo electrónico que analicen la ruta completa de clics en lugar de basarse únicamente en la URL inicial.
  • Capacitar a los usuarios para que tengan cuidado con las solicitudes inesperadas de firma de documentos, incluso cuando los enlaces parezcan utilizar la infraestructura de confianza de Microsoft.

A medida que los atacantes trasladan cada vez más sus métodos de phishing al propio navegador, los defensores deberán prestar mayor atención a la protección de la identidad , la seguridad del navegador y la detección de comportamientos maliciosos. El desafío ya no reside simplemente en identificar un sitio web malicioso. En campañas como esta, la página de phishing puede no existir en ningún otro lugar que no sea el navegador de la víctima.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

Una página falsa sin servidor: así está cambiando el phishing

  • EL CAMINO DE LA CIBERSEGURIDAD

    Phishing sin página web:

    El navegador se convierte en la nueva superficie de ataque

La mayoría de las campañas de phishing se basan en una página web alojada que las herramientas de seguridad pueden recuperar, analizar, categorizar y, finalmente, bloquear. En lugar de enviar una página de phishing desde un servidor web, el contenido malicioso se ensambla dentro del navegador de la víctima utilizando una URL de blob, una URL temporal generada por el navegador que apunta a contenido almacenado localmente en la memoria en lugar de en un sitio web.

Para cuando aparece la página de phishing, la víctima ya ha sido redirigida a través de servicios legítimos de Microsoft, incluidos Microsoft OAuth y Microsoft Teams, con pocas indicaciones visibles de que se esté produciendo algo malicioso.

¿Qué hace que este ataque sea diferente?

A diferencia de las campañas de phishing convencionales que se basan en un sitio web similar alojado en un servidor, este ataque utiliza una arquitectura residente en el navegador diseñada para reducir su visibilidad tanto para los usuarios como para las herramientas de seguridad.

  • No hay ninguna página de phishing que bloquear. El contenido de phishing nunca se muestra como una página web convencional. En cambio, se genera a partir de una URL virtual dentro del navegador de la víctima. Dado que la página solo existe durante esa sesión del navegador, no hay una URL de phishing persistente que las herramientas de seguridad puedan recuperar, analizar o bloquear con antelación.
  • Servicios de Microsoft de confianza a lo largo de toda la cadena de ataque. En lugar de dirigir a las víctimas a un sitio web obviamente sospechoso, el ataque las redirige a través de la infraestructura legítima de Microsoft, incluyendo login.microsoftonline.com y Microsoft Teams. Dado que la navegación visible se mantiene dentro de los servicios de Microsoft de confianza, es menos probable que los usuarios y los escáneres automatizados identifiquen la actividad como maliciosa.
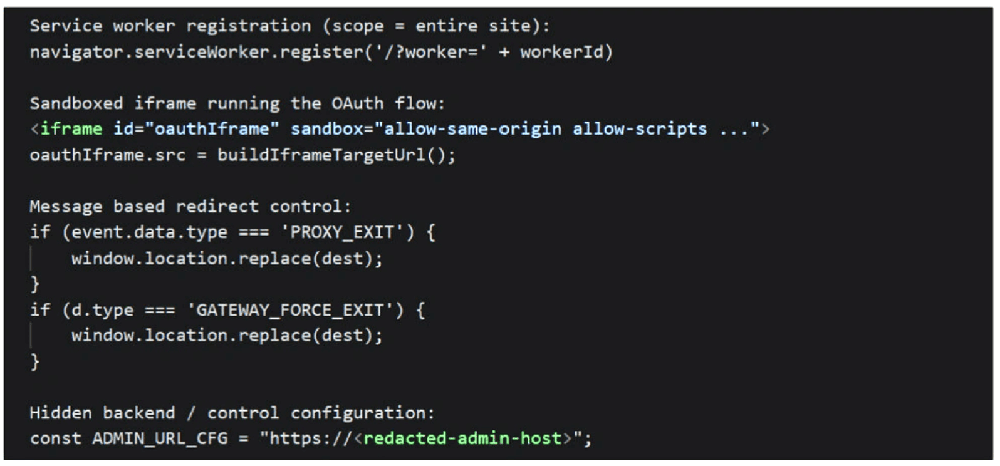
  • Ejecución de phishing basada en el navegador. Una vez que se carga la página de phishing basada en blobs, se registra un service worker y se ejecuta parte del flujo de trabajo dentro de un iframe aislado. En conjunto, estos componentes ayudan a gestionar las solicitudes, controlar la navegación y coordinar la experiencia de phishing desde la propia sesión del navegador.
  • Control dinámico del atacante. La página de phishing recibe instrucciones de la infraestructura de backend mediante mecanismos de mensajería del navegador. Dado que el flujo de trabajo se controla dinámicamente en lugar de mediante redirecciones predefinidas, los operadores pueden modificar los destinos y el comportamiento en tiempo real.
  • Mayor legitimidad. El correo electrónico incluye un archivo de invitación de calendario como archivo adjunto inofensivo. Si bien no forma parte del contenido malicioso, contribuye a que el mensaje parezca una comunicación empresarial rutinaria y puede aumentar la confianza del destinatario.

Flujo de ataque

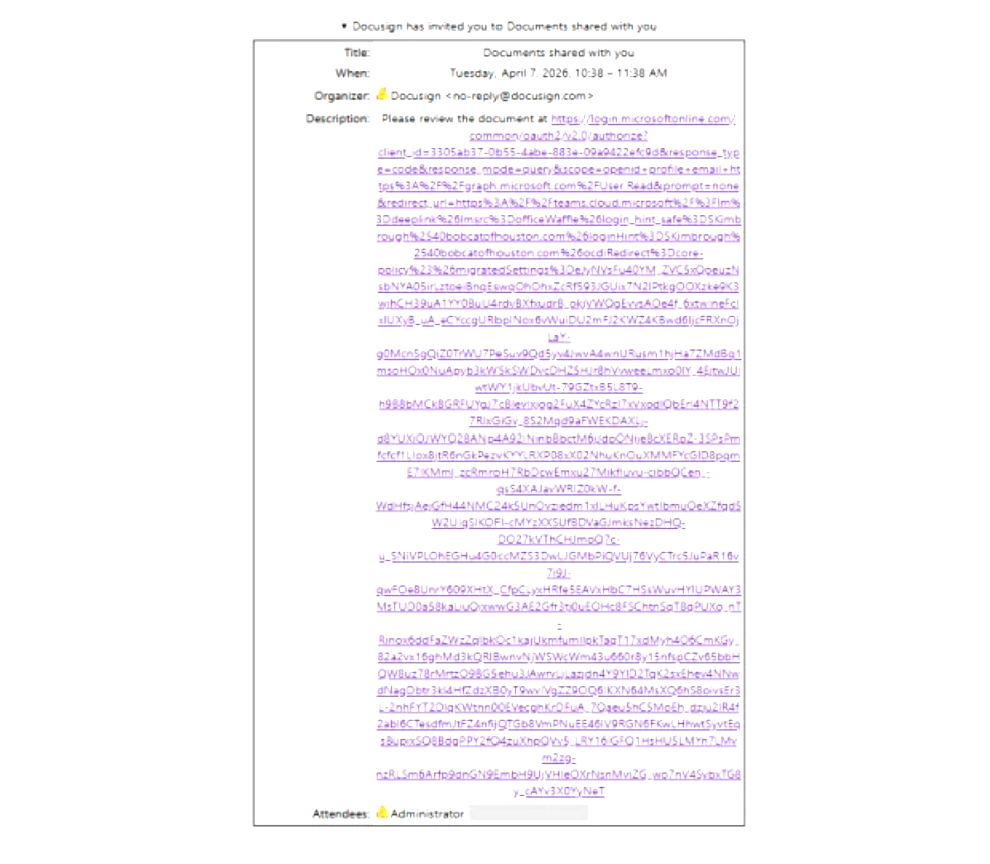
1. La víctima recibe un correo electrónico con el tema de DocuSign.


2. Se adjunta un archivo de invitación de calendario al correo electrónico. No parece malicioso, ya que apunta a un punto final OAuth legítimo de Microsoft. Se incluye para que el correo electrónico parezca una invitación normal a una reunión de negocios o a un calendario.


3. Un parámetro de redireccionamiento diseñado dirige al usuario a Microsoft Teams.


4. Microsoft Teams carga un recurso externo alojado en cdn.bloom[.]io.

5. El navegador convierte ese contenido en una URL de tipo blob.

6. La URL del blob renderiza la página de phishing localmente dentro del navegador.


7. Los service workers, los iframes y los controles de backend gestionan el flujo de trabajo de phishing y la navegación del usuario.

8. La configuración oculta de comando y control demuestra que no se trata de una página independiente, sino que forma parte de una plataforma de phishing gestionada que puede ser operada, actualizada y dirigida de forma centralizada a muchas víctimas a la vez.

Conoce más en el siguiente video
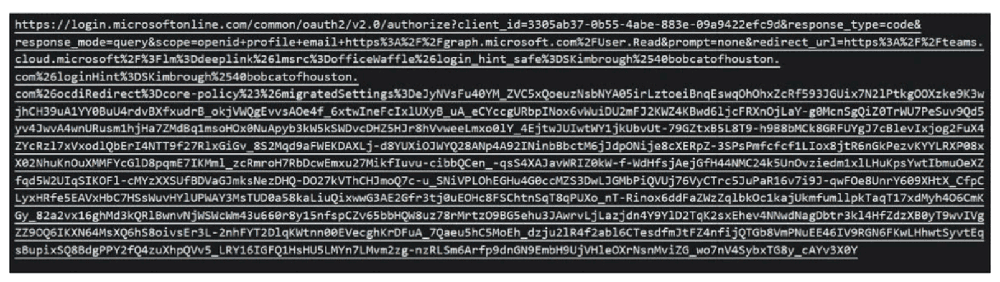
En conjunto, estos mecanismos proporcionan al atacante un control en tiempo real sobre el flujo de trabajo de phishing dentro de la sesión del navegador de la víctima, lo que permite un nivel de flexibilidad y evasión que no suele verse en las páginas de phishing estáticas.

Detección y defensa

Esta campaña demuestra cómo el phishing está evolucionando más allá de los sitios web falsos y los dominios sospechosos, y cómo está reduciendo muchos de los indicadores en los que los equipos de seguridad se han basado tradicionalmente para la detección.

Las organizaciones deben centrarse en identificar comportamientos maliciosos y controles de identidad en lugar de simplemente bloquear URL de phishing conocidas. Las principales medidas defensivas incluyen:

  • Supervisar los flujos de autorización de OAuth y las cadenas de redireccionamiento para detectar destinos inusuales o inesperados.
  • Inspeccionar la actividad del navegador relacionada con URL de tipo blob, especialmente cuando se utilizan para renderizar páginas de inicio de sesión o flujos de trabajo de autenticación.
  • Detección de registros sospechosos de trabajadores de servicios asociados con contenido de origen externo.
  • Aplicar métodos de autenticación multifactor resistentes al phishing, como las claves de seguridad FIDO2 y las contraseñas.
  • Utilizar controles de seguridad de correo electrónico que analicen la ruta completa de clics en lugar de basarse únicamente en la URL inicial.
  • Capacitar a los usuarios para que tengan cuidado con las solicitudes inesperadas de firma de documentos, incluso cuando los enlaces parezcan utilizar la infraestructura de confianza de Microsoft.

A medida que los atacantes trasladan cada vez más sus métodos de phishing al propio navegador, los defensores deberán prestar mayor atención a la protección de la identidad , la seguridad del navegador y la detección de comportamientos maliciosos. El desafío ya no reside simplemente en identificar un sitio web malicioso. En campañas como esta, la página de phishing puede no existir en ningún otro lugar que no sea el navegador de la víctima.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

El problema ya no es robar tu contraseña. Es robar tu sesión.

  • EL CAMINO DE LA CIBERSEGURIDAD

    Phishing:

    El problema ya no es robar tu contraseña, Ahora también es tu sesión

Los ataques de phishing tradicionales suelen ser detectados por herramientas de seguridad que identifican sitios web sospechosos, páginas de inicio de sesión falsas, formularios para robar credenciales o dominios maliciosos conocidos. Los kits de phishing como Kali365 adoptan un enfoque diferente. En lugar de robar contraseñas directamente, los atacantes abusan de los mecanismos legítimos de autenticación de Microsoft, utilizando la autenticación mediante código de dispositivo y el secuestro de sesión mediante la técnica del adversario en el medio (AiTM) . La víctima puede autenticarse a través de una experiencia de inicio de sesión genuina de Microsoft y, aun así, otorgar acceso sin saberlo a una sesión controlada por el atacante.

Como resultado, muchas de las señales de alerta en las que los usuarios y las herramientas de seguridad han confiado durante años se han vuelto menos efectivas.

Convertir los procesos comerciales cotidianos en trampas de autenticación.

Lo que hace que Kali365 y otras plataformas similares sean particularmente efectivas es su capacidad para disfrazar los ataques de autenticación como actividades comerciales rutinarias.

Las campañas de ataque Kali365 detectadas por los investigadores de Barracuda incluyen mensajes protegidos o cifrados, enlaces a documentos compartidos, solicitudes de firma electrónica, notificaciones de pago y facturación, alertas de correo de voz, advertencias de almacenamiento del buzón, solicitudes de revisión de cuarentena y notificaciones de cumplimiento y seguridad. Ninguna de estas características es nueva ni innovadora.

En cada caso, la víctima cree estar realizando una tarea laboral normal. La solicitud parece pertinente a su función y coherente con los flujos de trabajo cotidianos. En lugar de pedirle credenciales, se le indica que complete lo que parece ser un paso de verificación legítimo.


Ejemplo de correo electrónico de phishing con un enlace a una página de destino maliciosa.

Cómo funciona el phishing mediante código de dispositivo

El ataque comienza cuando la víctima recibe un correo electrónico de phishing con un enlace a una página web maliciosa. En lugar de mostrar un formulario de inicio de sesión falso de Microsoft, la página muestra un código de verificación del dispositivo e indica al usuario que continúe la autenticación mediante el proceso de inicio de sesión legítimo de Microsoft. La víctima es redirigida a una página auténtica de Microsoft y completa el proceso de inicio de sesión y autenticación multifactor (MFA) con normalidad.


Mensaje de autenticación de ejemplo.

Dado que la autenticación se realiza en la infraestructura de inicio de sesión legítima de Microsoft, los usuarios experimentan un inicio de sesión auténtico en lugar de una página falsa para robar credenciales. El atacante, en cambio, abusa de la sesión autenticada o los tokens resultantes.

Por qué los indicadores de phishing tradicionales se vuelven menos fiables

El éxito del phishing mediante código de dispositivo pone de manifiesto la debilidad de las defensas tradicionales contra el phishing, diseñadas para detectar intentos de robo de credenciales. En muchos casos, las técnicas para eludir la autenticación multifactor (MFA) ya no son necesarias, puesto que el atacante no intenta sortearla. En cambio, persuade al usuario para que complete un proceso de autenticación legítimo en nombre del atacante.

Para los equipos de seguridad, los registros de autenticación pueden parecer legítimos en un principio, y las comprobaciones tradicionales de reputación de los sitios web no levantan ninguna sospecha.

Más allá de las contraseñas: atacar tokens y sesiones

Kali365 también admite ataques de intermediario (AiTM) que permiten el secuestro de sesión y el robo de tokens. En estos ataques, un proxy malicioso se interpone entre la víctima y el servicio de autenticación de Microsoft. La víctima vuelve a iniciar sesión y realizar la autenticación multifactor (MFA) de forma legítima, mientras que el atacante captura la sesión de autenticación o los tokens resultantes y los reutiliza para acceder a la cuenta.


Ejemplo de correo electrónico de ataque para un ataque AiTM

Una vez que se obtiene acceso a la sesión autenticada de Microsoft 365, los atacantes pueden acceder al correo electrónico y a los archivos, buscar información financiera, supervisar las comunicaciones, crear reglas de buzón, configurar el reenvío de correo electrónico, llevar a cabo ataques de compromiso de correo electrónico empresarial y moverse lateralmente a través de los servicios en la nube.

Para investigadores técnicos: el código que deben buscar

Cuando la víctima hace clic en el enlace del correo electrónico de phishing, la página envía secretamente una solicitud al servidor del atacante para crear una nueva sesión de inicio de sesión en un dispositivo Microsoft.

La página de phishing muestra a la víctima el código que debe copiar e introducir.

El servidor del atacante se pone en contacto con el servicio de autenticación de código de dispositivo de Microsoft y recibe:

  • código_de_usuario: el código corto que la víctima debe ingresar (por ejemplo, ABCD-EFGH)
  • device_code: un identificador oculto que Microsoft utiliza internamente.
  • verification_url: donde la víctima debe ir para autenticarse, normalmente la página de inicio de sesión del dispositivo real de Microsoft.

Esto parece inofensivo porque la gente está acostumbrada a introducir códigos de verificación cortos al conectar aplicaciones y dispositivos.

La página de phishing abre la página de inicio de sesión real de Microsoft (la URL de verificación).


En la práctica, suele tratarse de microsoft.com/devicelogin u otra página de autenticación de dispositivos de Microsoft legítima.

La víctima ahora ve una página de inicio de sesión real de Microsoft, no una falsa. Introduce el código de usuario (por ejemplo, ABCD-EFGH), inicia sesión y completa la autenticación multifactor (MFA), autenticando así el dispositivo del atacante.

Mientras tanto, la página de phishing continúa contactando con el servidor del atacante.

Y cada cinco segundos pregunta: "¿Ha completado la víctima el inicio de sesión en Microsoft?"


Hasta el momento en que Microsoft responda con: “estado = éxito”.

Esto significa que Microsoft ha emitido los tokens de autenticación vinculados a la solicitud del código del dispositivo. El atacante puede entonces usar esos tokens para acceder a los recursos de Microsoft 365, y la víctima es redirigida a otro sitio.


Un ejemplo de correo electrónico de phishing con código de dispositivo

Qué deben tener en cuenta las organizaciones

Dado que estos ataques se basan en flujos de trabajo de autenticación legítimos, las organizaciones necesitan visibilidad más allá de la seguridad del correo electrónico.

Las principales señales de alerta pueden incluir:

  • Actividad inesperada de autenticación del código del dispositivo.
  • Se solicita a los usuarios que introduzcan códigos de verificación del dispositivo.
  • OAuth concede permisos a aplicaciones desconocidas.
  • Patrones de inicio de sesión inusuales en Microsoft 365.
  • Registros de nuevos dispositivos tras eventos de autenticación.
  • Creación sospechosa de reglas de buzón.
  • Actividad de reenvío de correo electrónico inesperada.
  • Acceso anómalo a recursos de SharePoint, OneDrive, Teams o Exchange.

Las detecciones más fiables suelen provenir de la correlación de señales entre el correo electrónico, la web, la identidad y la actividad posterior a la autenticación, en lugar de basarse en un único indicador.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

El próximo ataque de phishing podría empezar con una llamada

  • EL CAMINO DE LA CIBERSEGURIDAD

    Phishing:

    Una simple llamada podría ser el inicio de todo un ataque

Durante años, la mayoría de las recomendaciones de seguridad frente al phishing podían resumirse en una regla sencilla: no hagas clic en enlaces sospechosos. Era un consejo útil porque muchos ataques dependían precisamente de ese momento: un usuario recibía un correo, encontraba un enlace aparentemente legítimo y, al abrirlo, terminaba entregando sus credenciales o descargando malware.

Pero los atacantes están cambiando las reglas.

Las campañas actuales están encontrando nuevas formas de convertir un correo electrónico aparentemente inofensivo en el inicio de una estafa. Ya no siempre necesitan un enlace malicioso, un archivo adjunto peligroso o una página falsa de inicio de sesión. En algunos casos, solo necesitan convencer a la víctima de marcar un número de teléfono.

Esta técnica, conocida como callback phishing o TOAD (Telephone-Oriented Attack Delivery), utiliza el correo electrónico como primer contacto para llevar a la víctima hacia una conversación controlada por el atacante. Y ese cambio es mucho más importante de lo que parece: cuando el ataque abandona la bandeja de entrada y pasa al teléfono, el delincuente obtiene una oportunidad mucho más directa para manipular a su objetivo en tiempo real.

La factura que nunca existió

El mecanismo puede comenzar con algo tan cotidiano como una factura.

Imaginemos recibir un correo aparentemente enviado por PayPal. El mensaje informa de un supuesto cargo por cientos de dólares y advierte que la transacción está a punto de procesarse. Para cancelarla, el usuario debe comunicarse con el número indicado.

No hay necesariamente un enlace que revisar. No hay un archivo que descargar. Incluso puede que el correo contenga muy poco texto.

Lo que sí existe es una historia cuidadosamente construida para provocar una reacción inmediata: “alguien está utilizando mi cuenta y tengo que solucionarlo ahora”.

Ese es precisamente el objetivo.

Las campañas analizadas arrojan los siguiente: los atacantes utilizaron facturas falsas, renovaciones de servicios, imágenes incrustadas, mensajes HTML diseñados para parecer comunicaciones legítimas e incluso invitaciones de Google Calendar para presentar cargos ficticios y dirigir a las víctimas hacia números telefónicos controlados por los estafadores.

La creatividad está en el pretexto; el objetivo es siempre el mismo: conseguir que la víctima llame voluntariamente.

Cuando el atacante consigue que seas tú quien inicia el contacto

Aquí está una de las diferencias fundamentales respecto al phishing tradicional.

En un ataque convencional, el delincuente intenta llevar a la víctima hacia una acción específica: hacer clic, iniciar sesión, abrir un archivo o introducir información.

Con el callback phishing, el atacante intenta conseguir algo psicológicamente más poderoso: que la propia víctima crea que está buscando ayuda.

Una vez realizada la llamada, la interacción cambia por completo. El estafador puede hacerse pasar por un representante de soporte, un departamento de facturación o un especialista de seguridad. Puede confirmar algunos datos obtenidos previamente y utilizar esa información para generar credibilidad.

A partir de ahí, la conversación puede escalar hacia solicitudes mucho más peligrosas: proporcionar información personal o financiera, acceder a una cuenta, instalar una herramienta de acceso remoto o realizar determinadas acciones mientras el supuesto agente de soporte guía a la víctima.

El correo electrónico, entonces, no era el objetivo final, era solo la puerta de entrada.

El verdadero problema está en lo que no parece malicioso

Esta evolución plantea un desafío importante para la seguridad del correo electrónico.

Muchas defensas tradicionales están diseñadas para buscar indicadores técnicos asociados con ataques: enlaces maliciosos, archivos peligrosos, dominios sospechosos o patrones conocidos de malware.

Pero ¿qué ocurre cuando el correo no contiene ninguno de esos elementos?

Un mensaje puede incluir únicamente una imagen con una factura falsa y un número telefónico. Desde una perspectiva superficial, no existe un enlace que bloquear ni un archivo que poner en cuarentena. Sin embargo, el mensaje puede estar cuidadosamente diseñado para imitar la identidad visual de una empresa reconocida y utilizar técnicas de ingeniería social para generar urgencia.

Por eso, detectar estas amenazas requiere mirar más allá del contenido tradicional del correo.

La explicación mas acertada indica que sus mecanismos de protección incorporan análisis de texto presente dentro de imágenes mediante OCR, inteligencia asociada con números telefónicos, análisis de remitentes y dominios, reconocimiento de marcas, procesamiento de lenguaje natural y modelos de machine learning. También contempla nuevos vectores, como las invitaciones de calendario utilizadas como parte de estas campañas.

La razón es sencilla: si el ataque cambia, también debe cambiar la forma de detectarlo.

Cinco ataques, una misma estrategia

Los ejemplos analizados muestran precisamente esa evolución.

En un caso, los atacantes utilizaron una supuesta factura de PayPal por 299.99 dólares, vinculada a una tarjeta de regalo de Amazon. En otro, el correo prácticamente no contenía texto: la información necesaria para iniciar la estafa estaba incorporada en una imagen que simulaba una renovación de Geek Squad.

También se identificaron mensajes construidos exclusivamente alrededor de imágenes, correos HTML cuidadosamente diseñados para parecer notificaciones legítimas de PayPal y una invitación de Google Calendar asociada con un supuesto cargo automático de 599.99 dólares.

Los formatos cambian, pero el principio permanece.

Crear una situación suficientemente creíble para que la víctima deje de analizar el mensaje y empiece a reaccionar ante él.

Y esa es una distinción crítica. La ingeniería social no necesita que el usuario crea que está frente a un ataque. Le basta con conseguir que crea que está frente a un problema que debe resolver.

La urgencia sigue siendo una de las mejores armas del atacante

El elemento común detrás de estas campañas no es únicamente la suplantación de una marca. Es la emoción.

Un cargo inesperado genera preocupación. Una renovación no reconocida provoca incertidumbre. Una factura elevada puede producir miedo. Y cuando el mensaje añade una instrucción inmediata "llame para cancelar”, “contacte con soporte”, “evite el cargo”, el usuario tiene menos tiempo para cuestionar lo que está viendo.

Ese momento es precisamente el que busca el atacante.

La sofisticación del callback phishing no está necesariamente en desarrollar un malware imposible de detectar. Está en diseñar una situación suficientemente convincente para que la víctima complete por sí misma la siguiente etapa del ataque.

La seguridad del correo tiene que evolucionar con la amenaza

El crecimiento de estas campañas deja una lección clara para las organizaciones: proteger el correo electrónico no puede significar únicamente bloquear enlaces y archivos maliciosos.

Los atacantes están aprovechando cualquier elemento disponible dentro de una comunicación para construir confianza: imágenes, logotipos, formatos HTML, números telefónicos, invitaciones de calendario e incluso la identidad visual de servicios conocidos.

Por eso, una estrategia moderna de protección debe analizar el contexto completo del mensaje, no solamente la existencia de un enlace o un archivo.

El desafío consiste en identificar cuándo una comunicación aparentemente legítima está intentando provocar un comportamiento peligroso. Porque un número telefónico puede ser tan importante como una URL. Una imagen puede contener la parte más peligrosa del mensaje. Y una invitación de calendario puede convertirse en el primer paso de una estafa.

El phishing está cambiando. La defensa también debe hacerlo.

El callback phishing demuestra que la frontera entre el ataque digital y la manipulación humana es cada vez más pequeña. El correo electrónico puede iniciar el engaño, el teléfono puede continuar la conversación y una herramienta de acceso remoto puede terminar de comprometer al usuario.

Por eso, la pregunta ya no debería ser únicamente “¿este correo contiene un enlace malicioso?”

La pregunta correcta es:

“¿Qué intenta conseguir este correo que haga el usuario?”

Cuando la respuesta es “llamar a un número”, “confirmar un cargo”, “contactar con soporte” o realizar cualquier otra acción que parezca razonable dentro de la historia que cuenta el atacante, estamos frente a una nueva generación de phishing que exige una visión mucho más amplia de la seguridad.

Porque algunas de las amenazas más efectivas ya no intentan obligarte a hacer clic.

Intentan convencerte de que eres tú quien necesita llamar.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

¿Qué pasaría si un ciberataque dejara sin agua a una ciudad?

  • BLOG DE CIBERSEGURIDAD

    Sin luz, sin agua y sin comunicación:

    Un ciberataque puede golpearte de forma fisica

Durante mucho tiempo, hablar de un ciberataque significaba imaginar una empresa frente a una pantalla bloqueada por ransomware, una filtración de información o una interrupción temporal de sus operaciones. El impacto podía ser grave, costoso y difícil de gestionar, pero normalmente permanecía dentro de los límites de la organización afectada.

Hoy ese escenario está cambiando.

Cuando los ciberdelincuentes ponen su atención en una infraestructura crítica, las consecuencias pueden salir rápidamente del mundo digital y convertirse en un problema para toda una comunidad. Un sistema comprometido ya no representa únicamente archivos inaccesibles o pérdidas económicas. Puede afectar el suministro de agua, la generación de energía, los procesos industriales o servicios esenciales de los que dependen miles de personas.

Las recientes amenazas dirigidas contra sistemas de agua y tecnologías de control industrial vuelven a poner este riesgo sobre la mesa. Una presunta campaña cibernética iraní que habría afectado sistemas hídricos en distintos estados de Estados Unidos, junto con nuevas advertencias sobre amenazas dirigidas a controladores lógicos programables “PLC” utilizados en entornos industriales, demuestran que la infraestructura crítica continúa siendo un objetivo atractivo.

Y hay un elemento que vuelve este escenario todavía más preocupante: la tecnología que controla muchos de estos servicios fueron diseñados en una época muy diferente.

Sistemas diseñados para funcionar, no para defenderse

Gran parte de la infraestructura que mantiene en funcionamiento servicios esenciales fue creada con una prioridad muy clara: operar de manera confiable.

Durante años, muchos sistemas industriales funcionaron en redes aisladas. Los equipos de control no estaban conectados directamente a internet y el principal desafío era garantizar la continuidad de las operaciones.

Pero la transformación digital cambió las reglas.

La conectividad remota, la automatización, la supervisión desde internet y la integración con nuevas plataformas han generado enormes ventajas operativas. También han creado nuevos puntos de exposición.

Un controlador industrial que antes estaba protegido simplemente porque nadie podía acceder a él desde el exterior ahora puede convertirse en un objetivo si está conectado, utiliza software obsoleto o carece de controles de seguridad adecuados.

Ese es precisamente el problema que reflejan las recientes advertencias sobre controladores Siemens Serie S7. Según las alertas, los atacantes estarían utilizando herramientas de explotación generadas con ayuda de inteligencia artificial y disfrazadas de software legítimo para intentar comprometer dispositivos expuestos.

La amenaza ya no consiste únicamente en encontrar una vulnerabilidad. También consiste en hacer que el ataque parezca algo normal.

La inteligencia artificial también está acelerando a los atacantes

La conversación sobre inteligencia artificial en ciberseguridad suele centrarse en sus beneficios para detectar amenazas. Sin embargo, la misma tecnología también puede reducir la barrera de entrada para quienes buscan atacar.

Crear scripts, modificar herramientas existentes, automatizar procesos y generar contenido capaz de aparentar legitimidad es cada vez más accesible.

En el caso de los entornos industriales, esto es especialmente delicado.

Un atacante no necesita necesariamente desarrollar desde cero una herramienta extremadamente sofisticada. Si encuentra un dispositivo expuesto, una versión vulnerable o una configuración deficiente, la combinación de automatización e inteligencia artificial puede ayudarle a acelerar la identificación y explotación de posibles puntos débiles.

Esto plantea una realidad incómoda: mientras las amenazas evolucionan rápidamente, muchas infraestructuras críticas siguen funcionando sobre equipos y sistemas que no siempre pueden actualizarse con la misma velocidad.

El problema no siempre es la falta de interés. Muchas veces es la falta de recursos.

Es fácil decir que todas las organizaciones deberían modernizar su infraestructura, actualizar sus sistemas y adoptar las mejores prácticas de ciberseguridad.

La realidad, especialmente para pequeñas empresas de servicios públicos y administraciones locales, es mucho más complicada.

Existen miles de sistemas de agua gestionados por ciudades, municipios o comunidades con presupuestos limitados. En muchos casos, reemplazar infraestructura antigua requiere inversiones que simplemente no están disponibles.

El resultado es una situación peligrosa: equipos diseñados hace años continúan siendo indispensables para la operación diaria, pero ahora forman parte de un ecosistema mucho más conectado y expuesto.

Aquí surge una de las preguntas más importantes de toda la discusión:

¿Quién debe pagar la seguridad de una infraestructura que, si falla, puede afectar mucho más allá de la comunidad que la administra?

Una vulnerabilidad local puede convertirse en un problema de todos

Un sistema de agua puede pertenecer a una ciudad. Una instalación eléctrica puede ser administrada por una entidad específica. Una planta industrial puede encontrarse en una comunidad determinada.

Pero las consecuencias de un ataque exitoso rara vez permanecen completamente aisladas.

Una interrupción grave puede provocar desplazamientos de población, afectar hospitales, interrumpir cadenas de suministro y requerir la intervención de organismos estatales o federales.

Por eso, la seguridad de la infraestructura crítica no debería entenderse únicamente como un gasto local.

Es una cuestión de resiliencia colectiva.

Las recientes propuestas legislativas en Estados Unidos para otorgar mayores facultades de supervisión y establecer nuevos requisitos de ciberseguridad para los sistemas de agua reflejan precisamente esta preocupación. Sin embargo, las leyes, las regulaciones y las nuevas obligaciones no resolverán por sí solas el problema.

La seguridad necesita recursos: Y, sobre todo, necesita conocimiento.

La ciberseguridad también puede comenzar en la comunidad

Hay otro aspecto de esta conversación que resulta especialmente interesante: la enorme cantidad de profesionales de ciberseguridad que viven y trabajan en las mismas comunidades donde operan estas infraestructuras.

No todos pueden convertirse en responsables de proteger un sistema de agua o una red eléctrica. Pero la experiencia técnica local puede desempeñar un papel importante para aumentar la conciencia sobre los riesgos, identificar problemas y ayudar a que las autoridades comprendan mejor un entorno de amenazas que evoluciona constantemente.

La infraestructura crítica no es un problema exclusivo de ingenieros industriales, organismos gubernamentales o equipos de seguridad.

Es un problema que conecta tecnología, política, inversión y sociedad.

Porque, al final, proteger un sistema que suministra agua a una comunidad no consiste solamente en proteger servidores, dispositivos o redes.

Consiste en proteger la vida cotidiana de las personas que dependen de ellos.

El verdadero peligro es esperar a que ocurra algo

La historia de la ciberseguridad ha demostrado una y otra vez que las organizaciones suelen acelerar sus inversiones después de sufrir un incidente importante.

El problema con las infraestructuras críticas es que esperar a que ocurra un ataque exitoso puede ser una estrategia demasiado peligrosa.

No deberíamos necesitar una ciudad sin agua, un sistema industrial paralizado o una emergencia pública para reconocer que determinados activos requieren una protección diferente.

La pregunta ya no es si las infraestructuras críticas representan un objetivo para los ciberdelincuentes.

Ya sabemos que lo son.

La verdadera pregunta es si estamos preparados para proteger sistemas diseñados para mantener funcionando al mundo físico en una época en la que sus amenazas provienen, cada vez más, del mundo digital.

Porque cuando un ataque afecta una infraestructura crítica, ya no estamos hablando solamente de ciberseguridad.

Estamos hablando de lo que ocurre cuando una amenaza digital consigue tocar la vida real.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

El Phishing ya no quiere parecer malicioso. Quiere parecer invisible

  • BLOG DE CIBERSEGURIDAD

    La carrera del Phishing:

    Humanos VS Maquinas

Durante años, la seguridad del correo electrónico ha vivido una carrera constante entre atacantes y defensores. Cada vez que una organización desarrolla una nueva forma de identificar mensajes maliciosos, los ciberdelincuentes encuentran una manera de modificar sus técnicas para intentar pasar desapercibidos. Primero fueron los correos masivos llenos de errores evidentes; después llegaron campañas mucho más cuidadas, capaces de imitar la identidad visual de bancos, plataformas digitales, proveedores e incluso compañeros de trabajo. Hoy, con la inteligencia artificial integrada en las herramientas de seguridad, esa carrera está entrando en una nueva etapa: los atacantes ya no solamente buscan engañar a las personas, también están buscando la manera de engañar a las máquinas que intentan protegerlas.

Esta evolución resulta especialmente interesante porque la inteligencia artificial ha cambiado de manera importante la forma en que se analiza un correo electrónico. Los sistemas modernos ya no dependen exclusivamente de una lista de palabras prohibidas, una firma conocida o una regla que indique que determinado dominio es sospechoso. Pueden analizar lenguaje, contexto, patrones de comportamiento, reputación, estructura del mensaje y múltiples señales que, combinadas, permiten determinar si un correo representa un riesgo. El problema es que, cuando una tecnología se convierte en una parte importante de la defensa, también se convierte en un objetivo para quien intenta evadirla.

El correo que ves no siempre es todo lo que contiene

Aquí es donde aparece una técnica conocida como text salting, una estrategia que aprovecha una característica fundamental de los correos electrónicos: lo que el usuario observa en pantalla no necesariamente representa todo lo que existe dentro del mensaje.

Un atacante puede construir un correo que, para una persona, parece completamente normal. Puede mostrar una promoción, una notificación de una cuenta, una supuesta recompensa o cualquier otro mensaje diseñado para provocar una acción. Sin embargo, dentro del código HTML puede incorporar grandes cantidades de texto adicional que permanecen ocultas para el destinatario. Ese contenido puede utilizar palabras y frases aparentemente inocentes con el objetivo de modificar la interpretación que realizan los sistemas automatizados.

La diferencia puede parecer pequeña, pero tiene implicaciones importantes. El usuario ve un mensaje; el sistema de seguridad analiza una estructura mucho más compleja. Si esa estructura está deliberadamente manipulada, el atacante puede intentar alterar las señales que utiliza una herramienta para determinar si el correo es legítimo o malicioso.

El concepto no es completamente nuevo. Durante años, los atacantes han utilizado diferentes técnicas de ofuscación para esconder contenido, modificar patrones o dificultar el trabajo de los filtros. Lo que cambia ahora es el escenario en el que se utilizan. Cuando los sistemas de defensa incorporan inteligencia artificial y modelos capaces de interpretar lenguaje, los atacantes tienen un nuevo objetivo: influir en la información que recibe el modelo para intentar influir en su decisión.

De esconder Malware a esconder la intención

El text salting es particularmente interesante porque no necesariamente busca ocultar un archivo malicioso o un enlace de manera tradicional. Su objetivo puede ser mucho más sutil: alterar el contexto que utiliza el sistema de seguridad para interpretar el mensaje.

Imaginemos un correo cuyo contenido visible habla de una recompensa o de una supuesta promoción. Detrás de ese mensaje puede existir una cantidad considerable de texto irrelevante introducido mediante diferentes técnicas de HTML y CSS. El texto puede utilizar tamaños de fuente prácticamente invisibles, desplazarse fuera del área visible o permanecer dentro de elementos que el usuario no percibe. Desde la perspectiva del destinatario, nada parece fuera de lo común; desde la perspectiva de un sistema automatizado, en cambio, existe mucho más contenido que analizar.

Y cuanto más sofisticados se vuelven estos sistemas, más sofisticados pueden intentar ser los atacantes.

La inteligencia artificial generativa permite producir grandes cantidades de contenido de forma rápida y crear variaciones de un mismo ataque. Esto significa que un atacante puede modificar estructuras, palabras y contenidos para evitar depender de un único patrón que pueda ser identificado. En lugar de enviar miles de copias idénticas de un correo, puede generar múltiples versiones que mantengan el mismo objetivo mientras cambian su apariencia y composición.

La consecuencia es importante: la seguridad del correo ya no puede depender únicamente de encontrar una palabra sospechosa o reconocer una estructura previamente identificada.

El verdadero desafío esta en entender el contexto

Aquí es donde la inteligencia artificial puede convertirse, paradójicamente, en una herramienta de defensa y en un nuevo campo de batalla al mismo tiempo.

La IA permite analizar cantidades enormes de información y encontrar relaciones que serían difíciles de detectar mediante reglas tradicionales. Puede ayudar a identificar comportamientos anómalos, analizar comunicaciones, reconocer patrones lingüísticos y relacionar diferentes señales para determinar si un mensaje representa una amenaza.

Pero un modelo es tan bueno como la información que recibe y la forma en que esa información es interpretada.

Por eso, frente a técnicas como el text salting, la pregunta ya no debería limitarse a “¿qué contiene este correo?”. Una solución de seguridad realmente robusta necesita plantearse preguntas adicionales: ¿qué contenido puede ver realmente el usuario?, ¿qué elementos existen únicamente dentro del código?, ¿quién envió el mensaje?, ¿desde dónde se originó?, ¿qué relación tiene con el destinatario?, ¿qué intenta provocar?, ¿el comportamiento del mensaje coincide con el comportamiento habitual de ese remitente?

La diferencia es fundamental. Analizar únicamente el contenido es como juzgar un libro por todas las palabras que aparecen impresas sin preguntarse cuáles forman realmente parte de la historia.

Cuando la IA se convierte en objetivo

Este fenómeno también revela algo más profundo sobre la evolución de la ciberseguridad. Durante mucho tiempo hablamos de inteligencia artificial como una herramienta que permitiría a los defensores adelantarse a los atacantes. Y, en buena medida, así está ocurriendo. Sin embargo, la misma tecnología que permite automatizar la defensa también puede utilizarse para automatizar el ataque.

La IA puede ayudar a un sistema de seguridad a encontrar patrones, pero también puede ayudar a un atacante a generar variaciones que intenten romper esos patrones. Puede analizar lenguaje para determinar si un mensaje parece legítimo, pero también puede utilizarse para construir mensajes que imiten con mayor precisión la comunicación humana. Puede ayudar a detectar anomalías y, al mismo tiempo, facilitar la creación de contenido diseñado para parecer normal.

Por eso, la evolución del correo seguro no consiste simplemente en “poner más IA”. La verdadera cuestión es cómo utilizar esa inteligencia dentro de una arquitectura capaz de observar múltiples señales y relacionarlas entre sí.

Un correo no debería considerarse seguro únicamente porque su texto parezca normal. Tampoco debería considerarse peligroso por una sola palabra o característica aislada. La seguridad necesita observar el mensaje como un conjunto: identidad, autenticación, reputación, contenido, estructura, enlaces, comportamiento, contexto y cualquier elemento que pueda revelar una intención diferente a la que el usuario percibe.

La próxima batalla no será visible

Quizá lo más preocupante del text salting es precisamente que no necesita llamar la atención.

El phishing tradicional intenta conseguir que una persona haga clic. El atacante construye una historia suficientemente convincente para provocar una reacción: miedo, urgencia, curiosidad o confianza. Las nuevas técnicas de evasión añaden otra capa al problema: mientras el usuario es persuadido por el mensaje, la tecnología que debería protegerlo también puede estar siendo manipulada.

Esto cambia la naturaleza de la defensa.

Ya no basta con preguntarnos si el usuario puede identificar un correo sospechoso. Tampoco basta con saber si una plataforma incorpora inteligencia artificial. La pregunta realmente importante es si esa inteligencia puede comprender el correo de la misma manera en que debería comprenderlo un usuario, distinguiendo entre el contenido visible, el contenido oculto, el contexto y la intención.

Porque el futuro de la seguridad del correo no será una batalla entre humanos y máquinas. Será una batalla entre máquinas que protegen y máquinas que atacan.

Y en esa carrera, la ventaja no necesariamente la tendrá quien tenga más inteligencia artificial, sino quien sea capaz de interpretar mejor lo que realmente está sucediendo detrás de cada mensaje.

La inteligencia artificial está transformando la seguridad del correo. Pero también está obligando a replantear una pregunta fundamental:

Si un atacante consigue engañar a la inteligencia que nos protege, ¿cómo podemos asegurarnos de que la amenaza nunca llegue a la bandeja de entrada?

Ese es el verdadero reto de la nueva generación de seguridad de correo electrónico.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

El phishing está cambiando. Y esta vez, el objetivo no somos solamente nosotros.

  • EL CAMINO DE CIBERSEGURIDAD

    PhishingIA:

    La inteligencia artificial está cambiando el Phishing

Durante años, la seguridad del correo electrónico ha vivido una carrera constante entre atacantes y defensores. Cada vez que una organización desarrolla una nueva forma de identificar mensajes maliciosos, los ciberdelincuentes encuentran una manera de modificar sus técnicas para intentar pasar desapercibidos. Primero fueron los correos masivos llenos de errores evidentes; después llegaron campañas mucho más cuidadas, capaces de imitar la identidad visual de bancos, plataformas digitales, proveedores e incluso compañeros de trabajo. Hoy, con la inteligencia artificial integrada en las herramientas de seguridad, esa carrera está entrando en una nueva etapa: los atacantes ya no solamente buscan engañar a las personas, también están buscando la manera de engañar a las máquinas que intentan protegerlas.

Esta evolución resulta especialmente interesante porque la inteligencia artificial ha cambiado de manera importante la forma en que se analiza un correo electrónico. Los sistemas modernos ya no dependen exclusivamente de una lista de palabras prohibidas, una firma conocida o una regla que indique que determinado dominio es sospechoso. Pueden analizar lenguaje, contexto, patrones de comportamiento, reputación, estructura del mensaje y múltiples señales que, combinadas, permiten determinar si un correo representa un riesgo. El problema es que, cuando una tecnología se convierte en una parte importante de la defensa, también se convierte en un objetivo para quien intenta evadirla.

El correo que ves no siempre es todo lo que contiene

Aquí es donde aparece una técnica conocida como text salting, una estrategia que aprovecha una característica fundamental de los correos electrónicos: lo que el usuario observa en pantalla no necesariamente representa todo lo que existe dentro del mensaje.

Un atacante puede construir un correo que, para una persona, parece completamente normal. Puede mostrar una promoción, una notificación de una cuenta, una supuesta recompensa o cualquier otro mensaje diseñado para provocar una acción. Sin embargo, dentro del código HTML puede incorporar grandes cantidades de texto adicional que permanecen ocultas para el destinatario. Ese contenido puede utilizar palabras y frases aparentemente inocentes con el objetivo de modificar la interpretación que realizan los sistemas automatizados.

La diferencia puede parecer pequeña, pero tiene implicaciones importantes. El usuario ve un mensaje; el sistema de seguridad analiza una estructura mucho más compleja. Si esa estructura está deliberadamente manipulada, el atacante puede intentar alterar las señales que utiliza una herramienta para determinar si el correo es legítimo o malicioso.

El concepto no es completamente nuevo. Durante años, los atacantes han utilizado diferentes técnicas de ofuscación para esconder contenido, modificar patrones o dificultar el trabajo de los filtros. Lo que cambia ahora es el escenario en el que se utilizan. Cuando los sistemas de defensa incorporan inteligencia artificial y modelos capaces de interpretar lenguaje, los atacantes tienen un nuevo objetivo: influir en la información que recibe el modelo para intentar influir en su decisión.

De esconder Malware a esconder la intención

El text salting es particularmente interesante porque no necesariamente busca ocultar un archivo malicioso o un enlace de manera tradicional. Su objetivo puede ser mucho más sutil: alterar el contexto que utiliza el sistema de seguridad para interpretar el mensaje.

Imaginemos un correo cuyo contenido visible habla de una recompensa o de una supuesta promoción. Detrás de ese mensaje puede existir una cantidad considerable de texto irrelevante introducido mediante diferentes técnicas de HTML y CSS. El texto puede utilizar tamaños de fuente prácticamente invisibles, desplazarse fuera del área visible o permanecer dentro de elementos que el usuario no percibe. Desde la perspectiva del destinatario, nada parece fuera de lo común; desde la perspectiva de un sistema automatizado, en cambio, existe mucho más contenido que analizar.

Y cuanto más sofisticados se vuelven estos sistemas, más sofisticados pueden intentar ser los atacantes.

La inteligencia artificial generativa permite producir grandes cantidades de contenido de forma rápida y crear variaciones de un mismo ataque. Esto significa que un atacante puede modificar estructuras, palabras y contenidos para evitar depender de un único patrón que pueda ser identificado. En lugar de enviar miles de copias idénticas de un correo, puede generar múltiples versiones que mantengan el mismo objetivo mientras cambian su apariencia y composición.

La consecuencia es importante: la seguridad del correo ya no puede depender únicamente de encontrar una palabra sospechosa o reconocer una estructura previamente identificada.

El verdadero desafío esta en entender el contexto

Aquí es donde la inteligencia artificial puede convertirse, paradójicamente, en una herramienta de defensa y en un nuevo campo de batalla al mismo tiempo.

La IA permite analizar cantidades enormes de información y encontrar relaciones que serían difíciles de detectar mediante reglas tradicionales. Puede ayudar a identificar comportamientos anómalos, analizar comunicaciones, reconocer patrones lingüísticos y relacionar diferentes señales para determinar si un mensaje representa una amenaza.

Pero un modelo es tan bueno como la información que recibe y la forma en que esa información es interpretada.

Por eso, frente a técnicas como el text salting, la pregunta ya no debería limitarse a “¿qué contiene este correo?”. Una solución de seguridad realmente robusta necesita plantearse preguntas adicionales: ¿qué contenido puede ver realmente el usuario?, ¿qué elementos existen únicamente dentro del código?, ¿quién envió el mensaje?, ¿desde dónde se originó?, ¿qué relación tiene con el destinatario?, ¿qué intenta provocar?, ¿el comportamiento del mensaje coincide con el comportamiento habitual de ese remitente?

La diferencia es fundamental. Analizar únicamente el contenido es como juzgar un libro por todas las palabras que aparecen impresas sin preguntarse cuáles forman realmente parte de la historia.

Cuando la IA se convierte en objetivo

Este fenómeno también revela algo más profundo sobre la evolución de la ciberseguridad. Durante mucho tiempo hablamos de inteligencia artificial como una herramienta que permitiría a los defensores adelantarse a los atacantes. Y, en buena medida, así está ocurriendo. Sin embargo, la misma tecnología que permite automatizar la defensa también puede utilizarse para automatizar el ataque.

La IA puede ayudar a un sistema de seguridad a encontrar patrones, pero también puede ayudar a un atacante a generar variaciones que intenten romper esos patrones. Puede analizar lenguaje para determinar si un mensaje parece legítimo, pero también puede utilizarse para construir mensajes que imiten con mayor precisión la comunicación humana. Puede ayudar a detectar anomalías y, al mismo tiempo, facilitar la creación de contenido diseñado para parecer normal.

Por eso, la evolución del correo seguro no consiste simplemente en “poner más IA”. La verdadera cuestión es cómo utilizar esa inteligencia dentro de una arquitectura capaz de observar múltiples señales y relacionarlas entre sí.

Un correo no debería considerarse seguro únicamente porque su texto parezca normal. Tampoco debería considerarse peligroso por una sola palabra o característica aislada. La seguridad necesita observar el mensaje como un conjunto: identidad, autenticación, reputación, contenido, estructura, enlaces, comportamiento, contexto y cualquier elemento que pueda revelar una intención diferente a la que el usuario percibe.

La próxima batalla no será visible

Quizá lo más preocupante del text salting es precisamente que no necesita llamar la atención.

El phishing tradicional intenta conseguir que una persona haga clic. El atacante construye una historia suficientemente convincente para provocar una reacción: miedo, urgencia, curiosidad o confianza. Las nuevas técnicas de evasión añaden otra capa al problema: mientras el usuario es persuadido por el mensaje, la tecnología que debería protegerlo también puede estar siendo manipulada.

Esto cambia la naturaleza de la defensa.

Ya no basta con preguntarnos si el usuario puede identificar un correo sospechoso. Tampoco basta con saber si una plataforma incorpora inteligencia artificial. La pregunta realmente importante es si esa inteligencia puede comprender el correo de la misma manera en que debería comprenderlo un usuario, distinguiendo entre el contenido visible, el contenido oculto, el contexto y la intención.

Porque el futuro de la seguridad del correo no será una batalla entre humanos y máquinas. Será una batalla entre máquinas que protegen y máquinas que atacan.

Y en esa carrera, la ventaja no necesariamente la tendrá quien tenga más inteligencia artificial, sino quien sea capaz de interpretar mejor lo que realmente está sucediendo detrás de cada mensaje.

La inteligencia artificial está transformando la seguridad del correo. Pero también está obligando a replantear una pregunta fundamental:

Si un atacante consigue engañar a la inteligencia que nos protege, ¿cómo podemos asegurarnos de que la amenaza nunca llegue a la bandeja de entrada?

Ese es el verdadero reto de la nueva generación de seguridad de correo electrónico.

Conoce más en el siguiente video
XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

Phishing en tu calendario: la invitación que parece una reunión, pero puede ser una trampa

  • ALERTA DE CIBERSEGURIDAD

    Phishing en tu calendario:

    La invitación de que resulta ser una trampa.

Cuando pensamos en phishing, probablemente imaginamos el mismo escenario de siempre: un correo urgente, un enlace sospechoso y un mensaje que intenta hacernos caer en la trampa.

Pero los atacantes están cambiando las reglas.

Ahora pueden aprovechar una herramienta que utilizamos todos los días y que rara vez asociamos con una amenaza: nuestro calendario.

Una invitación para revisar una política de Recursos Humanos, completar una capacitación, confirmar una prestación o incluso actualizar información administrativa puede parecer completamente normal. Detras de esa invitación aparentemente legítima puede esconderse un enlace malicioso, un codigo QR o una página falsa diseñada para robar tus credenciales.

El phishing no siempre llega a tu bandeja de entrada

Durante años, las organizaciones han construido defensas alrededor del correo electrónico: filtros antispam, análisis de URLs, detección de archivos maliciosos, reputación de dominios y múltiples capas de protección.

El problema es que los atacantes también observan cómo funcionan esas defensas.

Por eso buscan nuevos caminos.

El phishing no necesariamente necesita llegar como un correo sospechoso. (Puede convertise en una invitación que tú mismo agregas a la agenda).

¿Qué tiene que ver un archivo .ics con el phishing?

El formato .ics corresponde a iCalendar, un estándar utilizado para intercambiar información de eventos entre plataformas como Outlook, Google Calendar, Apple Calendar y otros servicios.

En apariencia, es simplemente un archivo que dice:

“Tienes una reunión el próximo martes a las 10:00.”

Pero un evento de calendario puede contener mucho más que una fecha y una hora.

Puede incluir:

• Nombre y descripción del evento.

• Información del organizador.

• Ubicación.

• URLs.

• Imágenes.

• Archivos adjuntos.

• Contenido HTML.

• Campos personalizados.

• Instrucciones para el participante.

Y precisamente ahí está el problema.

Todo ese contenido puede convertirse en un vehículo para ingeniería social.
El ataque puede comenzar con algo completamente cotidiano

Recibes un invtiación titulada: "Actualización de políticas internas - Acción requerida" .

El remitente parece relacionado con Recursos Humanos, La invitación tiene el logotipo de la empresa, una breve descripción perfectamente redactada y un mensaje que indica que debes revisar una nueva política antes de determinada fecha.

En el mensaje nada parece extraño, hasta que encuentras un botón que puede indicar algo similar a: "Consultar el documento", "Código QR acompañado de la instruccion completar la información"

El usuario hace clic, el navegador abre una página que imita el portal corporativo de Microsoft 365, Google Workspace u otra plataforma utilizada por la organización.

El sitio en cuestión solicita: "Correo electrónico ➡️ Contraseña ➡️ MFA"

En este punto el ataque puede volverse mucho más serio.

El verdadero objetivo no siempre es tu contraseña:

Uno de los aspectos más preocupantes de este tipo de camapañas es que el atacante puede utilizar técnicas de Adversary-in-the-Middel (AiTM) para interceptar el proceso de autenticación.

Esto significa que incluso cuando el usuario completa correctamente la autenticación multifactor, el atacante puede intentar captirar información de sesión que posteriormente le permita acceder a recursos de la víctima.

Por eso contar con un MFA activado es fundamental, pero no significa que cualquier MFA sea igual de resistente al Phishing.

Las organizaciones deberían consdierar mecanismos resistentes al phishing, como FIDO2 o WebAuthn, ademas de controles de acceso condicional y monitoreo de sesiones.

¿Por qué un calendario resulta tan atractivo para los atacantes?

1. Es una herramienta de confianza.

Los usuarios reciben invitaciones constantemente. Una nueva invitacion no genera necesariamente la misma sospecha que un correo con un archivo ejecutable o una URL desconocida.

2. Puede parecer una comunicación interna.

Los atacantes pueden utilizar temas relacionados con: 

  • Recursos Humanos
  • Nómina
  • Capacitación.
  • Cumplimiento.
  • Seguridad.
  • Beneficios.
  • Políticas internas.
  • Actualizaciones administrativas.


Son temas que normalmente pueden aparecer en un calendario corporativo.

3. El contenido puede quedar fuera del análisis tradicional.

Las herramientas de seguridad históricamente han concentrado buena parte de sus análisis en el cuerpo del correo, sus enlaces y sus archivos adjuntos. Pero el contenido que termina  representándose dentro del calendario peude convertirse en una segunda capa que requeire su propio análisis.

4. El ataque puede continuar después del correo.

Eliminar el correo original no necesarimanete significa que el problema desapareció.

La invitación puede haber sido incorporada al calendario del usuario y permanecer allí.

Esto crea una situación especialmente interesante para los equipos de seguridad: "el mensaje desapareció, pero el contenido malicioso puede seguir presente"

Aparición de los Códigos QR

Los códigos QR agregan otra capa de dificultad. 

En lugar de colocar una URL visible: "sitio-malicioso.com/login" pasaron a mostrar "Escanea para confirmar tu asistencia" El usuario apunta la cámara de su teléfono y continúa el proceso desde el dispositivo móvil.

Esto puede desplazar parte de la actividad fuera del entrono de escritorio donde normalmente existen controles de seguridad, monitoreo y visibildiad más robusta.

Además el usuario no siempre puede determinar fácilmente hacía dónde conduce un codigo QR antes de abrirlo.

¿Cómo detectar una invitación de calendario maliciosa?

No existe una única señal que confirme un ataque. Lo importante es correlacionar varios indicadores.

En el correo:

Presta atención cuando encuentres:

  • Invitaciones inesperadas.
  • Remitentes externos desconocidos.
  • Arcivos ".ics" que no esperaban recibir.
  • Mensajes con muy poco contenido.
  • Solicitudes relacionadas con RR.HH., nómina o TI que no reconoces.
  • Mensajes que intentan generar urgencia.

Dentro del evento

  • Enlaces que no corresponden al supuesto organizador.
  • Códigos QR inesperados
  • Imágenes o contenido HTML sospechoso.
  • Instrucciones que no tie4nen relación con una reunión.
  • Discrepancias entre el organizador y el contenido.
  • Solicitudes para iniciar sesión o porporcionar información. 

Si una invitación en el calendario te pide hacer algo que normalmente harías desde un portal corporativo, detente y verifica.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

Forg365: el nuevo kit de phishing con IA que pone en la mira a Microsoft 365

  • ALERTA DE CIBERSEGURIDAD

    Forg365:

    Kit de Phishing con IA VS Microsoft 365

Forg365, una nueva plataforma de phishing como servicio (PhaaS, por sus siglas en inglés), se está distribuyendo a través de Telegram, reduciendo las barreras para el acceso no autorizado a las cuentas de Microsoft 365 mediante la automatización de señuelos de phishing asistidos por IA y la explotación del código del dispositivo y los flujos de autenticación de adversario en el medio.

¿Plataforma centralizada?

Forg365 proporciona a los operadores una plataforma centralizada para crear campañas de phishing, obtener credenciales y datos de sesión, y gestionar las actividades posteriores a la vulneración de la seguridad. El servicio admite ataques de phishing mediante código de dispositivo y ataques AiTM, e incluye una extensión para navegador, ForgCookie, que puede secuestrar sesiones activas de SSO de Microsoft para mantener el acceso a las cuentas comprometidas.

Ataque a Microsoft 365

Forg365 integra varias técnicas avanzadas de ataque a Microsoft 365 en un servicio de suscripción, lo que reduce significativamente los conocimientos técnicos necesarios para llevar a cabo sofisticadas campañas de vulneración de cuentas. Al aprovecharse de los flujos de autenticación legítimos de Microsoft, los atacantes pueden capturar tokens de sesión y obtener acceso sin depender únicamente de contraseñas robadas.

Dado que estos eventos de autenticación suelen parecer legítimos, los controles de seguridad tradicionales pueden tener dificultades para distinguir la actividad maliciosa del comportamiento normal del usuario. La capacidad de la plataforma para secuestrar y reutilizar sesiones autenticadas también permite a los atacantes eludir la autenticación multifactor y mantener el acceso durante períodos prolongados.

¿Qué puedes hacer para reducir el riesgo?

Tras lograr una intrusión exitosa, los ciberdelincuentes pueden realizar ataques de suplantación de identidad por correo electrónico (BEC), robar datos confidenciales, apoderarse de cuentas de usuario y enviar comunicaciones fraudulentas desde identidades de confianza. Los atacantes también pueden establecer acceso persistente a buzones de correo y recursos de Microsoft 365, lo que les permite seguir operando incluso después de que se hayan cambiado las credenciales.

La información más valiosa no siempre es la más evidente

  • Capacite a los usuarios para que reconozcan las solicitudes de autenticación sospechosas, verifiquen las solicitudes de inicio de sesión inesperadas a través de canales de confianza y eviten introducir códigos de inicio de sesión recibidos por correo electrónico, chat o invitaciones a reuniones.
  • Recuerde a los usuarios que traten con precaución los mensajes urgentes o inesperados, incluso cuando parezcan provenir de contactos de confianza, proveedores o personal de TI.
  • Restrinja o desactive la autenticación mediante código de dispositivo de Microsoft en Entra ID cuando no sea necesaria.
  • Implemente la autenticación multifactor (MFA) resistente al phishing, como las claves de acceso FIDO2/WebAuthn.
  • Utilice políticas de acceso condicional para limitar el acceso a dispositivos compatibles y ubicaciones de confianza.
  • Finalice las sesiones activas, revoque los tokens de actualización y elimine los permisos OAuth no autorizados tras una posible vulneración de la seguridad.
  • Elimine las reglas de buzón no autorizadas, los dispositivos registrados, los autenticadores y otros mecanismos de persistencia identificados durante una investigación.

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.