Rss

Entradas de blog etiquetadas con ' #phishingscam '

Gusanos de IA: el malware que podría encontrar su propio camino

  • co
    The Path of Cybersecurity

    Gusanos de IA: Una nueva fronteraen la evolución de las ciberamenazas

    www.cobranetworks.com

Durante décadas, los gusanos informáticos han aprovechado vulnerabilidades de software para propagarse automáticamente entre equipos y sistemas conectados. Sin embargo, la incorporación de inteligencia artificial abre la puerta a una nueva generación de amenazas: malware capaz de adaptar sus acciones a las características de cada dispositivo que encuentra.

Los llamados gusanos de IA representan una posible evolución del malware autorreplicante. A diferencia de los gusanos tradicionales, que suelen depender de técnicas de propagación previamente programadas, estas amenazas podrían utilizar modelos de inteligencia artificial para analizar entornos, identificar debilidades y ajustar sus estrategias de ataque sobre la marcha.

El riesgo no consiste únicamente en que el malware se propague con mayor rapidez. También radica en que podría encontrar caminos que sus desarrolladores no anticiparon, aprovechar los recursos de los sistemas comprometidos y dificultar las tareas de detección y contención.

Aunque las capacidades de los gusanos de IA todavía deben distinguirse de las amenazas observadas habitualmente en entornos reales, su desarrollo plantea una pregunta importante para las organizaciones: ¿están preparadas para defenderse de un malware que no necesita seguir siempre el mismo camino para alcanzar sus objetivos?

¿Cómo funciona un gusano informático tradicional?

Para entender qué cambia con la inteligencia artificial, primero debemos conocer cómo se propagan los gusanos informáticos convencionales.

Un gusano es un tipo de malware diseñado para replicarse y propagarse entre sistemas sin que sea necesaria la intervención directa del usuario en cada infección. Para conseguirlo, puede aprovechar vulnerabilidades de software, contraseñas débiles, servicios expuestos o configuraciones inseguras.

Uno de los ejemplos históricos más conocidos es el gusano Morris, que apareció en 1988. Creado por Robert Tappan Morris, este programa aprovechaba debilidades de los sistemas Unix de la época para propagarse entre equipos conectados a internet.

El incidente puso de manifiesto un problema que sigue vigente: una amenaza capaz de propagarse automáticamente puede afectar a una gran cantidad de sistemas cuando encuentra las condiciones adecuadas.

El gusano también contenía mecanismos para volver a infectar determinados equipos. Esta característica contribuyó a que algunas máquinas ejecutaran múltiples copias del programa, consumieran recursos excesivos y dejaran de funcionar correctamente.

La lección es clara: un malware no necesita tomar decisiones complejas para causar daños a gran escala. En ocasiones, basta con que encuentre una vulnerabilidad común y tenga la capacidad de replicarse.

Sin embargo, los gusanos tradicionales suelen depender de instrucciones y técnicas de propagación definidas previamente. Cuando se encuentran con un entorno diferente al esperado, sus posibilidades de adaptación pueden ser limitadas.

Es precisamente en este punto donde la inteligencia artificial podría cambiar el panorama.

¿Qué diferencia a los gusanos de la IA a los gusanos tradicionales?

La principal diferencia está en su capacidad potencial para adaptar sus acciones a las condiciones que encuentran durante un ataque.

Un gusano tradicional puede estar programado para explotar una vulnerabilidad concreta y buscar otros dispositivos que presenten esa misma debilidad. Si los sistemas están actualizados o no utilizan el componente vulnerable, sus oportunidades de propagación disminuyen.

Un gusano impulsado por IA podría ir un paso más allá.

En lugar de depender exclusivamente de una estrategia fija, podría analizar las características de un sistema, interpretar información sobre su entorno y seleccionar diferentes acciones según las condiciones detectadas.

Por ejemplo, imaginemos una red empresarial con servidores, estaciones de trabajo y dispositivos conectados que utilizan distintos sistemas operativos y aplicaciones.

Un malware convencional podría tener dificultades para propagarse si su mecanismo de explotación no funciona en todos esos equipos. En cambio, una amenaza que incorpore capacidades de IA podría, potencialmente, adaptar su estrategia para identificar nuevas oportunidades de ataque en cada entorno.

Esto no significa que la inteligencia artificial pueda vulnerar cualquier sistema ni que un gusano sea capaz de descubrir automáticamente todas las debilidades que encuentra. Su eficacia seguiría dependiendo de factores como las vulnerabilidades disponibles, los permisos obtenidos, las herramientas a su alcance y los controles de seguridad existentes.

La diferencia fundamental es que la IA podría reducir la dependencia de un único método de ataque y facilitar que el malware se adapte a escenarios diferentes.

¿Cómo podría funcionar un gusano de inteligencia artificial?

Para comprender el riesgo, conviene observar las principales etapas que podría seguir una amenaza de este tipo.

1. Reconocimiento del entorno

El malware recopila información sobre el dispositivo comprometido, los servicios disponibles, las aplicaciones instaladas y otros elementos relevantes para identificar posibles vías de propagación.

La IA podría ayudar a interpretar esa información y priorizar los siguientes pasos.

2. Identificación de posibles vulnerabilidades

A partir de los datos recopilados, el sistema podría identificar debilidades potenciales y determinar cuáles representan oportunidades de ataque.

Esta capacidad dependería de la calidad de la información disponible y de las herramientas que el malware pudiera utilizar. La IA no garantiza que las vulnerabilidades identificadas sean reales ni que puedan explotarse con éxito.

3. Adaptación de la estrategia

En lugar de seguir siempre una secuencia idéntica, el malware podría ajustar sus acciones según las características del dispositivo y los resultados obtenidos durante sus intentos anteriores.

Esta adaptabilidad podría permitirle enfrentarse a entornos más heterogéneos, en los que distintos sistemas requieren métodos de ataque diferentes.

4. Compromiso de otros dispositivos

Si encuentra una vulnerabilidad explotable y consigue superar los controles de seguridad, el malware podría comprometer otro dispositivo y continuar el proceso de propagación.

En una red con controles deficientes, esta actividad podría facilitar el movimiento lateral y ampliar el alcance del incidente.

5. Aprovechamiento de los recursos comprometidos

Los equipos infectados podrían proporcionar capacidad de procesamiento y acceso a recursos que el malware utilizara para ejecutar determinadas tareas.

Esto plantea un desafío adicional: una amenaza podría aprovechar la infraestructura de la propia organización para mantener sus actividades, sin depender necesariamente de una conexión permanente con un servidor controlado por el atacante.

Es importante precisar que estas etapas describen capacidades potenciales. No todos los componentes de un gusano de IA tienen que estar presentes en una misma amenaza, y la incorporación de inteligencia artificial no convierte automáticamente al malware en un sistema completamente autónomo.

¿Son los gusanos de IA más peligrosos que el malware tradicional?

La respuesta requiere matices.

Actualmente, no sería correcto afirmar que todos los gusanos impulsados por IA son más peligrosos que el malware convencional. Su impacto dependerá de cómo estén diseñados, de las capacidades que incorporen y de las condiciones de los sistemas a los que intenten acceder.

Además, las demostraciones de laboratorio no equivalen a una amenaza que ya se esté propagando de forma generalizada en redes empresariales.

Sin embargo, existen varias características que hacen necesario seguir de cerca esta evolución.

1. Menor dependencia de una estrategia fija

El malware tradicional puede perder eficacia cuando las condiciones del entorno no coinciden con las previstas por sus desarrolladores.

Un gusano con capacidades de IA podría analizar los resultados de sus acciones y modificar su estrategia. Esto podría dificultar la predicción de su comportamiento y aumentar las posibilidades de que encuentre rutas alternativas de propagación.

2. Posible funcionamiento sin comunicación constante con el atacante

Muchos tipos de malware utilizan una infraestructura de comando y control, conocida como C2, para recibir instrucciones, enviar información o coordinar sus actividades.

No obstante, no todo el malware tradicional depende de una conexión C2 permanente.

Un gusano diseñado para operar de forma autónoma podría ejecutar determinadas tareas sin comunicarse continuamente con su operador. En ese escenario, bloquear las comunicaciones externas no sería suficiente para detenerlo si ya puede actuar dentro de la red comprometida.

Por eso, la detección debe contemplar también el comportamiento de los equipos, las conexiones internas, los procesos sospechosos y los intentos de acceso a otros sistemas.

3. Comportamientos difíciles de anticipar

Los sistemas basados en IA pueden producir resultados que no siempre son fáciles de predecir a partir de sus instrucciones iniciales.

En el contexto del malware, esto podría traducirse en cambios de estrategia o en la selección de acciones que sus desarrolladores no habían previsto explícitamente.

Sin embargo, es importante diferenciar un comportamiento inesperado de una capacidad verdaderamente autónoma. Que un modelo genere una acción imprevista no significa que tenga voluntad propia ni que pueda superar cualquier mecanismo de protección.

El riesgo real está en la combinación de automatización, acceso a herramientas y permisos suficientes para ejecutar acciones que afecten a los sistemas.

4. Reducción de las barreras para desarrollar ataques sofisticados

La IA puede facilitar determinadas tareas que anteriormente exigían más tiempo, conocimientos técnicos o intervención humana.

Por ejemplo, podría ayudar a analizar información sobre sistemas, generar código o adaptar herramientas existentes. Esto puede reducir los costes de algunas actividades maliciosas y permitir que más actores intenten desarrollar ataques complejos.

No obstante, crear un gusano eficaz y desplegarlo a gran escala sigue requiriendo superar importantes obstáculos técnicos. La disponibilidad de modelos de IA no elimina por sí sola esos desafíos.

La preocupación no es que la IA vuelva invencible al malware, sino que pueda acelerar y ampliar algunas de las capacidades que los ciberdelincuentes ya utilizan.

¿Qué nos dicen las investigaciones sobre los gusanos de IA?

Las investigaciones experimentales permiten explorar cómo podrían combinarse los modelos de inteligencia artificial con mecanismos de autorreplicación y propagación.

Un ejemplo relacionado es el trabajo académico sobre gusanos de IA conocido como Morris II, desarrollado por investigadores de universidades estadounidenses e israelíes y presentado en 2024.

Esta investigación examinó cómo un gusano podía propagarse entre aplicaciones de inteligencia artificial generativa mediante entradas maliciosas capaces de inducir a los sistemas a divulgar información o ejecutar acciones no deseadas.

El trabajo es relevante porque demuestra que los sistemas de IA pueden introducir nuevas superficies de ataque y que determinadas capacidades de propagación pueden estudiarse en entornos controlados.

Sin embargo, Morris II no debe confundirse con un gusano convencional que se propaga automáticamente por toda una red corporativa explotando vulnerabilidades de Windows o Linux. Su enfoque estaba relacionado con aplicaciones de IA generativa, y sus resultados no demuestran que exista una amenaza universal con todas las capacidades descritas en los escenarios hipotéticos de los gusanos de IA.

La distinción importa: las investigaciones muestran qué riesgos pueden ser técnicamente posibles, pero no deben interpretarse automáticamente como evidencia de ataques generalizados en el mundo real.

Para las organizaciones, la conclusión práctica es que no necesitan esperar a que aparezca un gusano de IA con capacidades avanzadas para mejorar sus defensas. Muchas de las medidas que reducen el riesgo de este tipo de amenaza también protegen frente al ransomware, los gusanos tradicionales y otras formas de malware.

¿Cómo pueden las organizaciones defenderse de los gusanos de IA?

Aunque la evolución del malware plantea nuevos desafíos, los principios fundamentales de la ciberseguridad siguen siendo esenciales.

Un gusano necesita encontrar oportunidades para entrar, ejecutar acciones y alcanzar otros sistemas. Reducir esas oportunidades y limitar los permisos disponibles puede marcar la diferencia entre un intento de ataque y un incidente de gran alcance.

Estas son algunas de las medidas prioritarias.

1. Priorizar la aplicación de parches y la gestión de vulnerabilidades

Las actualizaciones de seguridad permiten corregir vulnerabilidades que los atacantes podrían utilizar para comprometer sistemas.

Por eso, las organizaciones necesitan mantener un inventario actualizado de sus activos, identificar los componentes vulnerables y priorizar las correcciones según factores como la criticidad del sistema, la exposición a internet y la existencia de explotación activa.

No basta con aplicar parches ocasionalmente o esperar a que una actualización se convierta en una tarea rutinaria. Es necesario establecer procesos que permitan evaluar las vulnerabilidades, probar las correcciones y desplegarlas con la mayor rapidez razonable.

Cuando una vulnerabilidad crítica está siendo explotada activamente, los tiempos de respuesta adquieren especial importancia.

La aplicación de parches no elimina todos los riesgos, pero reduce las oportunidades de explotación y dificulta que el malware encuentre puntos de entrada conocidos.

2. Implementar una arquitectura de confianza cero

El modelo de confianza cero, o Zero Trust, parte de un principio fundamental: ningún usuario, dispositivo o conexión debe considerarse confiable de manera automática.

Cada solicitud de acceso debe evaluarse según la identidad, el contexto y las políticas de seguridad correspondientes.

Esta estrategia resulta especialmente importante frente al movimiento lateral. Si un dispositivo se ve comprometido, su presencia dentro de la red no debería permitirle acceder libremente a servidores, aplicaciones o recursos sensibles.

La autenticación robusta, la verificación continua de las condiciones de acceso y la asignación de permisos mínimos ayudan a reducir las posibilidades de que una infección inicial se convierta en un incidente mayor.

3. Aplicar microsegmentación para limitar la propagación

La segmentación de red permite dividir la infraestructura en zonas con diferentes niveles de acceso. La microsegmentación lleva este enfoque a un nivel más granular, estableciendo controles entre cargas de trabajo, aplicaciones y recursos específicos.

¿Por qué es importante?

Imaginemos que un equipo de una organización resulta comprometido. Si todos los dispositivos pueden comunicarse libremente entre sí, el atacante podría encontrar numerosas oportunidades para extender la infección.

En cambio, si existen políticas que limitan las conexiones entre sistemas, el malware tendrá menos posibilidades de avanzar desde el equipo inicial hacia otros recursos.

La microsegmentación no garantiza que un gusano no pueda propagarse, pero ayuda a contener el incidente y reduce el alcance potencial de un compromiso.

4. Supervisar el comportamiento de los dispositivos y las conexiones internas

Las defensas no deben centrarse únicamente en identificar archivos maliciosos conocidos.

También es importante detectar comportamientos que puedan indicar una infección, como procesos inusuales, intentos repetidos de acceso, conexiones inesperadas entre dispositivos o actividades que no correspondan al funcionamiento habitual de una aplicación.

Las soluciones de detección y respuesta en endpoints (EDR) pueden ayudar a identificar y analizar actividades sospechosas en los equipos. Por su parte, las capacidades de detección y respuesta extendidas (XDR) permiten correlacionar señales de diferentes fuentes de seguridad para investigar posibles incidentes con mayor contexto.

Estas tecnologías pueden facilitar la detección de patrones asociados con la propagación de malware y ayudar a los equipos de seguridad a investigar y contener los dispositivos afectados.

Su eficacia dependerá de la cobertura de los sistemas, la calidad de las detecciones y la rapidez con la que se investiguen las alertas.

5. Preparar una respuesta rápida ante incidentes

Incluso con medidas preventivas sólidas, ninguna organización puede asumir que está completamente protegida frente a todas las amenazas.

Por ello, es fundamental contar con procedimientos para aislar dispositivos comprometidos, investigar el alcance del incidente, bloquear accesos sospechosos y recuperar los sistemas afectados.

Las copias de seguridad verificadas, los planes de recuperación y los ejercicios de respuesta ayudan a reducir el impacto operativo de un ataque.

También es importante definir quién toma las decisiones durante un incidente y cómo se coordinan los equipos responsables de TI y seguridad.

Cuando el malware puede propagarse automáticamente, cada minuto puede influir en el alcance del compromiso. Tener un procedimiento definido antes de que ocurra el incidente permite actuar con mayor rapidez y reducir la improvisación.

Prepararse hoy para el malware del mañana

Los gusanos de inteligencia artificial representan una posible evolución de las amenazas autorreplicantes. Su capacidad potencial para adaptar estrategias, automatizar determinadas tareas y aprovechar recursos comprometidos podría complicar la prevención y la respuesta ante incidentes.

Sin embargo, conviene mantener una perspectiva realista: la IA no elimina las limitaciones técnicas del malware ni garantiza que pueda vulnerar cualquier sistema. Su impacto dependerá de las capacidades concretas de cada amenaza y de las condiciones de seguridad de la infraestructura que encuentre.

Para las organizaciones, el desafío consiste en anticiparse sin caer en el alarmismo.

Mantener los sistemas actualizados, limitar los privilegios, segmentar las redes y detectar comportamientos sospechosos son medidas esenciales para reducir las oportunidades de propagación y contener posibles compromisos.

A estas acciones se suma la necesidad de contar con capacidades de detección, investigación y respuesta que permitan correlacionar señales de seguridad y actuar antes de que un incidente se extienda.

En un escenario donde los atacantes pueden aprovechar la inteligencia artificial para automatizar y adaptar sus técnicas, la defensa debe evolucionar en la misma dirección: mejorar la visibilidad, reducir los tiempos de respuesta y evitar que un único equipo comprometido se convierta en la puerta de entrada a toda la organización.

La mejor estrategia no es esperar a que aparezca el próximo gusano de IA, sino fortalecer desde ahora los controles que pueden impedir su entrada y limitar su propagación.

XDR Endpoint Security

Protección de Correo Electrónico

Protege las comunicaciones de tu organización contra phishing, ransomware, malware y suplantación de identidad. Mantén seguros tus datos, usuarios y reputación.

Comprar ahora

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

El correo electrónico sigue siendo el blanco: 7 riesgos que ponen en peligro a tu empresa

  • co
    The Path of Cybersecurity

    Tu correo electrónico es la puerta de entrada: ¿Está realmente protegido?

    www.cobranetworks.com

  • El correo electrónico sigue siendo un vector de ataque principal: el phishing, el fraude por correo electrónico empresarial (BEC) y los ataques de robo de cuentas explotan la confianza para robar credenciales, dinero y datos confidenciales.
  • Los riesgos humanos y de configuración agravan la amenaza: la pérdida de datos, las políticas de seguridad débiles y la escasa concienciación de los usuarios pueden exponer a las organizaciones incluso cuando existen controles técnicos.
  • Las defensas por capas reducen el riesgo: combine la autenticación de correo electrónico, la autenticación multifactor (MFA), la detección basada en IA, la formación en concienciación, las copias de seguridad fiables y la respuesta automatizada ante incidentes.
  • La mejora continua es esencial: revise las configuraciones, actualice los sistemas y supervise las amenazas emergentes a medida que evolucionan las técnicas de ataque.


Las amenazas a la seguridad del correo electrónico son ataques que utilizan este medio para robar credenciales, comprometer cuentas, distribuir malware o exponer datos confidenciales. Aproximadamente el 80 % de las filtraciones de datos comienzan en la bandeja de entrada de un empleado, ya que el correo electrónico es económico, rápido y puede eludir los cortafuegos al aprovecharse de la psicología humana en lugar de las vulnerabilidades del sistema.

Las mayores amenazas a la seguridad del correo electrónico que afectan a las empresas hoy en día.

1. Phishing y spear phishing

El phishing sigue siendo una de las amenazas más comunes a la seguridad del correo electrónico. Los atacantes envían mensajes engañosos que parecen legítimos, imitando marcas de confianza como Microsoft o alertas internas de TI, para robar credenciales de inicio de sesión, datos financieros o documentos internos.

Los mensajes de phishing son uno de los puntos de entrada más comunes para los ataques de ransomware, especialmente cuando capturan credenciales o proporcionan herramientas de acceso remoto que facilitan una posterior intrusión. Una vez dentro, los ciberdelincuentes escalan privilegios, obtienen credenciales de dominio y programan el cifrado simultáneo en múltiples sistemas para dificultar los esfuerzos de recuperación.  

Pero el spear phishing es lo que quita el sueño a los responsables de seguridad. Los atacantes investigan a tu equipo en LinkedIn, crean asuntos personalizados para los correos e incluso imitan los estilos de comunicación interna para generar credibilidad. Cada vez más, los kits de phishing utilizan texto generado por IA y clonación de voz para que las estafas sean prácticamente indistinguibles de la realidad. 

2. Compromiso de correo electrónico empresarial (BEC)

El fraude por correo electrónico empresarial (BEC) es donde se produce el verdadero daño financiero. Olvídese del malware; estos atacantes utilizan su propio organigrama en su contra. Suplantan la identidad de su director ejecutivo, un proveedor de confianza o un socio de recursos humanos y redactan correos electrónicos persuasivos y agresivos diseñados para engañar a los empleados y lograr que transfieran cientos de miles de dólares o envíen toda la base de datos de formularios W-2 de los empleados.

En 2025, el fraude por correo electrónico empresarial generó 24.768 denuncias y más de 3.000 millones de dólares en pérdidas reportadas, lo que equivale a unos 123.000 dólares por denuncia, según el Informe sobre Delitos en Internet del FBI.

3. Toma de control de cuentas (ATO)

El robo de cuentas (ATO, por sus siglas en inglés) es especialmente peligroso porque los atacantes operan desde una cuenta corporativa legítima. Tras robar credenciales válidas "a menudo expuestas en una brecha de seguridad de terceros" pueden enviar correos electrónicos de phishing internos convincentes, interceptar facturas y robar datos haciéndose pasar por un usuario de confianza. Dado que la actividad proviene de una cuenta real, puede eludir los filtros de correo electrónico tradicionales.

4. Pérdida de datos y amenazas internas 

La pérdida de datos puede ocurrir de forma accidental o deliberada. Los empleados pueden enviar hojas de cálculo confidenciales a cuentas personales, adjuntar archivos incorrectos o reenviar datos de clientes sin cifrar, mientras que el personal descontento o que está a punto de marcharse puede robar información sensible intencionadamente. En cualquier caso, el resultado puede ser un grave daño financiero, legal y a la reputación.

5. Inundación de spam y malware

El spam sigue siendo un grave problema de seguridad, ya que su magnitud provoca fatiga por exceso de alertas y facilita que los mensajes maliciosos pasen desapercibidos, uno de cada tres correos electrónicos es spam malicioso o no deseado. Los atacantes utilizan bots de envío masivo para distribuir troyanos, adware y enlaces de phishing, con la esperanza de que alguno pase desapercibido. Cuando los equipos se ven inundados de correo basura, es más probable que pasen por alto un correo electrónico realmente peligroso.

6. Políticas de seguridad mal configuradas 

Las políticas de seguridad mal configuradas son una de las principales causas de las brechas de seguridad del correo electrónico. Los errores más comunes incluyen la falta de registros de autenticación, listas de permitidos demasiado permisivas y filtros antiphishing desactivados. Las configuraciones incorrectas suelen producirse durante las migraciones a la nube, cuando la configuración predeterminada anula las políticas reforzadas.

Los dominios que no cuentan con una política de autenticación, informes y conformidad de mensajes basada en dominio (DMARC) implementada siguen siendo vulnerables a la suplantación de identidad. Es fundamental revisar periódicamente la configuración, especialmente después de migraciones y actualizaciones del sistema, ya que la configuración predeterminada en la nube podría no ajustarse a los requisitos de seguridad de su organización.

7. Falta de conocimiento y capacitación del usuario.

Incluso el sistema de seguridad más robusto puede verse comprometido por un solo mensaje de phishing convincente. Los atacantes se aprovechan de la rutina y la urgencia para persuadir a los empleados de que introduzcan sus credenciales en páginas de inicio de sesión falsas, aprueben solicitudes fraudulentas o abran contenido malicioso. La formación continua ayuda a los usuarios a reconocer estas señales y a responder de forma segura.

Mejores prácticas para prevenir problemas de seguridad del correo electrónico

Las organizaciones pueden prevenir muchos incidentes de seguridad del correo electrónico con una defensa por capas que combine autenticación de correo electrónico, autenticación multifactor (MFA), detección basada en IA, capacitación en concientización para empleados, copias de seguridad confiables y respuesta automatizada a incidentes. Las siguientes prácticas constituyen la base de este enfoque:

  • Adopte una defensa en profundidad: ningún control de seguridad por sí solo puede detener todas las amenazas. Utilice una puerta de enlace de correo electrónico segura para filtrar ataques de alto volumen, inteligencia artificial a nivel de bandeja de entrada para detectar phishing sofisticado y capacitación continua para ayudar a los empleados a reconocer las deficiencias de estas medidas de seguridad de correo electrónico. Cuando una capa falla, las demás brindan respaldo.
  • Implementa la autenticación de correo electrónico (SPF, DKIM y DMARC) para tu dominio: estos tres estándares trabajan juntos para verificar remitentes legítimos y detener mensajes falsificados. SPF identifica qué servidores pueden enviar correo para tu dominio, DKIM agrega una firma digital y DMARC indica a los sistemas receptores qué hacer cuando un mensaje no supera estas verificaciones. Comienza en modo de monitoreo y luego implementa la política ap=reject para que los mensajes fraudulentos se bloqueen en lugar de simplemente reportarse.
  • Implemente la autenticación multifactor (MFA): La MFA es la forma más sencilla de evitar el robo de cuentas. Deje de usar códigos SMS, que pueden ser vulnerables al intercambio de tarjetas SIM, y priorice las aplicaciones de autenticación o las claves de hardware para los administradores.
  • Realice capacitaciones de concientización continuas: una simple casilla de verificación de cumplimiento no crea hábitos. Simule ataques de phishing reales, pruebe la respuesta de los usuarios y capacite a los empleados de alto riesgo con breves recordatorios contextuales. Integre avisos en tiempo real antes de que los usuarios hagan clic.
  • Realice copias de seguridad y segmente los datos críticos: Prepárese para la posibilidad de una brecha de seguridad. Siga la regla de copia de seguridad 3-2-1: mantenga tres copias de sus datos en dos tipos de soportes, con una copia almacenada fuera de las instalaciones y protegida contra modificaciones. Pruebe las restauraciones al menos trimestralmente y segmente su red para evitar que un atacante acceda a todos los datos y los cifre simultáneamente.
  • Automatice la respuesta ante incidentes: cuanto más rápido solucione una amenaza a la seguridad del correo electrónico, menor será el impacto. La automatización permite poner en cuarentena los mensajes maliciosos en toda la empresa y revocar los tokens de sesión al instante, reduciendo el tiempo medio de respuesta (MTTR) de horas a segundos.
  • Revise y aplique parches periódicamente: los atacantes explotan los sistemas sin parchear. Establezca ciclos mensuales de aplicación de parches y confirme su implementación en servidores de correo y clientes.
  • Supervise las amenazas emergentes: Manténgase conectado con la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), los Centros de Intercambio y Análisis de Información (ISAC) y los servicios de información sobre amenazas de los proveedores para rastrear las nuevas amenazas comunes a la seguridad del correo electrónico. La información temprana le permite anticiparse a las campañas dirigidas a ejecutivos o sectores específicos.

Proteja su negocio con una única solución de seguridad de correo electrónico basada

Gestionar estos controles mediante herramientas independientes puede generar lagunas en las políticas, ralentizar las investigaciones y aumentar la carga administrativa.

Entre sus principales capacidades se incluyen: 

  • Protección contra spam, malware y amenazas avanzadas: Detiene el spam, el malware y las amenazas avanzadas mediante heurística por capas y el uso de entornos aislados antes de que lleguen a su bandeja de entrada.
  • Protección contra el robo de cuentas: Supervisa patrones de inicio de sesión inusuales, viajes imposibles o actividad IP sospechosa, y aísla automáticamente las cuentas comprometidas para evitar movimientos laterales.
  • Respuesta ante incidentes: Optimiza los flujos de trabajo desde la detección hasta la remediación mediante la cuarentena de correos electrónicos maliciosos, el bloqueo de remitentes y la posibilidad de revertir rápidamente los cambios no autorizados.

  • Capacitación en concientización sobre seguridad: Desarrolla la resiliencia de los empleados a través de simulaciones y educación continuas y adaptativas.

Protección de correo electrónico

XDR Endpoint Security

Protección de Correo Electrónico

Protege las comunicaciones de tu organización contra phishing, ransomware, malware y suplantación de identidad. Mantén seguros tus datos, usuarios y reputación.

Comprar ahora

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

El riesgo detrás de los permisos: qué implica el incidente de ConnectWise Cloud Backup

  • co
    The Path of Cybersecurity

    Credenciales comprometidas, datos en riesgo: La alerta de ConnectWise Cloud Backup

    www.cobranetworks.com

ConnectWise Cloud Backup (anteriormente SkyKick) ha confirmado el acceso no autorizado a las credenciales de la aplicación utilizada por su plataforma de copias de seguridad. Según los informes, los atacantes utilizaron las credenciales comprometidas para acceder a los inquilinos de Microsoft 365 donde estaba instalada la aplicación. Como resultado, podrían haber obtenido acceso a datos y servicios a través de los permisos existentes de la aplicación.

¿Cuál es la amenaza?

ConnectWise Cloud Backup utiliza una identidad de aplicación de Microsoft 365 para acceder a los datos de los clientes y realizar copias de seguridad. Según investigadores de seguridad y ConnectWise, los atacantes comprometieron las credenciales vinculadas a esta aplicación y las utilizaron para obtener tokens de autenticación en los entornos de Microsoft 365 de clientes y socios.

Los permisos actuales de la aplicación podrían permitir a los atacantes acceder a los datos del buzón, archivos, contenido de Teams e información del directorio. Dado que el acceso está vinculado a la aplicación y no a una cuenta de usuario, cambiar la contraseña por sí solo podría no eliminar el riesgo.

¿Por qué es digno de mención?

Este incidente es relevante porque involucra una aplicación de terceros de confianza con acceso previo a entornos de Microsoft 365. Los atacantes podrían usar esos permisos para obtener tokens de Microsoft Graph y acceder a datos en los inquilinos afectados.

El monitoreo de seguridad ha detectado inicios de sesión no autorizados vinculados a credenciales comprometidas en múltiples entornos de clientes y socios. Este incidente pone de manifiesto los riesgos asociados con identidades de aplicaciones comprometidas e integraciones en la nube de confianza.

¿Cuál es la exposición o riesgo?

Las organizaciones que utilizan ConnectWise Cloud Backup podrían sufrir accesos no autorizados a los datos de Microsoft 365, dependiendo de los permisos otorgados a la aplicación. Los datos expuestos podrían incluir mensajes de correo electrónico, archivos adjuntos, archivos de OneDrive y SharePoint, datos de Teams e información de directorio.

Dado que la vulnerabilidad implica el acceso a través de la aplicación, los atacantes podrían mantener el acceso incluso después de que los administradores cambien las contraseñas de los usuarios. En el peor de los casos, las organizaciones podrían sufrir la filtración de datos, la exposición de comunicaciones confidenciales y otras actividades maliciosas a través de los permisos delegados de la aplicación.

¿Cuáles son las recomendaciones?

1. Deshabilitar el acceso a la aplicación ConnectWise Cloud Backup

En el Centro de administración de Microsoft Entra, localice la aplicación SkyKick / ConnectWise Cloud Backup (ID de aplicación: 506e08f9-6e9a-4da4-942b-a099a03644ae) y deshabilite el acceso de inicio de sesión de usuario. No elimine la aplicación.

2. Revisar la actividad de inicio de sesión del principal de servicio

Revisar los registros de inicio de sesión del principal de servicio para el ID de aplicación afectado e investigar la actividad originada desde las siguientes direcciones IP: "144.172.64.128, 144.172.64[.]99, 144.172.64[.]60", o asociada con agentes de usuario de Python como "Python-urllib/3.12 y python-requests/2.31".

3. Investigue la actividad basada en aplicaciones.

Revise la actividad de las aplicaciones y los servicios de Microsoft 365 en busca de indicios de acceso no autorizado. No se fíe únicamente de los registros de inicio de sesión interactivos de los usuarios.

4. Revocar el acceso no autorizado

Si se detecta actividad sospechosa, revoque las sesiones y tokens activos y elimine los permisos o consentimientos no autorizados asociados con la aplicación afectada.

5. Implemente el bloqueo de red cuando sea apropiado.

Considere bloquear las direcciones IP "144.172.64.128, 144.172.64[.]99 y 144.172.64[.]60" como medida de seguridad adicional. Sin embargo, el bloqueo de red por sí solo podría no impedir la autenticación entre nubes.


Servicio XDR

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

No todos los ciberataques comienzan con un archivo infectado. Algunos comienzan con una simple casilla.

  • co
    The Path of Cybersecurity

    ¿Eres humano? La pregunta que los atacantes están usando

    www.cobranetworks.com

Lo que parece una simple verificación de seguridad puede convertirse en la puerta de entrada para robar credenciales, instalar malware y comprometer información empresarial. Los ciberdelincuentes están aprovechando la confianza de los usuarios para llevar sus ataques un paso más allá.

¿Cuántas veces has marcado la casilla «No soy un robot» para acceder a una página web? Probablemente muchas. Es una acción tan habitual que rara vez nos detenemos a pensar si la verificación que tenemos delante es realmente legítima.

Justo ahí se encuentra el problema

Los ciberdelincuentes están aprovechando la familiaridad de los CAPTCHA para construir campañas de phishing más convincentes. En lugar de limitarse a presentar una página falsa para robar contraseñas, ahora pueden utilizar estas supuestas verificaciones como parte de una cadena de ataque diseñada para engañar al usuario, ocultar contenido malicioso y facilitar la instalación de malware.

El peligro no está en el CAPTCHA legítimo, sino en lo que puede esconder una página diseñada para imitarlo.

De acuerdo con un análisis de Barracuda, el abuso de CAPTCHA apareció en el 43 % de los ataques con kits de phishing examinados durante 2025. Este dato refleja cómo una herramienta asociada con la seguridad puede convertirse en un recurso para aumentar la credibilidad de los engaños digitales.

Y hay algo todavía más preocupante: algunas campañas ya no esperan que la víctima introduzca su contraseña. Buscan que ella misma realice las acciones necesarias para poner en marcha la infección.

De una verificación aparentemente inofensiva a una trampa digital

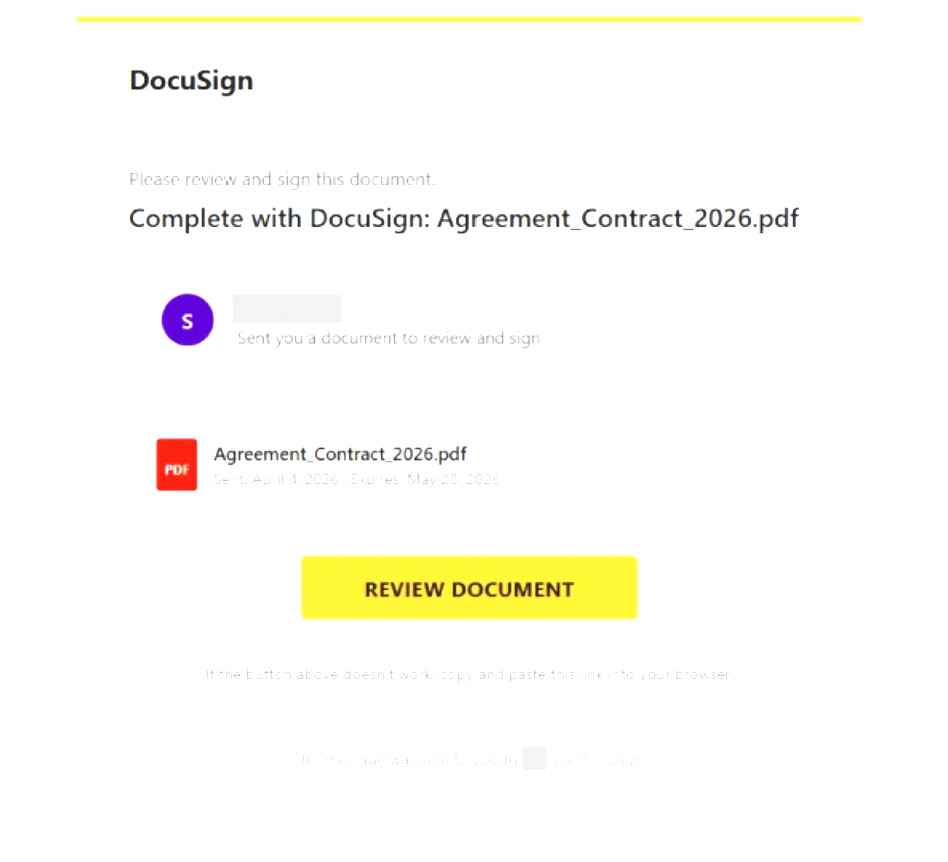
El funcionamiento de un ataque puede comenzar con un correo electrónico que parece formar parte de la rutina laboral. El mensaje solicita revisar una factura, consultar un contrato, abrir un documento compartido o acceder a un archivo supuestamente protegido.

El usuario hace clic en el enlace y llega a una página que presenta una verificación CAPTCHA. Todo parece normal: una casilla, una instrucción breve y la promesa de continuar hacia el documento solicitado.

Sin embargo, esa pantalla puede formar parte de una infraestructura de phishing.

Después de completar la supuesta verificación, la víctima podría ser redirigida a una página de inicio de sesión falsa, diseñada para capturar sus credenciales. En otros casos, el proceso puede conducir a descargas maliciosas o solicitudes para habilitar notificaciones del navegador que después se utilizan para distribuir contenido engañoso.

La trampa funciona porque el atacante no necesita que el usuario confíe ciegamente en un correo sospechoso. Le basta con construir una secuencia de pasos que parezcan razonables y familiares.

Además, algunos CAPTCHA falsos se utilizan para dificultar el análisis automatizado. Los sistemas de seguridad pueden encontrar obstáculos para avanzar por la página, mientras que una persona que completa la prueba sí consigue llegar al siguiente paso del ataque.

Así, una verificación aparentemente sencilla puede servir para filtrar visitantes, ocultar el contenido malicioso y aumentar las probabilidades de que el engaño tenga éxito.

ClickFix: cuando la víctima termina ejecutando el ataque

Entre las variantes más preocupantes se encuentra la combinación de CAPTCHA falsos con una técnica conocida como ClickFix.

En este tipo de ataque, la página no se limita a solicitar que el usuario marque una casilla. En su lugar, le presenta un supuesto problema técnico y le ofrece instrucciones para solucionarlo.

Por ejemplo, podría mostrar un mensaje que simula un error al abrir un documento, un fallo del navegador o un problema con una actualización. A continuación, indica que es necesario seguir determinados pasos para completar la verificación o recuperar el acceso.

El engaño puede incluir instrucciones para abrir una herramienta del sistema, pegar contenido del portapapeles y ejecutarlo. En algunas variantes, una interacción con la página copia un comando malicioso sin que el usuario lo advierta.

Si la víctima sigue las instrucciones, puede terminar ejecutando el código que inicia la infección del dispositivo.

El cambio es importante: el atacante ya no intenta únicamente convencerte de que reveles información; intenta convencerte de que hagas el trabajo por él.

Esta técnica aprovecha la confianza en las instrucciones que aparecen en pantalla y la tendencia a resolver rápidamente los problemas que interrumpen una tarea laboral.

Por eso, la concientización en ciberseguridad debe ir más allá de enseñar a reconocer correos sospechosos. También es necesario explicar por qué nunca se deben ejecutar comandos, pegar instrucciones desconocidas en herramientas del sistema o instalar programas únicamente porque una página web lo solicita.

Los ataques son cada vez más convincentes y personalizados

Los CAPTCHA falsos forman parte de una evolución más amplia del phishing: campañas que combinan diferentes técnicas para que cada etapa parezca legítima.

Las herramientas de inteligencia artificial y las plataformas de desarrollo accesibles facilitan la creación de páginas visualmente convincentes, formularios de inicio de sesión y recorridos de navegación adaptados a distintos usuarios.

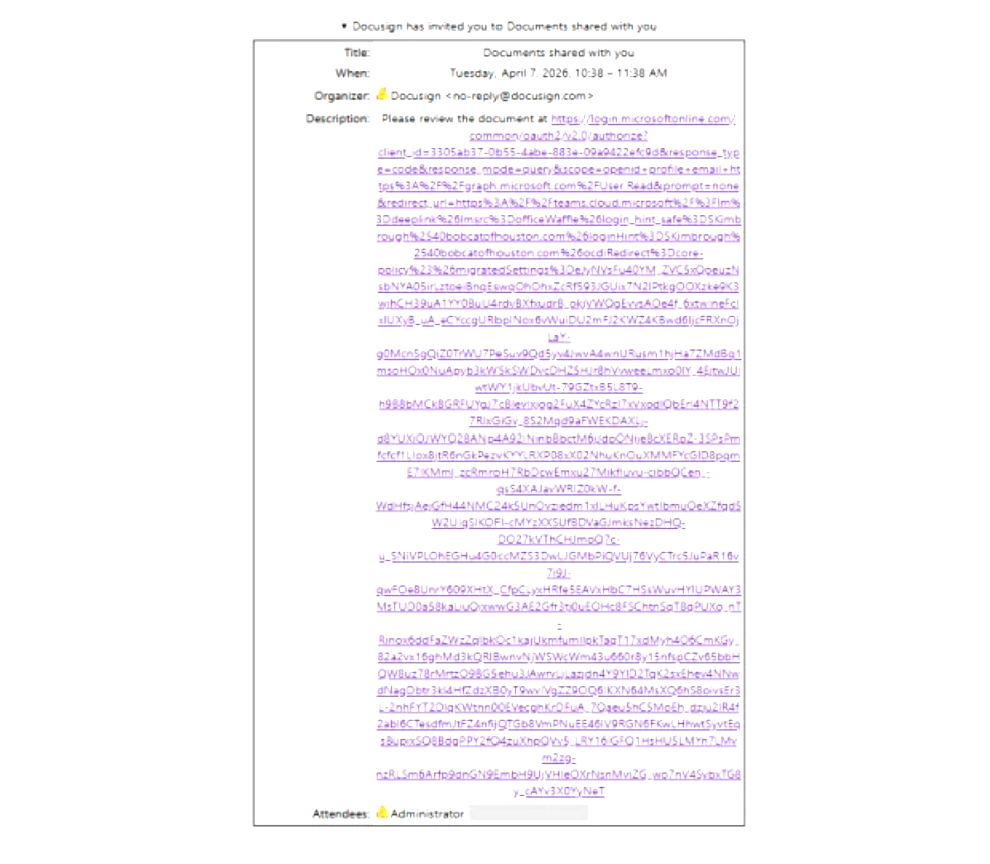
En algunos escenarios, los atacantes encadenan referencias a varias marcas conocidas. La víctima puede recibir un mensaje sobre un documento compartido, completar una supuesta verificación, visualizar una pantalla que imita un servicio de documentos y terminar frente a una página falsa de inicio de sesión corporativo.

Cada paso refuerza la credibilidad del siguiente.

El usuario puede interpretar toda la secuencia como un procedimiento habitual de trabajo, especialmente cuando los mensajes utilizan nombres, diseños o referencias relacionados con su organización.

También existen páginas que modifican su comportamiento según el dispositivo, la ubicación, la actividad del visitante o el momento en que se accede. Algunas permanecen disponibles durante poco tiempo, lo que dificulta que los equipos de seguridad puedan examinarlas después.

Esto significa que reconocer una amenaza únicamente por su apariencia resulta cada vez menos fiable. Una página puede parecer profesional y utilizar elementos visuales familiares sin ser segura.

Las señales que no debes ignorar

Aunque estos ataques se perfeccionan, hay comportamientos que deberían despertar sospechas.

Un CAPTCHA legítimo no debería exigirte ejecutar comandos en tu computadora. Tampoco debería pedirte instalar software inesperado, habilitar notificaciones del navegador como condición sospechosa para continuar o introducir contraseñas y códigos de autenticación dentro de la propia verificación.

Presta atención a estas señales:

  • Solicitudes inesperadas: un correo te pide abrir urgentemente una factura, contrato o documento que no esperabas recibir.
  • Direcciones web sospechosas: el dominio contiene errores ortográficos, subdominios extraños o no guarda relación clara con el servicio que supuestamente estás utilizando.
  • Instrucciones fuera de lo normal: una página te pide abrir herramientas del sistema, pegar contenido del portapapeles o ejecutar comandos.
  • Descargas inesperadas: la supuesta verificación inicia la descarga de archivos o solicita instalar programas sin una razón clara.
  • Presión para actuar de inmediato: aparecen advertencias sobre la suspensión de una cuenta, la pérdida de información o un supuesto fallo que debes resolver cuanto antes.
  • Solicitudes de información sensible: la página exige credenciales o códigos de un solo uso como parte de una verificación que debería ser sencilla.

Un punto importante: el hecho de que una página utilice HTTPS o muestre un candado en el navegador no garantiza que sea legítima. El cifrado protege la conexión, pero no demuestra que el sitio pertenezca a la empresa que afirma representar.

Ante cualquier duda, evita continuar desde el enlace recibido y verifica la solicitud mediante un canal independiente y confiable.

¿Cómo pueden protegerse las empresas frente a esta amenaza?

Combatir el phishing basado en CAPTCHA requiere una estrategia que combine tecnología, procedimientos y capacitación. Confiar únicamente en que los empleados identifiquen cada engaño no es suficiente, especialmente cuando las campañas están diseñadas para imitar procesos cotidianos.

Estas son algunas medidas que pueden ayudar a reducir el riesgo:

  1.  Reforzar la seguridad del correo electrónico. Las soluciones de protección deben analizar mensajes, enlaces, archivos adjuntos y redirecciones sospechosas para identificar amenazas antes de que lleguen al usuario o provoquen un incidente.
  2. Proteger los dispositivos y detectar comportamientos maliciosos. La seguridad de endpoints ayuda a identificar actividades sospechosas, intentos de ejecución de malware y otros indicadores de compromiso. Esto resulta especialmente importante cuando un usuario interactúa con una página maliciosa.
  3. Capacitar a los colaboradores con ejemplos reales. Los usuarios deben aprender a reconocer no solo los correos fraudulentos, sino también las instrucciones sospechosas que pueden aparecer después de abrir un enlace.
  4. Fortalecer la protección de las identidades. La autenticación multifactor sigue siendo una medida esencial para reducir el impacto del robo de contraseñas. Sin embargo, debe complementarse con controles de acceso, supervisión de sesiones y mecanismos para detectar actividades anómalas.
  5. Mantener una estrategia de defensa por capas. La combinación de protección del correo, análisis de URL, inteligencia de amenazas, seguridad de endpoints y supervisión de actividad permite abordar diferentes etapas de un ataque, en lugar de depender de una única barrera.
  6. Definir un procedimiento de respuesta. Si un usuario sospecha que ha seguido instrucciones maliciosas, debe informar inmediatamente al equipo de TI o de seguridad. La organización podrá evaluar si es necesario aislar el dispositivo, investigar la actividad, revocar sesiones o credenciales comprometidas y determinar el alcance del incidente.

La velocidad de respuesta importa. Cuanto antes se identifique un comportamiento sospechoso, mayores serán las posibilidades de contener el problema antes de que afecte a otros sistemas o usuarios.

La seguridad comienza antes de hacer clic en “Verificar”

Los CAPTCHA falsos demuestran que las amenazas digitales no siempre llegan con archivos adjuntos sospechosos o mensajes evidentemente fraudulentos. En ocasiones, se presentan como una parte normal de la experiencia de navegación.

El verdadero riesgo aparece cuando esa familiaridad se utiliza para manipular al usuario, robar sus credenciales o inducirlo a ejecutar acciones que comprometen su propio dispositivo.

Para las empresas, el desafío consiste en anticiparse a estas técnicas y proteger cada etapa del proceso: desde la recepción de un correo hasta la navegación, el acceso a las aplicaciones y la actividad que ocurre en los dispositivos.

Porque una estrategia de seguridad efectiva no debe depender únicamente de que un usuario sepa distinguir una página falsa de una verdadera. También necesita herramientas capaces de detectar amenazas, reducir las oportunidades de ataque y facilitar una respuesta oportuna.

La próxima vez que una página te pida demostrar que no eres un robot, recuerda algo: superar una verificación no significa que el sitio sea seguro.


Phishing en tu correo electrónico

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

Tu contraseña ya no es el único objetivo: así secuestran los ciberdelincuentes tu identidad digital

  • co
    The Path of Cybersecurity

    Tu contraseña ya no es el único objetivo: tu identidad digital corre riesgo 

    www.cobranetworks.com

Cookies de sesión, tokens de autenticación y credenciales almacenadas en el navegador: las nuevas piezas clave de una amenaza que puede abrir la puerta a cuentas corporativas sin necesidad de volver a iniciar sesión.

Tu contraseña ya no es el único objetivo: así secuestran los ciberdelincuentes tu identidad digital

Durante mucho tiempo, proteger una cuenta parecía relativamente sencillo: utilizar una contraseña segura, activar la autenticación multifactor (MFA) y evitar compartir información confidencial. Sin embargo, las técnicas de los ciberdelincuentes han evolucionado y hoy existe un problema que va mucho más allá de descubrir una contraseña.

Ahora, los atacantes buscan apropiarse de algo mucho más valioso: la identidad digital completa de una persona.

Para conseguirlo, recurren a programas maliciosos capaces de extraer credenciales almacenadas en el navegador, cookies de sesión, tokens de autenticación y otros datos que permiten acceder a servicios empresariales, plataformas en la nube y cuentas personales.

El riesgo es considerable. Si un atacante consigue reutilizar una sesión autenticada, podría acceder a determinados servicios haciéndose pasar por un usuario legítimo, incluso cuando esa cuenta cuenta con mecanismos adicionales de seguridad.

Y lo más preocupante es que este modelo de ciberdelincuencia no depende de una sola herramienta. El resurgimiento de Lumma Stealer y la aparición de nuevas amenazas como Acreed demuestran que el robo de identidades digitales se ha convertido en un negocio que continúa evolucionando.

Lumma Stealer: una amenaza que demuestra que los ciberdelincuentes saben regresar

En 2025, las autoridades y sus socios tecnológicos interrumpieron parte de la infraestructura utilizada por Lumma Stealer, uno de los programas de robo de información más conocidos del ecosistema criminal. Sin embargo, las interrupciones no significaron necesariamente el final de la amenaza.

Los informes posteriores señalaron la reconstrucción de sus operaciones y la aparición de nuevas campañas de distribución.

Lumma Stealer pertenece a la categoría de los infostealers: programas maliciosos diseñados para recopilar información valiosa de los dispositivos comprometidos. Entre sus objetivos se encuentran las contraseñas guardadas en navegadores, las cookies de sesión, los tokens de autenticación y otros datos que pueden facilitar el acceso a cuentas digitales.

Para llegar a sus víctimas, los atacantes recurren a diferentes técnicas de ingeniería social. Algunas campañas utilizan páginas CAPTCHA falsas que invitan al usuario a seguir instrucciones aparentemente legítimas. Otras recurren a descargas maliciosas o engaños que inducen a las personas a ejecutar comandos en sus propios equipos, una modalidad de ataque conocida como ClickFix.

El engaño funciona porque aprovecha una reacción habitual: cuando una página parece legítima y solicita completar una verificación o corregir un supuesto problema, el usuario puede bajar la guardia.

Una vez que el dispositivo queda comprometido, la información recopilada puede utilizarse para intentar acceder a otros servicios, venderse en mercados clandestinos o facilitar ataques posteriores.

La lección es clara: una amenaza puede cambiar de infraestructura y de estrategia sin perder su objetivo principal. Por eso, las organizaciones necesitan detectar tanto las infecciones como las actividades sospechosas que pueden producirse después.

El verdadero botín: sesiones activas y credenciales empresariales

Imagina que un colaborador inicia sesión en el correo corporativo, accede a sus aplicaciones de trabajo y consulta documentos almacenados en la nube. Durante ese proceso, el navegador y los servicios utilizados gestionan información que permite mantener la sesión autenticada.

Si un atacante consigue robar y reutilizar determinados elementos de esa sesión, podría intentar acceder a los servicios correspondientes sin repetir todo el proceso de autenticación.

Aquí aparece uno de los riesgos más importantes del robo moderno de información: el atacante no siempre necesita conocer la contraseña si logra apropiarse de una sesión válida.

Las cookies de sesión y los tokens de autenticación cumplen funciones legítimas: permiten que los servicios reconozcan a un usuario y mantengan su acceso. El problema surge cuando estos elementos caen en manos equivocadas y pueden reutilizarse fuera del contexto previsto.

En determinadas circunstancias, esto puede reducir la eficacia de la autenticación multifactor. Aunque la MFA sigue siendo una medida de seguridad fundamental, no impide por sí sola todos los escenarios de secuestro de sesión.

El impacto puede extenderse rápidamente dentro de una organización. Una cuenta comprometida podría convertirse en el punto de partida para consultar información confidencial, acceder a aplicaciones empresariales, enviar correos fraudulentos o intentar alcanzar otros recursos corporativos.

Por eso, proteger una identidad digital exige mirar más allá de la contraseña: también es necesario vigilar las sesiones, los dispositivos desde los que se accede y los comportamientos que se producen después de iniciar sesión.

Un mercado clandestino que convierte las identidades en mercancía

El robo de información no termina cuando el malware extrae los datos de un dispositivo. En muchos casos, ese es apenas el comienzo de una cadena de actividades criminales.

Los registros robados pueden reunir contraseñas, información de autocompletado, perfiles de navegación, cookies y otros elementos relacionados con las cuentas de una víctima. Después, estos datos pueden comercializarse, intercambiarse o utilizarse para preparar nuevos ataques.

La existencia de grandes conjuntos de credenciales y datos de navegación robados demuestra la escala que puede alcanzar este ecosistema. Para los delincuentes, disponer de información previamente recopilada puede reducir el esfuerzo necesario para preparar campañas de fraude o intentar tomar el control de cuentas.

En el entorno empresarial, las consecuencias pueden ser especialmente graves. Una cuenta corporativa comprometida puede utilizarse para suplantar a un empleado, engañar a proveedores, distribuir mensajes de phishing o intentar acceder a información protegida.

El riesgo aumenta cuando una misma identidad permite entrar en diferentes aplicaciones conectadas, especialmente si existen permisos excesivos o controles insuficientes sobre los accesos.

En otras palabras, el valor de los datos robados no se limita a lo que contienen, sino también a las puertas que pueden abrir.

Acreed: otra señal de la evolución del robo de información

Lumma Stealer no es el único ejemplo de esta tendencia. Acreed es otra familia de malware diseñada para recopilar información sensible, con especial atención a las credenciales almacenadas en navegadores y otros datos que pueden aprovecharse para comprometer identidades digitales.

Entre la información que puede buscar se encuentran contraseñas, datos de autocompletado, cookies de autenticación y datos relacionados con monederos de criptomonedas.

Su aparición refleja una dinámica habitual del cibercrimen: mientras algunas amenazas pierden presencia o se enfrentan a interrupciones, otras herramientas aparecen para atender la demanda de quienes buscan robar y comercializar información.

Esto dificulta el panorama de seguridad para las organizaciones. No basta con identificar una familia de malware y asumir que el problema desaparecerá cuando deje de ser noticia. Las herramientas cambian, los métodos de distribución se adaptan y los datos obtenidos mediante una infección pueden seguir teniendo valor mucho después del compromiso inicial.

Por ello, la defensa debe centrarse en capacidades que permitan detectar comportamientos maliciosos, contener dispositivos afectados e identificar posibles accesos indebidos, incluso cuando la amenaza utiliza herramientas nuevas o poco conocidas.

¿Cómo pueden protegerse las empresas frente al secuestro de identidades digitales?

La evolución de estas amenazas exige adoptar una estrategia de seguridad que considere la identidad como una parte esencial de la superficie de ataque.

Estas son algunas medidas prioritarias:

1. Reforzar la seguridad de los dispositivos. Mantener los sistemas actualizados, utilizar herramientas de protección de endpoints y vigilar los comportamientos sospechosos ayuda a reducir el riesgo de que un infostealer se ejecute y recopile información.

2. Proteger las sesiones y los accesos. Aplicar políticas de acceso condicional, evaluar el contexto de los inicios de sesión y utilizar mecanismos de revocación de sesiones y tokens cuando exista una sospecha de compromiso puede ayudar a limitar el acceso no autorizado.

3. Mantener la autenticación multifactor. La MFA sigue siendo indispensable. Siempre que sea viable, conviene priorizar métodos resistentes al phishing y complementar su uso con controles que permitan identificar sesiones o accesos anómalos.

4. Supervisar la actividad de las cuentas. Los accesos desde ubicaciones o dispositivos inusuales, los cambios inesperados de comportamiento y las acciones anómalas sobre aplicaciones empresariales pueden revelar un compromiso que no sería evidente al revisar únicamente las contraseñas.

5. Prepararse para responder con rapidez. Cuando se detecta un posible robo de información, es importante aislar el dispositivo afectado, investigar el alcance del incidente, revocar las sesiones comprometidas, cambiar las credenciales cuando corresponda y revisar las cuentas y los servicios potencialmente expuestos.

6. Capacitar a los usuarios contra nuevas técnicas de engaño. Las páginas CAPTCHA falsas, las descargas sospechosas y las instrucciones que solicitan ejecutar comandos deben formar parte de los escenarios de concientización en ciberseguridad.

Ninguna medida aislada elimina todos los riesgos. La protección más sólida surge de combinar prevención, visibilidad, controles de identidad y capacidad de respuesta.

La seguridad ya no termina en el dispositivo: también debe proteger la identidad

El resurgimiento de Lumma Stealer y la aparición de herramientas como Acreed reflejan una transformación importante: los ciberdelincuentes no necesitan limitarse a robar archivos o instalar ransomware. También pueden buscar los elementos que permiten a una persona acceder a sus cuentas y servicios digitales.

Esto cambia la forma de entender la protección empresarial. Los dispositivos siguen siendo fundamentales, pero las organizaciones también deben prestar atención a las credenciales, las sesiones activas, los tokens y el comportamiento de los usuarios dentro de sus aplicaciones.

En este escenario, contar con capacidades de protección de endpoints, detección de amenazas y respuesta ante incidentes puede ayudar a identificar compromisos y reducir su impacto. Soluciones como los servicios de seguridad gestionada y XDR permiten integrar señales de diferentes fuentes para investigar actividades sospechosas.

Phishing en tu correo electrónico

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

La identidad es la nueva frontera de la ciberseguridad: Barracuda incorpora Evo Security

  • The Prelude to a Great Threat

    El nuevo desafío de los MSP: proteger identidades 

    www.cobranetworks.com

El robo de credenciales, el compromiso de cuentas y el abuso de privilegios están cambiando las reglas de la ciberseguridad. Con la incorporación de Evo Security a BarracudaONE, los proveedores de servicios gestionados (MSP) cuentan con una nueva vía para fortalecer la protección de identidad y simplificar la seguridad de sus clientes.

Cuando una contraseña comprometida abre la puerta a toda una organización

No todos los ciberataques comienzan con una vulnerabilidad de software. En ocasiones, basta con una contraseña robada, una cuenta comprometida o un acceso privilegiado que termina en las manos equivocadas.

Los ciberdelincuentes han perfeccionado sus técnicas para obtener credenciales mediante campañas de phishing, ingeniería social y ataques cada vez más convincentes, potenciados por la inteligencia artificial. Una vez dentro, pueden aprovechar los permisos de una cuenta legítima para acceder a información sensible, desplazarse entre sistemas o realizar actividades maliciosas sin levantar sospechas inmediatas.

El problema es especialmente relevante para los proveedores de servicios gestionados (MSP), responsables de administrar la infraestructura y la seguridad de múltiples organizaciones. Un acceso comprometido no solo puede poner en riesgo a un cliente: dependiendo de los permisos y las conexiones involucradas, también puede convertirse en una vía de entrada hacia otros sistemas bajo su administración.

Por eso, proteger la identidad ya no consiste únicamente en establecer contraseñas seguras. Se necesita controlar quién accede a cada recurso, limitar los privilegios, identificar comportamientos sospechosos y responder cuando una cuenta presenta señales de compromiso.

Evo Security: una apuesta por reforzar la resiliencia de identidad

Ante este escenario, Barracuda anunció la adquisición de Evo Security, una compañía especializada en gestión de identidades y accesos (IAM), diseñada específicamente para las necesidades operativas de los MSP.

La integración amplía las capacidades de BarracudaONE, la plataforma de ciberresiliencia de Barracuda, con un enfoque que busca fortalecer la protección de identidad sin añadir una complejidad innecesaria a la gestión de múltiples clientes.

¿La importancia de este movimiento? La seguridad de identidad deja de verse como una función aislada y pasa a formar parte de una estrategia más amplia de protección, detección y respuesta ante amenazas.

Entre las capacidades que aporta Evo Security destacan:

  • Gestión de acceso privilegiado (PAM): ayuda a controlar los accesos con permisos elevados, reduciendo la exposición asociada a cuentas que pueden administrar sistemas o información crítica.
  • Control de acceso: permite gestionar quién puede acceder a los recursos y bajo qué condiciones, de acuerdo con las políticas establecidas.
  • Protección de identidades: contribuye a fortalecer los controles sobre las cuentas y los accesos que forman parte de los entornos administrados.
  • Detección y respuesta ante amenazas de identidad (ITDR): permite abordar las amenazas que afectan a las identidades digitales mediante capacidades orientadas a identificar y responder ante actividades sospechosas.

Estas funciones atienden distintas etapas del riesgo: desde reducir las oportunidades de acceso indebido hasta mejorar la capacidad de detectar y responder cuando una identidad se convierte en el punto de entrada de un ataque.

¿Por qué es especialmente importante para los MSP?

Administrar la seguridad de una sola organización ya puede representar un reto considerable. Hacerlo para decenas o cientos de clientes exige herramientas capaces de escalar sin multiplicar proporcionalmente el trabajo operativo.

Aquí es donde destaca el enfoque de Evo Security: su arquitectura multiusuario está diseñada para facilitar la administración de identidades y accesos en distintos entornos de clientes desde una operación orientada a los MSP.

Esto resulta relevante por tres razones:

  • Más control sobre los accesos críticos.

Los MSP necesitan administrar cuentas técnicas, usuarios y privilegios que permiten mantener la operación de sus clientes. Cuanto mayor sea la cantidad de accesos, más importante resulta establecer controles que reduzcan el riesgo de uso indebido.

  • Menos fragmentación en la gestión de seguridad.

Trabajar con herramientas desconectadas puede dificultar la administración diaria y obligar a los equipos a cambiar constantemente entre plataformas. La evolución de BarracudaONE apunta a reunir más capacidades de protección dentro de una experiencia de seguridad integrada.

  • Mayor capacidad para escalar los servicios.

Una solución diseñada para MSP debe considerar la administración de múltiples clientes como parte central de su arquitectura. Este enfoque ayuda a los proveedores a estructurar sus operaciones de seguridad y a ampliar sus servicios sin depender exclusivamente de procesos manuales.

El objetivo no es únicamente incorporar nuevas funciones, sino ayudar a los MSP a gestionar mejor el riesgo de identidad dentro de una operación que debe ser eficiente, repetible y escalable.

De proteger sistemas a proteger quién tiene acceso a ellos

Durante mucho tiempo, las estrategias de seguridad se concentraron en defender redes, dispositivos, servidores y aplicaciones. Estas capas siguen siendo fundamentales, pero no son suficientes cuando un atacante puede utilizar credenciales legítimas para operar dentro de un entorno.

La resiliencia de identidad busca responder precisamente a ese desafío: proteger las identidades, controlar sus accesos, detectar amenazas relacionadas con ellas y mejorar la capacidad de respuesta ante un compromiso.

La incorporación de Evo Security refuerza la visión de Barracuda de desarrollar una plataforma de ciberresiliencia más amplia, que conecte diferentes necesidades de protección en lugar de depender exclusivamente de soluciones independientes.

Para los MSP, esta evolución representa una oportunidad para revisar cómo administran los privilegios, cómo supervisan los accesos y qué tan preparados están para responder cuando una cuenta deja de ser confiable.

Porque una estrategia de seguridad no debería limitarse a impedir que alguien entre. También debe considerar qué puede hacer una persona o cuenta una vez que obtiene acceso, qué señales podrían revelar un abuso y cómo contener el riesgo antes de que se convierta en un incidente mayor.

BarracudaONE y Evo Security: una estrategia de protección más completa

La adquisición de Evo Security refuerza la apuesta de Barracuda por ampliar las capacidades de su plataforma y responder a los desafíos de seguridad que enfrentan los proveedores de servicios gestionados.

Al incorporar capacidades de gestión de identidades y accesos, protección de identidad, administración de privilegios y detección y respuesta ante amenazas de identidad, Barracuda avanza hacia un enfoque que considera tanto la protección de los sistemas como la seguridad de quienes acceden a ellos.

Para los MSP, el valor está en poder evolucionar hacia servicios de seguridad más completos, con herramientas pensadas para sus necesidades operativas y para la protección de múltiples entornos.

En Cobra Networks te ayudamos a conocer las soluciones de ciberseguridad de Barracuda y a identificar las tecnologías que mejor se adaptan a las necesidades de tu organización o de tus clientes. Si buscas fortalecer tu estrategia de seguridad, contacta con nuestro equipo para conocer más sobre el portafolio de Barracuda y las capacidades de su plataforma BarracudaONE.

¿Qué es Evo Security? 

Evo Security es un proveedor de soluciones de gestión de identidades y accesos diseñado para proveedores de servicios gestionados. Su enfoque contempla la administración de múltiples entornos de clientes y las necesidades operativas de los MSP.

Integración con Barracuda 

La adquisición amplía las capacidades de BarracudaONE con tecnologías centradas en la identidad, incluidos el control de acceso, la gestión de privilegios y la detección y respuesta ante amenazas de identidad.

¿Qué es la resiliencia de identidad?

Es la capacidad de proteger las identidades digitales, controlar sus accesos, identificar amenazas relacionadas con las cuentas y responder ante posibles compromisos para reducir su impacto.

¿Cómo beneficia esta integración a los MSP?

El enfoque está orientado a facilitar la administración de identidades en múltiples entornos de clientes, fortalecer los controles de acceso y ampliar las capacidades de seguridad disponibles dentro de la estrategia de plataforma de Barracuda.

¿Evo Security sustituye las demás soluciones de seguridad de Barracuda?

No debe entenderse como un reemplazo general de las demás capas de protección. La integración amplía el enfoque de BarracudaONE con capacidades centradas en la identidad, que complementan otras áreas de la ciberseguridad.

Phishing en tu correo electrónico

Filtrado de contenido

Filtrado de contenido Web

La seguridad de aplicaciones en la nube se puede habilitar instantáneamente sin necesidad de ningún hardware, software o cambios de configuración adicionales en su entorno. Proporciona visibilidad instantánea de Shadow IT y posibles amenazas internas que se originan en miles de aplicaciones SaaS con controles granulares a nivel de acción que le permiten administrar su seguridad en la nube sin frustrar a sus usuarios.

Conoce más aquí
Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

La nueva generación de phishing ya no comete errores evidentes

  • The Path of Cybersecurity

    La resiliencia: puede apoyarte a salvar tu organización de la IA

    www.cobranetworks.com

Los ciberdelincuentes utilizan inteligencia artificial para hacer sus ataques más rápidos, convincentes y escalables. En este escenario, enseñar a los empleados qué deben evitar ya no es suficiente: las organizaciones necesitan convertir los buenos hábitos en una verdadera estrategia de resiliencia.

Cuando un correo llega a la bandeja de entrada: ¿te encuentras preparado?

Parece legítimo. El remitente es conocido. El mensaje está perfectamente redactado. La solicitud tiene sentido y el enlace conduce a una página que prácticamente no se distingue de la original.

Un empleado hace clic.

Y en cuestión de segundos, lo que parecía una acción cotidiana puede convertirse en una puerta de entrada para un atacante.

Este escenario resume uno de los principales desafíos de la ciberseguridad actual: los ciberdelincuentes ya no dependen únicamente de errores evidentes para engañar a las personas.

La inteligencia artificial les permite crear mensajes más convincentes, personalizar campañas y aumentar la escala de sus operaciones. Por eso, durante el Mes de la Concienciación sobre Ciberseguridad 2026, la conversación debe ir más allá de enseñar a los usuarios a reconocer un correo sospechoso.

2026: "No se lo pongas tan fácil"

El Mes de la Concienciación sobre Ciberseguridad se celebra cada octubre y está liderado por la National Cybersecurity Alliance y CISA. Para 2026, la campaña utiliza el lema “Don’t Make It Easy for Them”, o “No se lo pongas fácil”. El mensaje busca impulsar hábitos de seguridad que se repitan durante todo el año, no únicamente durante octubre.

La campaña propone cuatro acciones fundamentales:

• Utilizar contraseñas seguras y un gestor de contraseñas.

• Activar la autenticación multifactor (MFA).

• Reconocer y reportar estafas.

• Mantener actualizados el software y los dispositivos.

Son recomendaciones conocidas. Y precisamente por eso pueden parecer demasiado sencillas.

Pero la sencillez no significa que hayan perdido importancia.

Una contraseña reutilizada, una actualización pendiente, una solicitud de pago que nadie verifica o un mensaje sospechoso que no se reporta pueden convertirse en oportunidades para un atacante.

El objetivo no es hacer que las personas sean perfectas. Es hacer que sea mucho más difícil que un error termine convirtiéndose en un incidente.

El phishing ya no necesita parecer sospechoso

Durante años, uno de los consejos más repetidos en materia de seguridad fue aprender a identificar señales de alerta: errores ortográficos, mensajes extraños, remitentes desconocidos o solicitudes poco creíbles.

El problema es que esas señales son cada vez menos confiables.

La IA está facilitando la creación de campañas de phishing más sofisticadas y personalizadas. Un atacante puede generar comunicaciones con un lenguaje más natural, adaptar el contenido a su objetivo y producir campañas a una escala que antes requería mucho más tiempo y recursos.

Y el correo puede ser solo el comienzo.

Una campaña puede intentar robar credenciales, acceder a una cuenta de Microsoft 365, inducir una transferencia bancaria o comprometer una identidad que posteriormente permita al atacante acceder a otros recursos.

Por eso, el usuario ya no debe considerarse únicamente el último eslabón de la cadena de seguridad.

También es uno de los principales objetivos.

El nuevo perímetro está en la identidad

La seguridad empresarial ya no puede depender únicamente de proteger servidores, dispositivos y redes.

Las identidades se han convertido en un objetivo prioritario.

Cuando un atacante consigue una contraseña, roba una sesión o compromete una cuenta, puede intentar acceder a recursos legítimos utilizando credenciales legítimas. Y eso cambia completamente el problema.

Ya no estamos necesariamente frente a un archivo malicioso que un antivirus debe detectar.

Estamos frente a alguien intentando parecer un usuario autorizado.

Aquí, la autenticación multifactor desempeña un papel fundamental. Pero MFA debe formar parte de una estrategia más amplia de protección de identidad: controlar accesos, proteger cuentas privilegiadas, detectar comportamientos anómalos y reducir las oportunidades de abuso de credenciales.

Porque proteger la identidad significa proteger algo más importante que un dispositivo:

significa proteger el acceso a toda la organización.

Y sí: el correo electrónico sigue siendo una de las puertas principales

Podemos hablar de inteligencia artificial, robo de identidad, ransomware o ataques cada vez más sofisticados.

Pero existe un elemento que continúa apareciendo una y otra vez:

el correo electrónico.

Phishing, robo de credenciales, fraude de facturas, enlaces maliciosos y ataques de compromiso de correo empresarial buscan explotar una acción humana aparentemente normal.

Por eso, algunos hábitos siguen siendo esenciales:

Verifica.

Si una solicitud parece inusual, confirma su legitimidad.

No tengas prisa.

La urgencia es una de las herramientas favoritas de la ingeniería social.

Comprueba por otro canal.

Una transferencia bancaria o un cambio de cuenta no debería validarse únicamente porque llegó por correo.

Reporta.

Un mensaje sospechoso que se reporta puede ayudar a evitar que otro empleado caiga en el mismo ataque.

Pero existe otra parte de la ecuación.

No podemos esperar que los empleados detecten absolutamente todas las amenazas.

La tecnología debe intervenir antes de que el usuario tenga que tomar la decisión.

Ahí entra una capa avanzada de seguridad de correo electrónico capaz de analizar mensajes, identificar comportamientos sospechosos y bloquear amenazas antes de que lleguen a la bandeja de entrada.

La concienciación no debe terminar cuando termina el curso

Aquí está la diferencia entre concienciación y resiliencia.

La concienciación enseña qué hacer.

La resiliencia prepara a la organización para lo que ocurre cuando algo sale mal.

Porque incluso el empleado mejor capacitado puede cometer un error.

Puede hacer clic.

Puede abrir un archivo.

Puede aprobar una solicitud.

Puede introducir sus credenciales en el sitio equivocado.

La pregunta importante es:

¿Qué sucede después?

Una organización resiliente no depende de una única barrera. Construye varias capas que puedan detener, limitar o contener un ataque.

Eso implica combinar:

• Concienciación y capacitación, para reducir el riesgo humano.

• Protección de identidad, para evitar que las credenciales comprometidas se conviertan en acceso permanente.

• Seguridad avanzada del correo electrónico, para detener amenazas antes de que lleguen al usuario.

• Protección de endpoints, para contener comportamientos maliciosos.

• Protección de datos, para reducir el impacto de una intrusión.

• Copias de seguridad y recuperación, para recuperar operaciones cuando sea necesario.

• Respuesta ante incidentes, para actuar rápidamente cuando las demás barreras sean superadas.

Ninguna capa es perfecta.

El objetivo es que el atacante tenga que superar muchas más.

Octubre termina. El riesgo no.

El Mes de la Concienciación sobre Ciberseguridad no debería convertirse en un recordatorio anual que desaparece cuando termina octubre.

Debe ser el momento para revisar cómo está preparada realmente una organización.

¿Los empleados saben reconocer una amenaza?

¿Las cuentas críticas están protegidas?

¿La autenticación multifactor está correctamente implementada?

¿El correo electrónico cuenta con protección avanzada?

¿Los endpoints pueden detectar y contener comportamientos sospechosos?

¿Existe un plan para responder cuando alguien comete un error?

Porque la ciberseguridad moderna no consiste en conseguir que nadie se equivoque.

Consiste en construir una organización capaz de resistir cuando alguien lo hace.

Ese es el verdadero salto de la concienciación a la resiliencia.

Y en un escenario donde la IA permite a los atacantes crear amenazas cada vez más convincentes, hacerles la vida difícil ya no es únicamente una cuestión de enseñar a las personas qué evitar. Es construir suficientes capas de protección para que un solo clic no sea suficiente para comprometerlo todo.

Phishing en tu correo electrónico

Filtrado de contenido

Filtrado de contenido Web

La seguridad de aplicaciones en la nube se puede habilitar instantáneamente sin necesidad de ningún hardware, software o cambios de configuración adicionales en su entorno. Proporciona visibilidad instantánea de Shadow IT y posibles amenazas internas que se originan en miles de aplicaciones SaaS con controles granulares a nivel de acción que le permiten administrar su seguridad en la nube sin frustrar a sus usuarios.

Conoce más aquí
Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

Cada nueva tecnología puede aportar eficiencia. También puede ampliar la superficie de ataque.

  • El camino de la ciberseguridad

    Hay una inversión tecnológica que no está perdiendo relevancia: La ciberseguridad

    www.cobranetworks.com

Los ataques de phishing con temática de claves de acceso se están utilizando para comprometer las cuentas de Microsoft 365. He aquí por qué las organizaciones necesitan protección de identidad, detección de robo de cuentas y visibilidad posterior al inicio de sesión para detener a los atacantes tras el acceso inicial.

El phishing mediante clave de acceso es una táctica de ingeniería social en la que los atacantes utilizan claves de acceso, autenticación multifactor (MFA) o actualizaciones de inicio de sesión único como señuelo para engañar a los usuarios y conseguir que concedan acceso o cambien la configuración de autenticación.

Según una investigación reciente de Microsoft Security Research , ciberdelincuentes se han hecho pasar por personal de soporte técnico y se han puesto en contacto directamente con los empleados mediante llamadas telefónicas y mensajes de texto. El mensaje es sencillo: Su clave de acceso, la autenticación multifactor o la configuración de inicio de sesión único necesitan actualizarse. Siga estas instrucciones ahora o corre el riesgo de perder el acceso.

Suena rutinario. Y precisamente por eso funciona. Una vez que el usuario cae en la trampa, las cosas pueden descontrolarse rápidamente.

¿Qué ocurre después de que un ataque de phishing con clave de acceso tenga éxito?

Lo primero que llama la atención en la investigación de Microsoft es que los atacantes no estaban realmente interesados en las claves de acceso. Estas solo eran un señuelo. El verdadero objetivo era acceder a las cuentas de Microsoft 365. Una vez que lo consiguieron, la campaña se diferenció mucho de un ataque de phishing tradicional.

Los atacantes añadieron métodos de autenticación que controlaban. Exploraron el entorno de Microsoft 365. Identificaron información valiosa. Luego comenzaron a recopilarla. En algunos casos, esta actividad se prolongó durante días.

Eso es lo que hace que esta campaña sea importante. El compromiso no fue el evento en sí, sino el comienzo.

¿Por qué los atacantes se centran en la persistencia tras una brecha de seguridad en Microsoft 365?

Aquí es donde las cosas se complican para los defensores. Microsoft observó que los atacantes utilizaban Microsoft Graph, SharePoint, OneDrive, Exchange Online y otros servicios legítimos de Microsoft 365. Ninguna de estas actividades es inusual en sí misma. Los empleados buscan archivos, acceden a SharePoint, leen correos electrónicos y utilizan aplicaciones empresariales. A simple vista, gran parte de la actividad de los atacantes parecía idéntica.

El peligro solo se hizo evidente cuando se conectaron esos eventos. Tras un inicio de sesión exitoso, se realizaron cambios en la autenticación multifactor (MFA). Estos cambios fueron seguidos por un reconocimiento del inquilino. El reconocimiento fue seguido por el acceso al buzón de correo y la recopilación de archivos.

Considerados individualmente, estos eventos parecían normales. Vistos en conjunto, revelaron un ataque que se propagaba a través del entorno.

¿Por qué el robo de identidad se considera un incidente de seguridad en la nube?

Durante años, las conversaciones sobre seguridad del correo electrónico se centraron en evitar que los mensajes maliciosos llegaran a las bandejas de entrada. Eso sigue siendo importante, pero ataques como este ponen de manifiesto un desafío mucho mayor.

Una vez que los atacantes obtienen acceso a una identidad de Microsoft 365, ya no se limitan a atacar el correo electrónico. Su objetivo son las herramientas de colaboración, el almacenamiento en la nube, las comunicaciones internas, los procesos de negocio y el conocimiento organizacional.

En ese punto, te enfrentas a mucho más que un simple ataque de phishing. Te enfrentas a un incidente de seguridad en la nube.

La seguridad se convierte en un problema diferente después de la autenticación.

La investigación de Microsoft refuerza una idea que muchos equipos de seguridad ya observan en la práctica: los controles de identidad robustos siguen siendo esenciales. Tecnologías como las claves de acceso, Microsoft Entra, el acceso condicional, Microsoft Defender y Exchange Online Protection proporcionan una base sólida para proteger los entornos de Microsoft 365.

Pero el desafío cambia tras la autenticación. Las preguntas clave son: ¿Ha comenzado una cuenta comprometida a enviar mensajes sospechosos? ¿Se ha añadido un nuevo método de autenticación? ¿Se está produciendo alguna actividad inusual en el buzón de correo? ¿Ha comenzado alguien a recopilar archivos de SharePoint o OneDrive sin que se den cuenta?

Estas son las señales que suelen aparecer más adelante en el ciclo de vida del ataque. También explican por qué muchas organizaciones están haciendo mayor hincapié en la detección de robo de cuentas, la remediación continua y la seguridad posterior a la entrega , junto con los controles de prevención tradicionales.

El objetivo no es simplemente bloquear las amenazas en la puerta principal. Se trata de comprender qué sucede si una logra entrar.

¿Cómo pueden los equipos de seguridad detectar los ataques posteriores al inicio de sesión?

Quizás la lección más importante de esta campaña es que nadie habría comprendido el ataque analizando un solo evento. Ni el inicio de sesión. Ni el registro de MFA. Ni la actividad del buzón de correo. Ni el acceso a SharePoint. Ni las solicitudes de Microsoft Graph.

Microsoft señaló específicamente que la actividad de Graph debe evaluarse mediante la progresión del comportamiento y la correlación entre eventos, en lugar de solicitudes individuales aisladas. Esta observación es válida mucho más allá de esta campaña. Los ataques modernos rara vez se limitan a un solo lugar. Se propagan a través de identidades, buzones de correo, aplicaciones, servicios en la nube y datos.

El reto consiste en conectar esas señales antes de que el atacante tenga tiempo de lograr su objetivo.

¿Qué deberían aprender las organizaciones de los ataques de phishing con claves de acceso?

Sería fácil leer esta historia y concluir que trata sobre contraseñas. Pero no es así. Las contraseñas siguen siendo una de las tecnologías de autenticación más seguras disponibles.

La lección más importante es que los atacantes siguen buscando maneras de sortear los controles de seguridad explotando algo mucho más difícil de defender que la tecnología: la confianza. Y una vez que entran, suelen ser pacientes.

Para las organizaciones que utilizan Microsoft 365, unos controles de identidad sólidos son solo una parte de la solución. Ataques como este ponen de manifiesto la importancia de detectar rápidamente las cuentas comprometidas, mitigar continuamente las amenazas emergentes y conectar la actividad entre identidades, correo electrónico, servicios en la nube y datos.

Porque el verdadero riesgo no reside en la concesión inicial, sino en todo lo que sucede después.

Filtrado de contenido

Filtrado de contenido

Filtrado de contenido Web

La seguridad de aplicaciones en la nube se puede habilitar instantáneamente sin necesidad de ningún hardware, software o cambios de configuración adicionales en su entorno. Proporciona visibilidad instantánea de Shadow IT y posibles amenazas internas que se originan en miles de aplicaciones SaaS con controles granulares a nivel de acción que le permiten administrar su seguridad en la nube sin frustrar a sus usuarios.

Conoce más aquí
Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

Una página falsa sin servidor: así está cambiando el phishing

  • EL CAMINO DE LA CIBERSEGURIDAD

    Phishing sin página web:

    El navegador se convierte en la nueva superficie de ataque

La mayoría de las campañas de phishing se basan en una página web alojada que las herramientas de seguridad pueden recuperar, analizar, categorizar y, finalmente, bloquear. En lugar de enviar una página de phishing desde un servidor web, el contenido malicioso se ensambla dentro del navegador de la víctima utilizando una URL de blob, una URL temporal generada por el navegador que apunta a contenido almacenado localmente en la memoria en lugar de en un sitio web.

Para cuando aparece la página de phishing, la víctima ya ha sido redirigida a través de servicios legítimos de Microsoft, incluidos Microsoft OAuth y Microsoft Teams, con pocas indicaciones visibles de que se esté produciendo algo malicioso.

¿Qué hace que este ataque sea diferente?

A diferencia de las campañas de phishing convencionales que se basan en un sitio web similar alojado en un servidor, este ataque utiliza una arquitectura residente en el navegador diseñada para reducir su visibilidad tanto para los usuarios como para las herramientas de seguridad.

  • No hay ninguna página de phishing que bloquear. El contenido de phishing nunca se muestra como una página web convencional. En cambio, se genera a partir de una URL virtual dentro del navegador de la víctima. Dado que la página solo existe durante esa sesión del navegador, no hay una URL de phishing persistente que las herramientas de seguridad puedan recuperar, analizar o bloquear con antelación.
  • Servicios de Microsoft de confianza a lo largo de toda la cadena de ataque. En lugar de dirigir a las víctimas a un sitio web obviamente sospechoso, el ataque las redirige a través de la infraestructura legítima de Microsoft, incluyendo login.microsoftonline.com y Microsoft Teams. Dado que la navegación visible se mantiene dentro de los servicios de Microsoft de confianza, es menos probable que los usuarios y los escáneres automatizados identifiquen la actividad como maliciosa.
  • Ejecución de phishing basada en el navegador. Una vez que se carga la página de phishing basada en blobs, se registra un service worker y se ejecuta parte del flujo de trabajo dentro de un iframe aislado. En conjunto, estos componentes ayudan a gestionar las solicitudes, controlar la navegación y coordinar la experiencia de phishing desde la propia sesión del navegador.
  • Control dinámico del atacante. La página de phishing recibe instrucciones de la infraestructura de backend mediante mecanismos de mensajería del navegador. Dado que el flujo de trabajo se controla dinámicamente en lugar de mediante redirecciones predefinidas, los operadores pueden modificar los destinos y el comportamiento en tiempo real.
  • Mayor legitimidad. El correo electrónico incluye un archivo de invitación de calendario como archivo adjunto inofensivo. Si bien no forma parte del contenido malicioso, contribuye a que el mensaje parezca una comunicación empresarial rutinaria y puede aumentar la confianza del destinatario.

Flujo de ataque

1. La víctima recibe un correo electrónico con el tema de DocuSign.


2. Se adjunta un archivo de invitación de calendario al correo electrónico. No parece malicioso, ya que apunta a un punto final OAuth legítimo de Microsoft. Se incluye para que el correo electrónico parezca una invitación normal a una reunión de negocios o a un calendario.


3. Un parámetro de redireccionamiento diseñado dirige al usuario a Microsoft Teams.


4. Microsoft Teams carga un recurso externo alojado en cdn.bloom[.]io.

5. El navegador convierte ese contenido en una URL de tipo blob.

6. La URL del blob renderiza la página de phishing localmente dentro del navegador.


7. Los service workers, los iframes y los controles de backend gestionan el flujo de trabajo de phishing y la navegación del usuario.

8. La configuración oculta de comando y control demuestra que no se trata de una página independiente, sino que forma parte de una plataforma de phishing gestionada que puede ser operada, actualizada y dirigida de forma centralizada a muchas víctimas a la vez.

Conoce más en el siguiente video

En conjunto, estos mecanismos proporcionan al atacante un control en tiempo real sobre el flujo de trabajo de phishing dentro de la sesión del navegador de la víctima, lo que permite un nivel de flexibilidad y evasión que no suele verse en las páginas de phishing estáticas.

Detección y defensa

Esta campaña demuestra cómo el phishing está evolucionando más allá de los sitios web falsos y los dominios sospechosos, y cómo está reduciendo muchos de los indicadores en los que los equipos de seguridad se han basado tradicionalmente para la detección.

Las organizaciones deben centrarse en identificar comportamientos maliciosos y controles de identidad en lugar de simplemente bloquear URL de phishing conocidas. Las principales medidas defensivas incluyen:

  • Supervisar los flujos de autorización de OAuth y las cadenas de redireccionamiento para detectar destinos inusuales o inesperados.
  • Inspeccionar la actividad del navegador relacionada con URL de tipo blob, especialmente cuando se utilizan para renderizar páginas de inicio de sesión o flujos de trabajo de autenticación.
  • Detección de registros sospechosos de trabajadores de servicios asociados con contenido de origen externo.
  • Aplicar métodos de autenticación multifactor resistentes al phishing, como las claves de seguridad FIDO2 y las contraseñas.
  • Utilizar controles de seguridad de correo electrónico que analicen la ruta completa de clics en lugar de basarse únicamente en la URL inicial.
  • Capacitar a los usuarios para que tengan cuidado con las solicitudes inesperadas de firma de documentos, incluso cuando los enlaces parezcan utilizar la infraestructura de confianza de Microsoft.

A medida que los atacantes trasladan cada vez más sus métodos de phishing al propio navegador, los defensores deberán prestar mayor atención a la protección de la identidad , la seguridad del navegador y la detección de comportamientos maliciosos. El desafío ya no reside simplemente en identificar un sitio web malicioso. En campañas como esta, la página de phishing puede no existir en ningún otro lugar que no sea el navegador de la víctima.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.

El problema ya no es robar tu contraseña. Es robar tu sesión.

  • EL CAMINO DE LA CIBERSEGURIDAD

    Phishing:

    El problema ya no es robar tu contraseña, Ahora también es tu sesión

Los ataques de phishing tradicionales suelen ser detectados por herramientas de seguridad que identifican sitios web sospechosos, páginas de inicio de sesión falsas, formularios para robar credenciales o dominios maliciosos conocidos. Los kits de phishing como Kali365 adoptan un enfoque diferente. En lugar de robar contraseñas directamente, los atacantes abusan de los mecanismos legítimos de autenticación de Microsoft, utilizando la autenticación mediante código de dispositivo y el secuestro de sesión mediante la técnica del adversario en el medio (AiTM) . La víctima puede autenticarse a través de una experiencia de inicio de sesión genuina de Microsoft y, aun así, otorgar acceso sin saberlo a una sesión controlada por el atacante.

Como resultado, muchas de las señales de alerta en las que los usuarios y las herramientas de seguridad han confiado durante años se han vuelto menos efectivas.

Convertir los procesos comerciales cotidianos en trampas de autenticación.

Lo que hace que Kali365 y otras plataformas similares sean particularmente efectivas es su capacidad para disfrazar los ataques de autenticación como actividades comerciales rutinarias.

Las campañas de ataque Kali365 detectadas por los investigadores de Barracuda incluyen mensajes protegidos o cifrados, enlaces a documentos compartidos, solicitudes de firma electrónica, notificaciones de pago y facturación, alertas de correo de voz, advertencias de almacenamiento del buzón, solicitudes de revisión de cuarentena y notificaciones de cumplimiento y seguridad. Ninguna de estas características es nueva ni innovadora.

En cada caso, la víctima cree estar realizando una tarea laboral normal. La solicitud parece pertinente a su función y coherente con los flujos de trabajo cotidianos. En lugar de pedirle credenciales, se le indica que complete lo que parece ser un paso de verificación legítimo.


Ejemplo de correo electrónico de phishing con un enlace a una página de destino maliciosa.

Cómo funciona el phishing mediante código de dispositivo

El ataque comienza cuando la víctima recibe un correo electrónico de phishing con un enlace a una página web maliciosa. En lugar de mostrar un formulario de inicio de sesión falso de Microsoft, la página muestra un código de verificación del dispositivo e indica al usuario que continúe la autenticación mediante el proceso de inicio de sesión legítimo de Microsoft. La víctima es redirigida a una página auténtica de Microsoft y completa el proceso de inicio de sesión y autenticación multifactor (MFA) con normalidad.


Mensaje de autenticación de ejemplo.

Dado que la autenticación se realiza en la infraestructura de inicio de sesión legítima de Microsoft, los usuarios experimentan un inicio de sesión auténtico en lugar de una página falsa para robar credenciales. El atacante, en cambio, abusa de la sesión autenticada o los tokens resultantes.

Por qué los indicadores de phishing tradicionales se vuelven menos fiables

El éxito del phishing mediante código de dispositivo pone de manifiesto la debilidad de las defensas tradicionales contra el phishing, diseñadas para detectar intentos de robo de credenciales. En muchos casos, las técnicas para eludir la autenticación multifactor (MFA) ya no son necesarias, puesto que el atacante no intenta sortearla. En cambio, persuade al usuario para que complete un proceso de autenticación legítimo en nombre del atacante.

Para los equipos de seguridad, los registros de autenticación pueden parecer legítimos en un principio, y las comprobaciones tradicionales de reputación de los sitios web no levantan ninguna sospecha.

Más allá de las contraseñas: atacar tokens y sesiones

Kali365 también admite ataques de intermediario (AiTM) que permiten el secuestro de sesión y el robo de tokens. En estos ataques, un proxy malicioso se interpone entre la víctima y el servicio de autenticación de Microsoft. La víctima vuelve a iniciar sesión y realizar la autenticación multifactor (MFA) de forma legítima, mientras que el atacante captura la sesión de autenticación o los tokens resultantes y los reutiliza para acceder a la cuenta.


Ejemplo de correo electrónico de ataque para un ataque AiTM

Una vez que se obtiene acceso a la sesión autenticada de Microsoft 365, los atacantes pueden acceder al correo electrónico y a los archivos, buscar información financiera, supervisar las comunicaciones, crear reglas de buzón, configurar el reenvío de correo electrónico, llevar a cabo ataques de compromiso de correo electrónico empresarial y moverse lateralmente a través de los servicios en la nube.

Para investigadores técnicos: el código que deben buscar

Cuando la víctima hace clic en el enlace del correo electrónico de phishing, la página envía secretamente una solicitud al servidor del atacante para crear una nueva sesión de inicio de sesión en un dispositivo Microsoft.

La página de phishing muestra a la víctima el código que debe copiar e introducir.

El servidor del atacante se pone en contacto con el servicio de autenticación de código de dispositivo de Microsoft y recibe:

  • código_de_usuario: el código corto que la víctima debe ingresar (por ejemplo, ABCD-EFGH)
  • device_code: un identificador oculto que Microsoft utiliza internamente.
  • verification_url: donde la víctima debe ir para autenticarse, normalmente la página de inicio de sesión del dispositivo real de Microsoft.

Esto parece inofensivo porque la gente está acostumbrada a introducir códigos de verificación cortos al conectar aplicaciones y dispositivos.

La página de phishing abre la página de inicio de sesión real de Microsoft (la URL de verificación).


En la práctica, suele tratarse de microsoft.com/devicelogin u otra página de autenticación de dispositivos de Microsoft legítima.

La víctima ahora ve una página de inicio de sesión real de Microsoft, no una falsa. Introduce el código de usuario (por ejemplo, ABCD-EFGH), inicia sesión y completa la autenticación multifactor (MFA), autenticando así el dispositivo del atacante.

Mientras tanto, la página de phishing continúa contactando con el servidor del atacante.

Y cada cinco segundos pregunta: "¿Ha completado la víctima el inicio de sesión en Microsoft?"


Hasta el momento en que Microsoft responda con: “estado = éxito”.

Esto significa que Microsoft ha emitido los tokens de autenticación vinculados a la solicitud del código del dispositivo. El atacante puede entonces usar esos tokens para acceder a los recursos de Microsoft 365, y la víctima es redirigida a otro sitio.


Un ejemplo de correo electrónico de phishing con código de dispositivo

Qué deben tener en cuenta las organizaciones

Dado que estos ataques se basan en flujos de trabajo de autenticación legítimos, las organizaciones necesitan visibilidad más allá de la seguridad del correo electrónico.

Las principales señales de alerta pueden incluir:

  • Actividad inesperada de autenticación del código del dispositivo.
  • Se solicita a los usuarios que introduzcan códigos de verificación del dispositivo.
  • OAuth concede permisos a aplicaciones desconocidas.
  • Patrones de inicio de sesión inusuales en Microsoft 365.
  • Registros de nuevos dispositivos tras eventos de autenticación.
  • Creación sospechosa de reglas de buzón.
  • Actividad de reenvío de correo electrónico inesperada.
  • Acceso anómalo a recursos de SharePoint, OneDrive, Teams o Exchange.

Las detecciones más fiables suelen provenir de la correlación de señales entre el correo electrónico, la web, la identidad y la actividad posterior a la autenticación, en lugar de basarse en un único indicador.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

Cobra Networks

Lleva tu ciberseguridad al siguiente nivel

Protección avanzada, visibilidad total y respuesta inteligente en un solo lugar.